


Yandex B2B Tech и SolidLab запустили защитный шлюз для ИИ-приложений

Yandex B2B Tech и SolidLab запустили защитный шлюз для ИИ-приложений

Yandex B2B Tech и SolidLab запустили защитный шлюз для ИИ-приложений

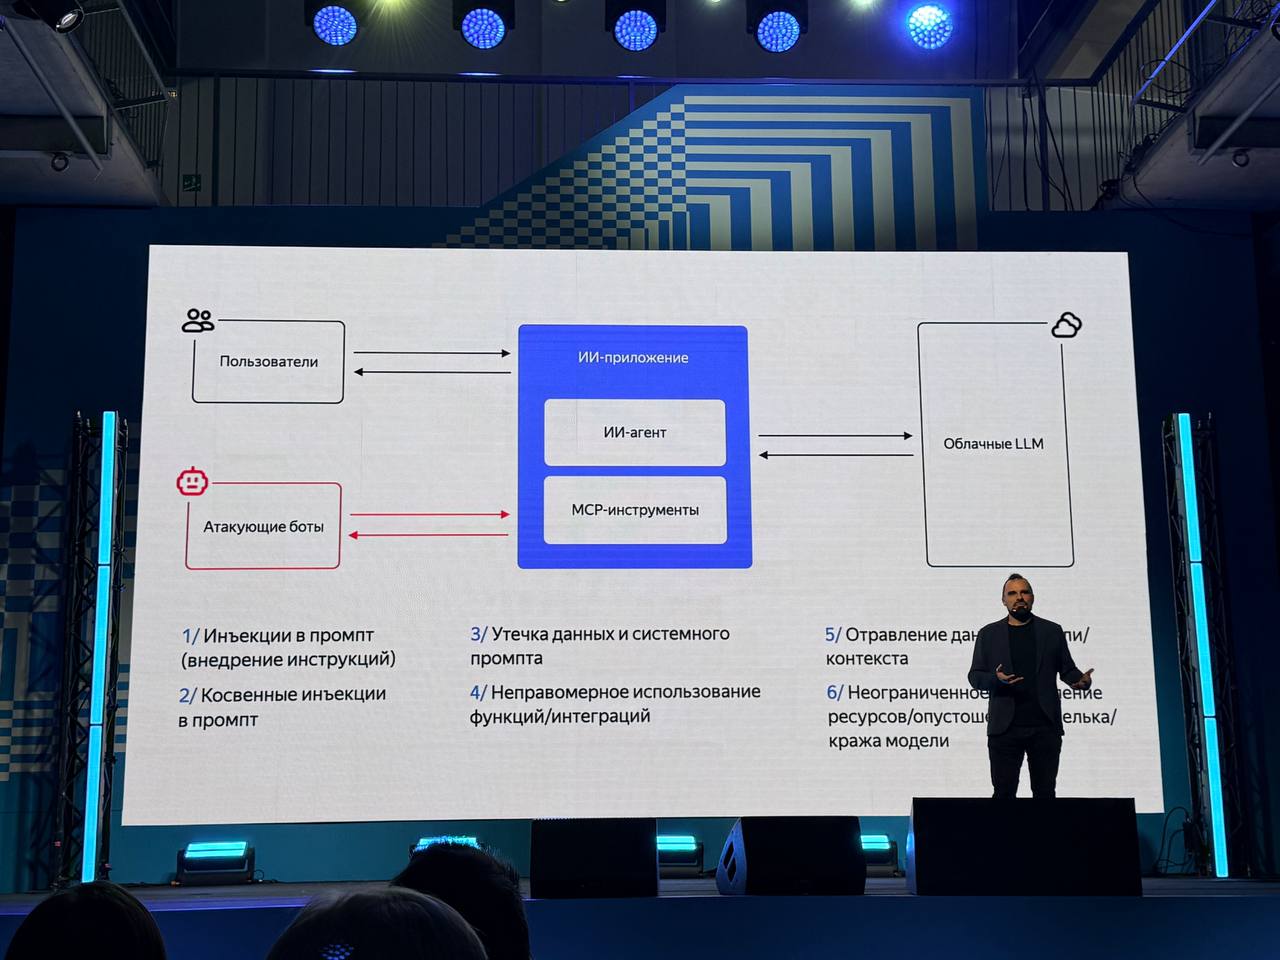
Yandex B2B Tech вместе с SolidLab представила новый продукт для защиты ИИ-приложений — SolidWall AI Security Gateway. Решение должно помочь компаниям защитить цифровые сервисы на базе искусственного интеллекта от киберугроз, атак и утечек данных. Новый продукт работает как своего рода защитный шлюз между внешней сетью и ИИ-приложением.

Он отслеживает, какие данные отправляются в ИИ-систему, и помогает безопаснее использовать такие решения в бизнес-процессах.

В компании отмечают, что SolidWall AI Security Gateway рассчитан на защиту от распространённых угроз для ИИ по классификации OWASP, а также от массовых DDoS-атак, в том числе тех, где для обхода защитных механизмов применяются нейросети.

Решение создано на базе технологий Яндекса с учётом экспертизы SolidLab. Развернуть его можно как в инфраструктуре заказчика, так и по облачной модели.

Запуск выглядит вполне своевременным. По данным Gartner, в 2025 году 29% организаций столкнулись с атаками на инфраструктуру корпоративных ИИ-приложений, а ещё 32% — с атаками непосредственно на сами такие приложения. На этом фоне защита ИИ-сервисов постепенно превращается в отдельное направление информационной безопасности.


Как отметил директор по информационной безопасности Yandex Cloud Евгений Сидоров, SolidWall AI Security Gateway стал первым продуктом в рамках совместного предприятия с SolidLab. По его словам, в дальнейшем партнёры намерены выводить на рынок и другие ИБ-решения, делая подход к кибербезопасности более технологичным и гибким. Отдельный акцент компания делает именно на защите ИИ-систем: от консалтинга по безопасному применению ИИ до разработки практических инструментов защиты.

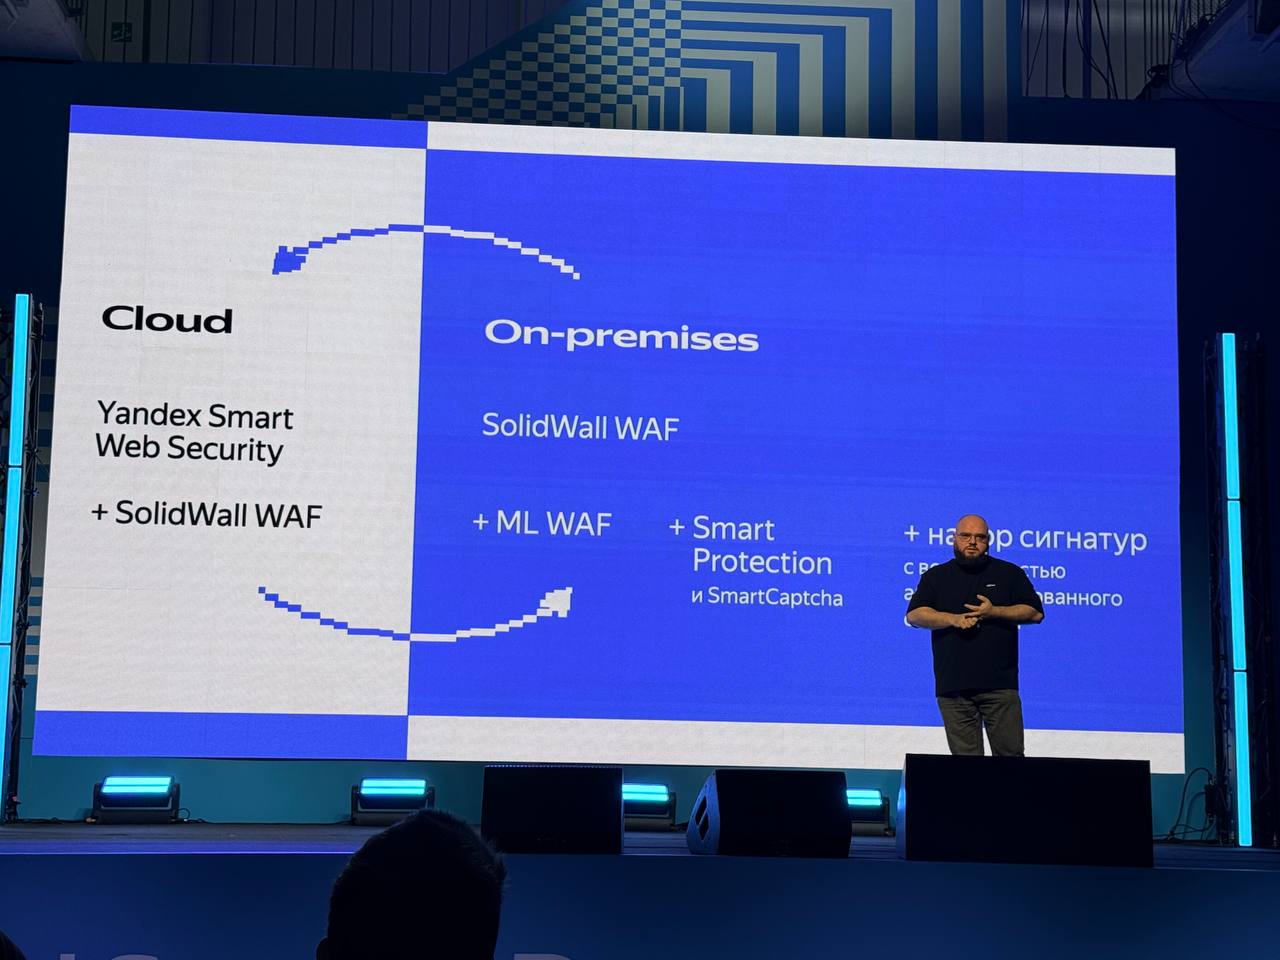
Одновременно Yandex B2B Tech обновила и другие продукты в своём ИБ-портфеле. Так, сервис Yandex Smart Web Security теперь получил защиту от DDoS-атак на уровнях L3 и L4 на базе собственной технологии Яндекса. Кроме того, в него встроили новый модуль SolidWall WAF, который сочетает негативную и позитивную модели защиты, анализирует поведение пользователей для выявления ботов и проводит инвентаризацию API.


Изменения затронули и сервис Security Deck. В нём появился модуль Vulnerability Management, предназначенный для управления уязвимостями на всех этапах жизненного цикла приложения — от разработки до эксплуатации. Модуль будет централизованно сканировать как приложения в хранилищах артефактов, так и уже работающие сервисы. Найденные угрозы автоматически сортируются по критичности, что должно упростить управление рисками в инфраструктуре.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru