


Десятки WordPress-плагинов оказались с бэкдором после смены владельца

Десятки WordPress-плагинов оказались с бэкдором после смены владельца

Десятки WordPress-плагинов оказались с бэкдором после смены владельца

У владельцев сайтов на WordPress новый повод проверить список установленных плагинов. Сразу десятки расширений оказались отключены после того, как в них нашли бэкдор, через который на сайты могла подгружаться вредоносная нагрузка.

По данным основателя Anchor Hosting Остина Гиндера, проблема затронула плагины разработчика Essential Plugin.

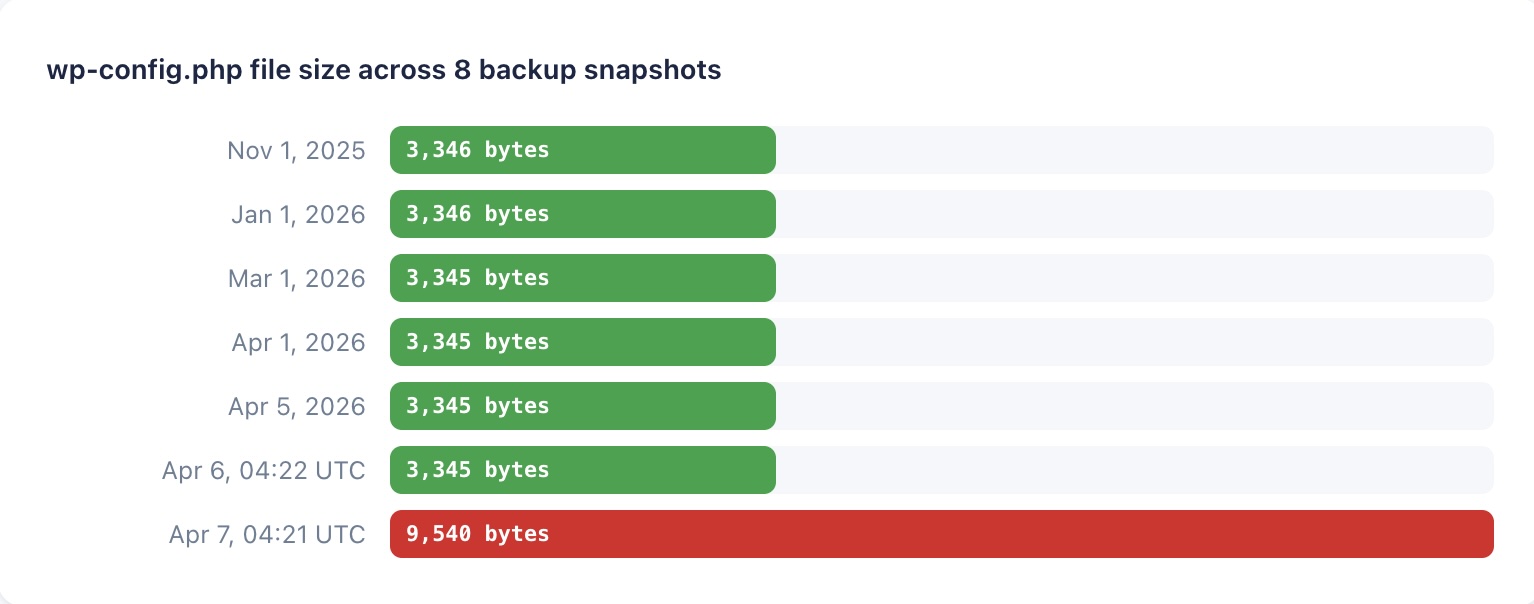
После смены владельца в исходный код этих расширений добавили скрытый вредоносный механизм. Несколько месяцев он никак себя не проявлял, а в начале апреля 2026 года активировался и начал использовать сайты с установленными плагинами для распространения вредоносного кода.

Масштаб истории неприятный. На сайте Essential Plugin говорится о 400 тысячах установок и более 15 тысячах клиентов, а данные каталога WordPress указывают, что затронутые плагины использовались как минимум на десятках тысяч активных сайтов. При этом WordPress уже пометил их как «permanent closure», то есть расширения убраны из каталога окончательно.


Особенно тревожно здесь то, что атака выглядела как классическая компрометация цепочки поставок. Пользователь ставит вроде бы привычный и рабочий плагин, а проблема появляется уже после того, как его купил новый владелец и изменил код. Гиндер отдельно обращает внимание, что WordPress не уведомляет администраторов сайтов о смене владельца плагина.

По данным The Next Web и Anchor Hosting, речь шла примерно о 30+ плагинах, а вредоносный код был внедрён ещё в августе 2025 года. Активировался он только спустя около восьми месяцев.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru