


Samsung Galaxy S22 Ultra начали превращаться в кирпич после сброса настроек

Samsung Galaxy S22 Ultra начали превращаться в кирпич после сброса настроек

Samsung Galaxy S22 Ultra начали превращаться в кирпич после сброса настроек

Некоторые владельцы Galaxy S22 Ultra столкнулись с очень странной проблемой: после сброса к заводским настройкам их смартфоны внезапно начинают считаться корпоративными устройствами, якобы принадлежащими некой Numero LLC. Из-за этого телефон блокируется через механизм Knox Mobile Enrollment, а пользователь фактически теряет над ним контроль.

Сценарий у пострадавших почти одинаковый, как описывают в Android Authority и сами пользователи на форуме Samsung.

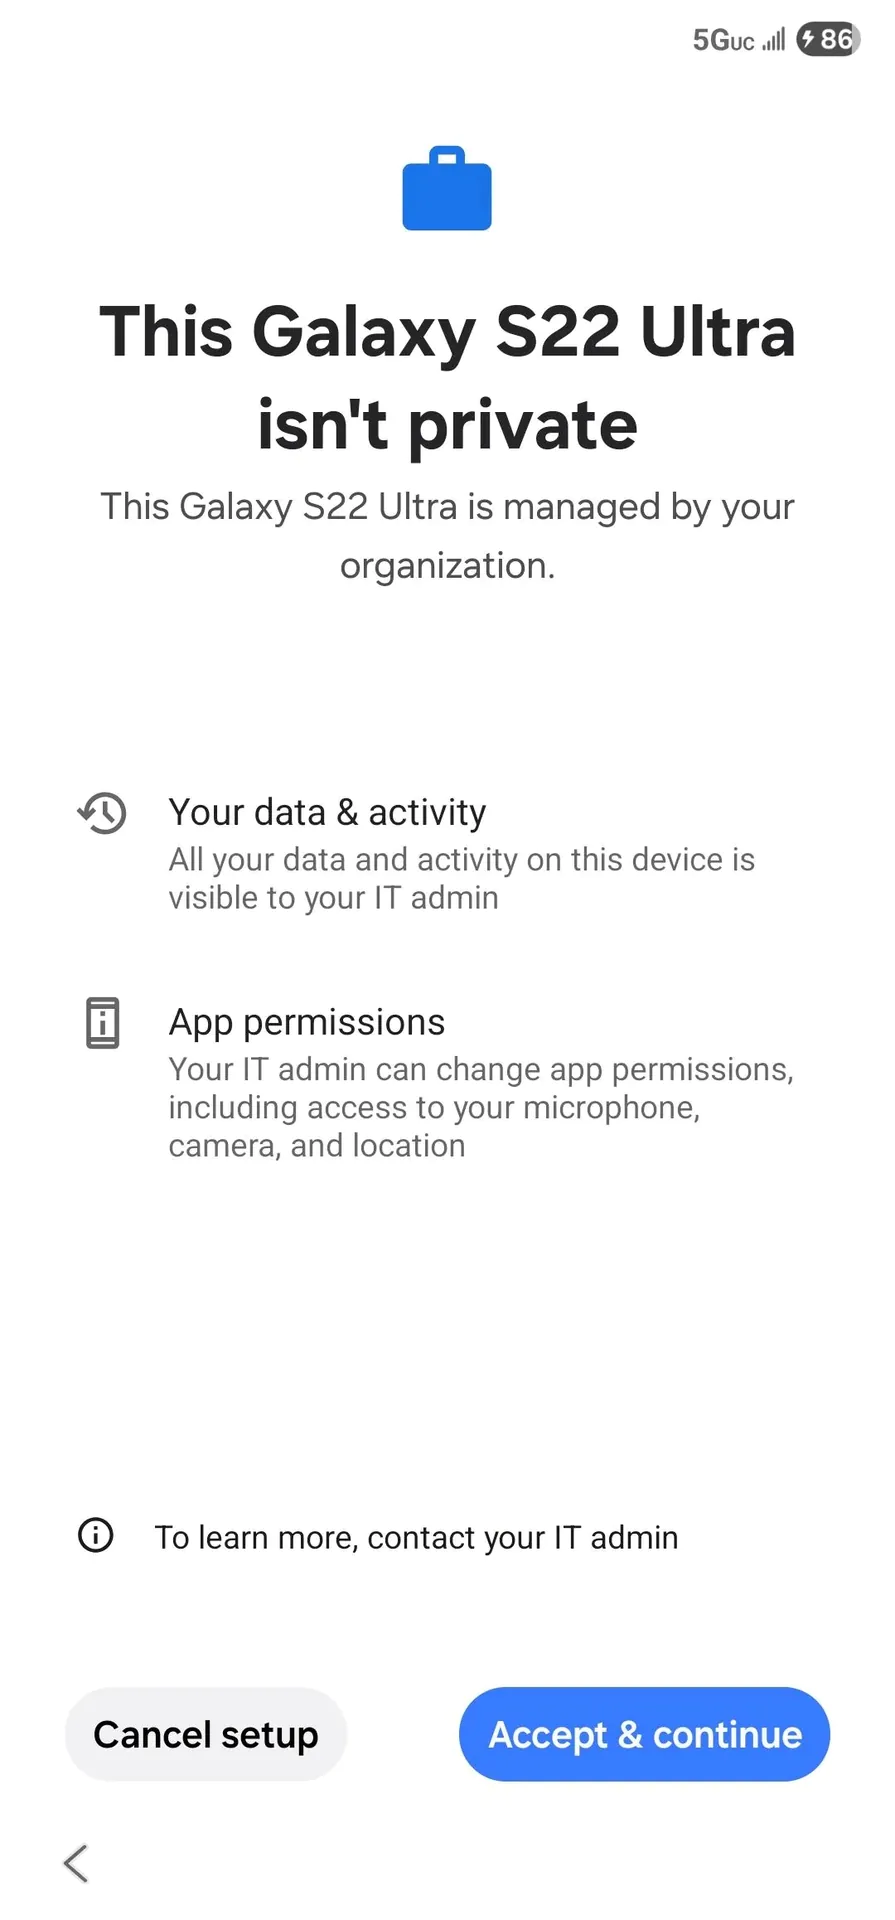
После сброса до заводских настроек человек подключает смартфон к Wi-Fi и начинает обычную настройку Android, но вместо привычного входа в аккаунт получает экран с предупреждением «This device isn’t private».

Дальше система сообщает, что устройство управляется организацией, а действия пользователя могут быть видны удалённому администратору. При этом владельцы утверждают, что покупали смартфоны как обычные розничные устройства, а не как часть корпоративного парка.


Самое неприятное здесь — простыми способами это не лечится. По сообщениям пользователей, повторные сбросы и даже ручная перепрошивка через Odin не помогают. Причина в том, что такая привязка, вероятно, проверяется на уровне IMEI через серверы Samsung: если устройство числится за организацией, профиль MDM подтягивается снова уже во время первоначальной настройки.

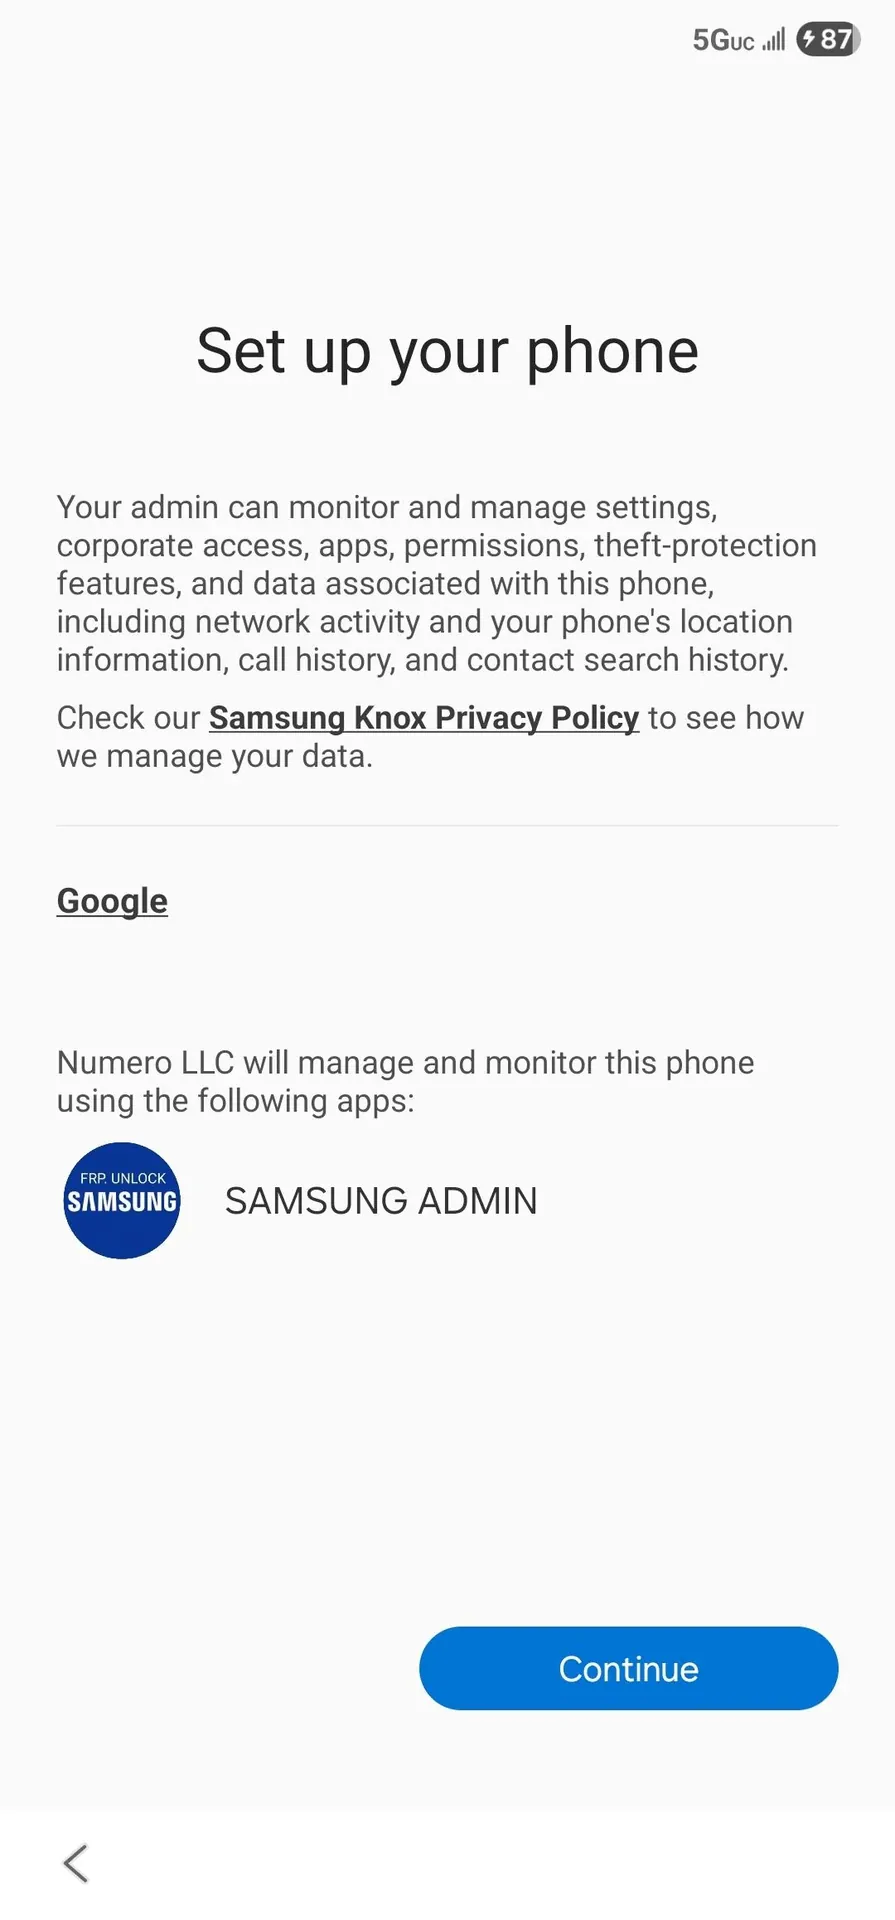
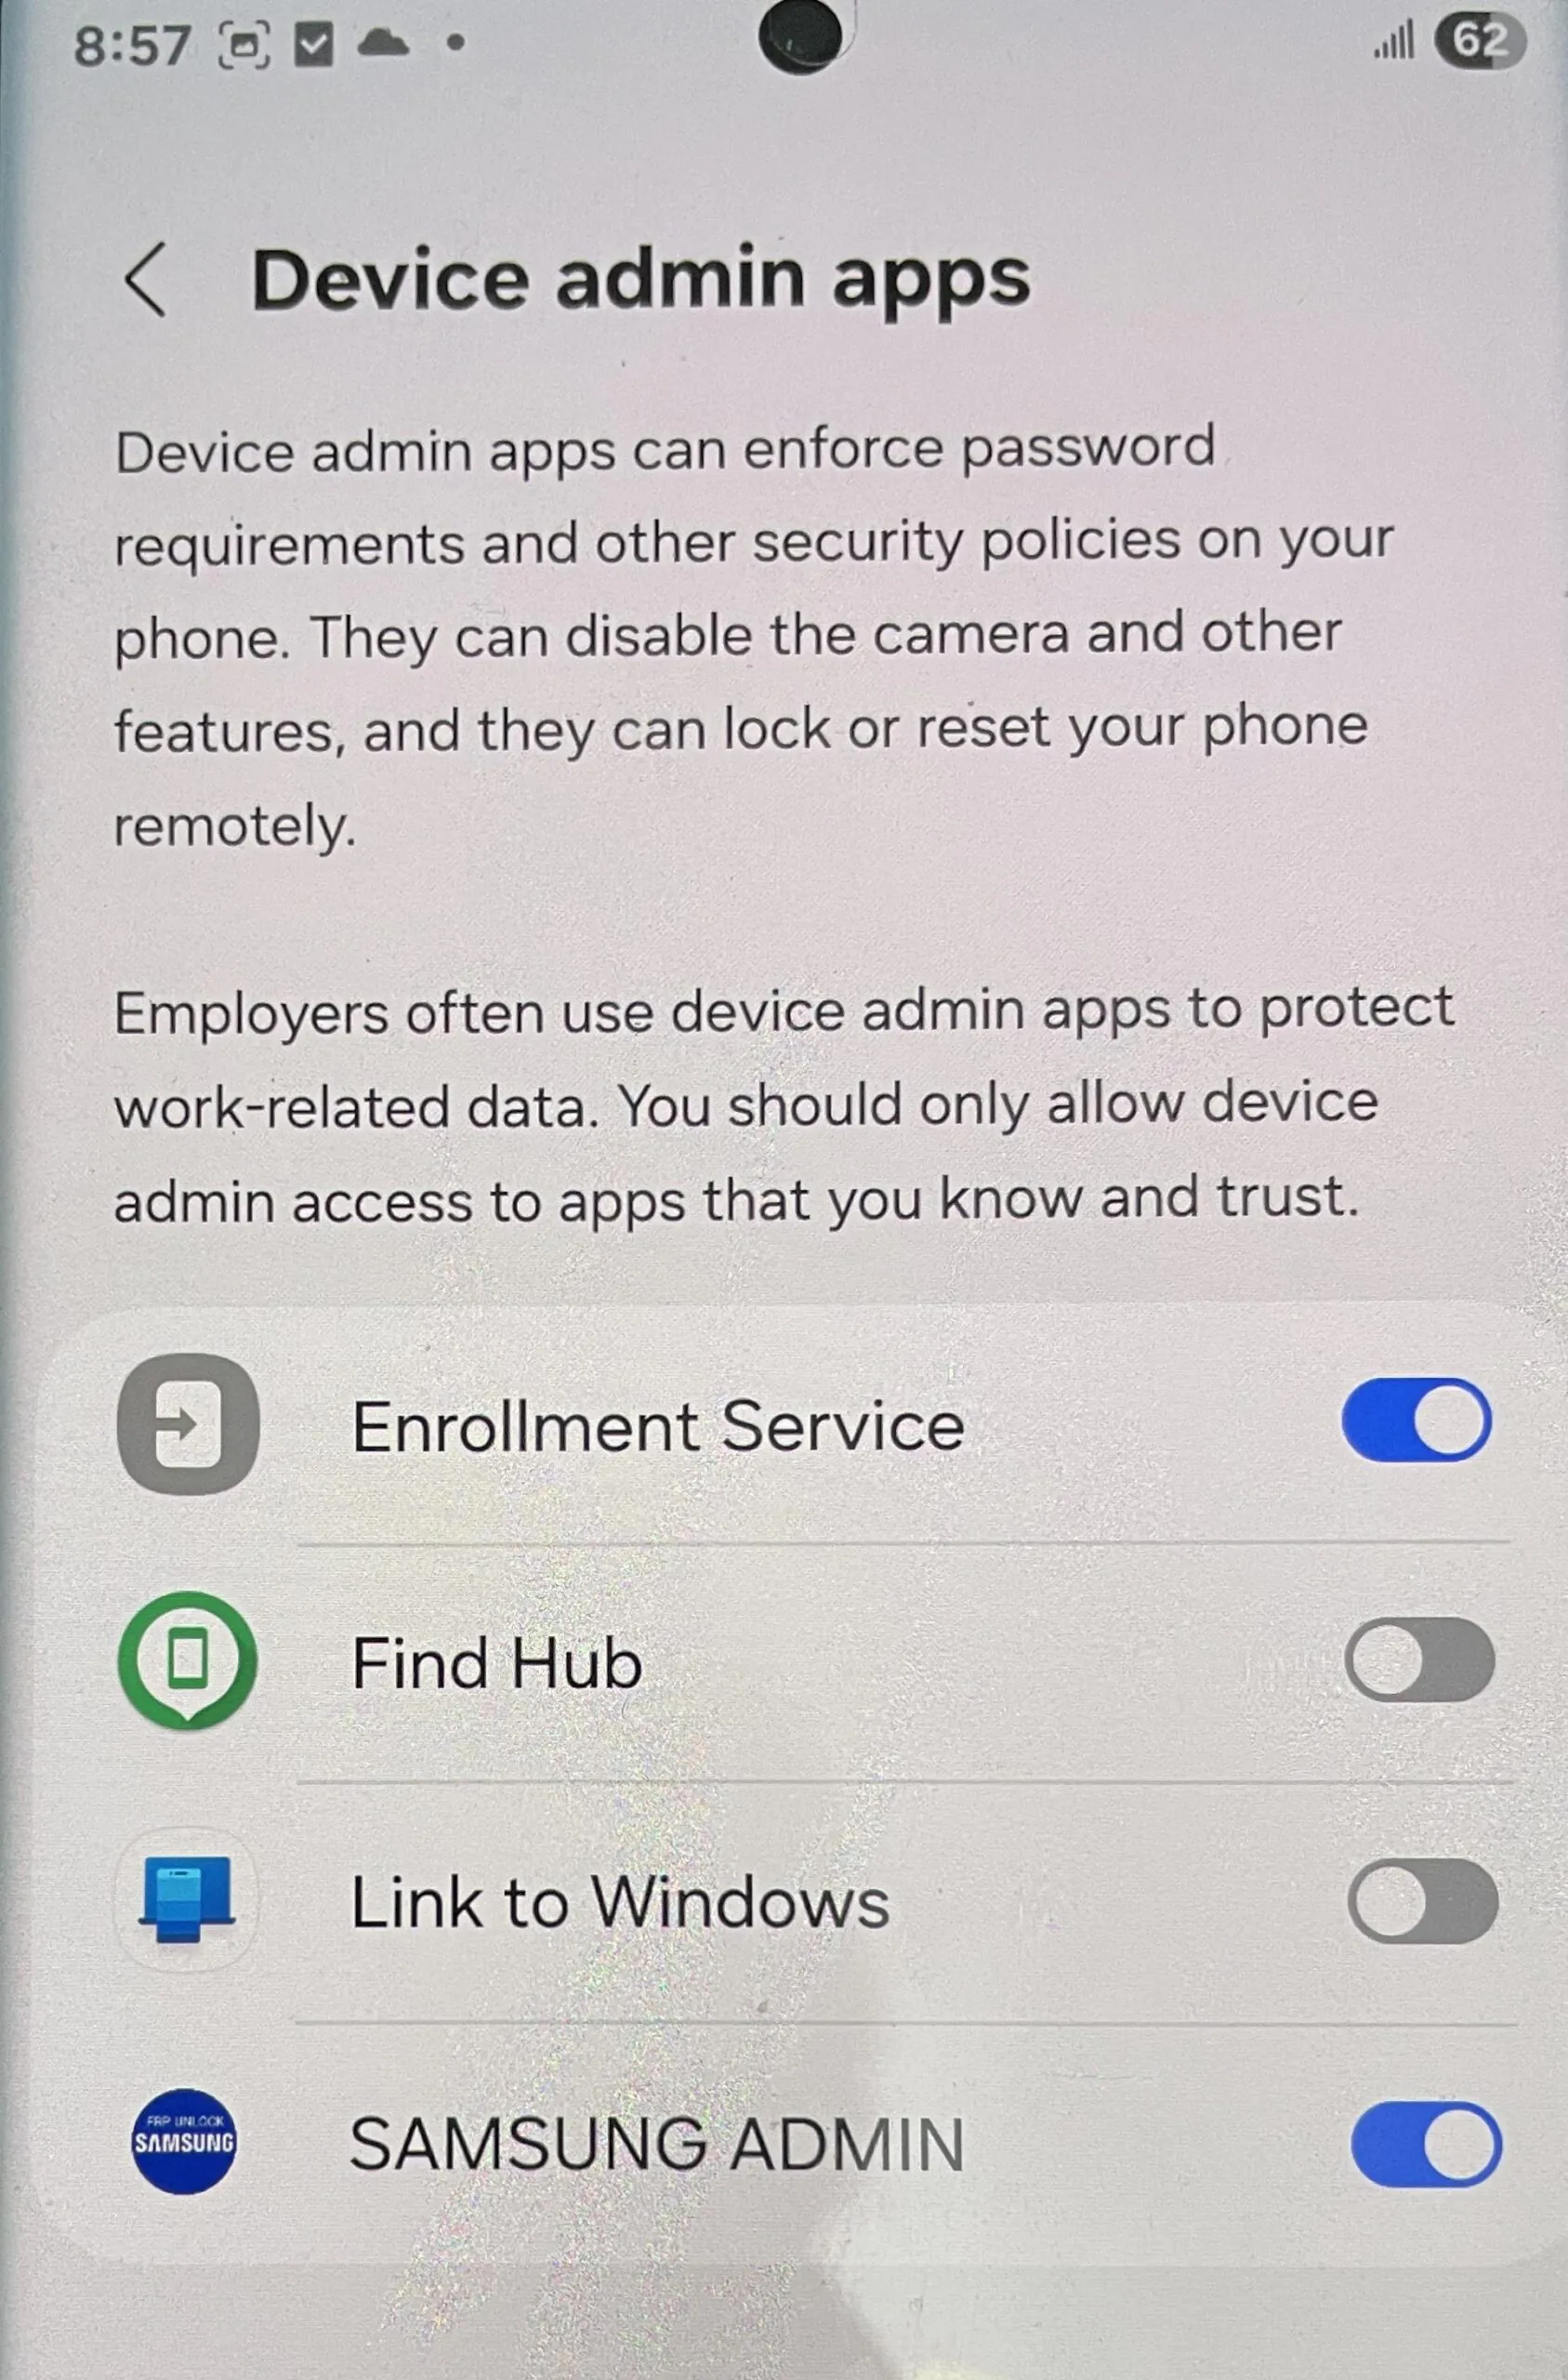
Дополнительные подозрения вызывает и сам «администратор». В жалобах фигурирует приложение SAMSUNG ADMIN, а рядом с ним — странный брендинг FRP UNLOCK SAMSUNG и название компании Numero LLC, которую журналисты не нашли в обычных американских реестрах компаний.


Почему это вообще могло произойти, пока до конца неясно. Среди возможных версий называют компрометацию аккаунта реселлера с доступом к Knox Mobile Enrollment, использование сторонних сомнительных сервисов разблокировки, а также возможные злоупотребления вокруг корпоративных механизмов Samsung.

Хуже всего то, что пользователи, по их словам, оказываются в замкнутом круге между поддержкой Samsung и командами Knox: одни отправляют к другим, а готового механизма быстро снять такую привязку, похоже, нет. Формально правильный путь — обращаться в Samsung с подтверждением покупки и требовать отвязки IMEI, но на практике это, судя по отзывам, может затянуться надолго.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru