


Вышло Android-приложение для поиска VPN по методичке Минцифры

Вышло Android-приложение для поиска VPN по методичке Минцифры

Вышло Android-приложение для поиска VPN по методичке Минцифры

Разработчик под ником xtclovver выпустил проект RKNHardering — тестовое Android-приложение, которое, как утверждается, умеет искать на устройстве признаки использования VPN и прокси по логике, близкой к недавно обсуждавшейся методичке для российских ИТ-компаний.

Согласно описанию проекта, приложение написано на Kotlin и предназначено для проверки того, насколько заметен используемый сервис обхода блокировок.

Достоверно подтвердить все заявленные возможности проекта по открытым источникам пока нельзя, но сам факт появления такого инструмента хорошо ложится в текущую повестку.

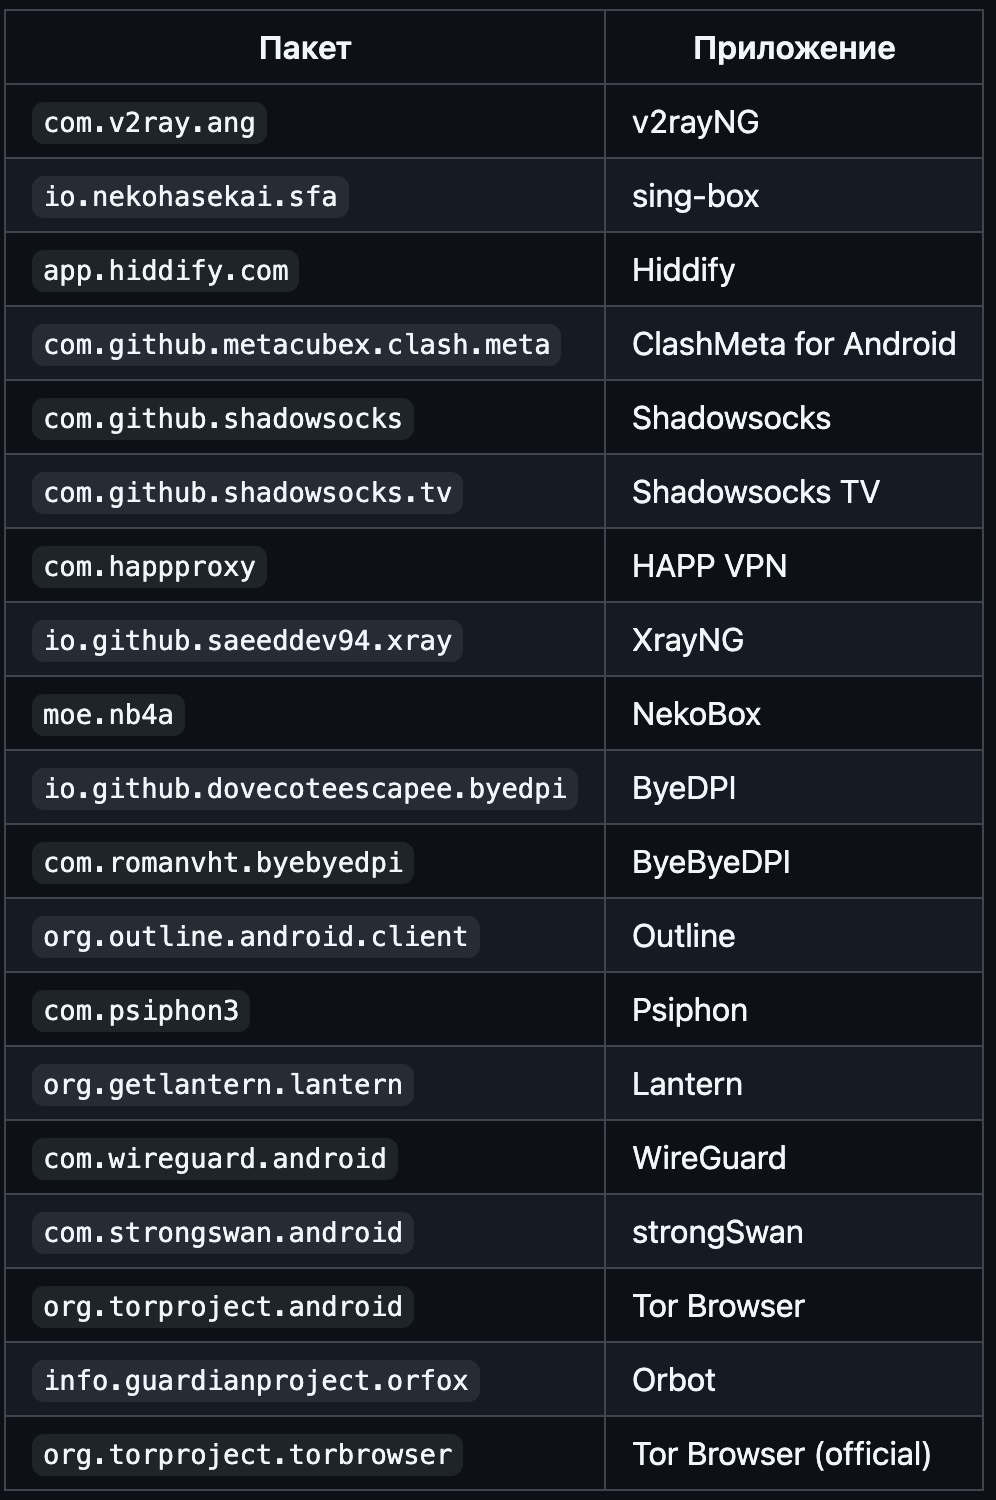
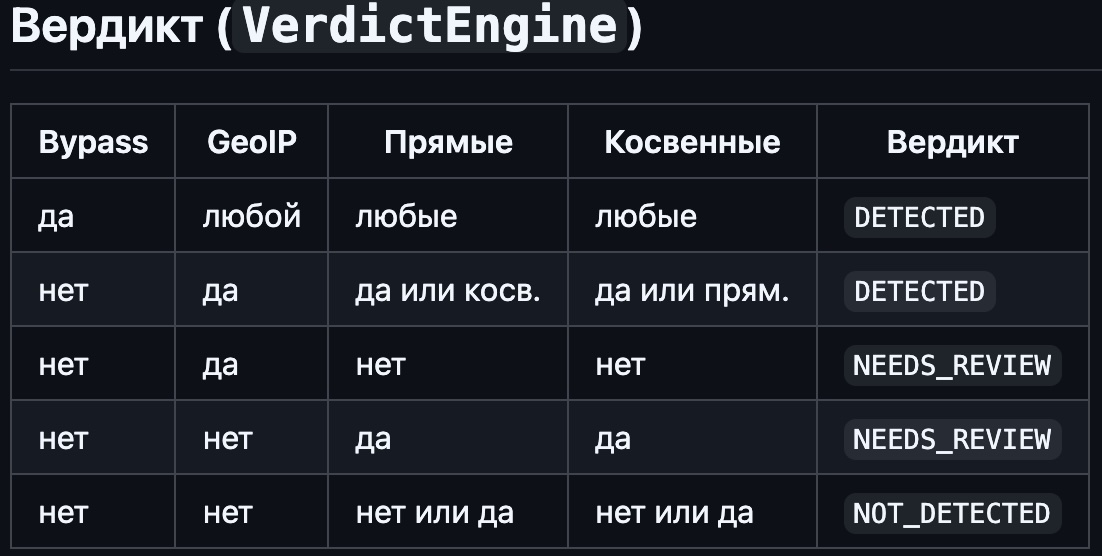
RKNHardering анализирует трафик, сверяет IP-адреса с базами прокси, VPN и адресов дата-центров, а затем пытается оценить, насколько подозрительно выглядит используемое соединение.


Автор также отдельно поблагодарил runetfreedom за proof-of-concept, на основе которого, по его словам, была реализовано детектирование одного из сценариев обхода split tunneling (раздельное туннелирование). Сам runetfreedom действительно ведёт публичный GitHub-аккаунт, где размещает связанные с этой темой материалы.


Фон у этой истории понятный. В начале апреля СМИ сообщили, что Минцифры направило крупнейшим интернет-компаниям рекомендации по выявлению пользователей с включёнными VPN и при этом отдельно признало, что на iPhone такие возможности «существенно ограничены» из-за особенностей iOS.

В тех же публикациях говорилось, что внедрение механизмов поиска VPN предлагается начинать именно с мобильных устройств на Android и iOS.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru