


Атака через видеопамять: Rowhammer на GPU Nvidia даёт root-доступ на хосте

Атака через видеопамять: Rowhammer на GPU Nvidia даёт root-доступ на хосте

Атака через видеопамять: Rowhammer на GPU Nvidia даёт root-доступ на хосте

Исследователи показали новый вектор атаки на мощные GPU от Nvidia: бреши класса Rowhammer теперь могут использоваться не только против обычной оперативной памяти, но и против видеопамяти GDDR6. В некоторых сценариях атакующий может добраться до памяти хост-машины и получить root-доступ к системе.

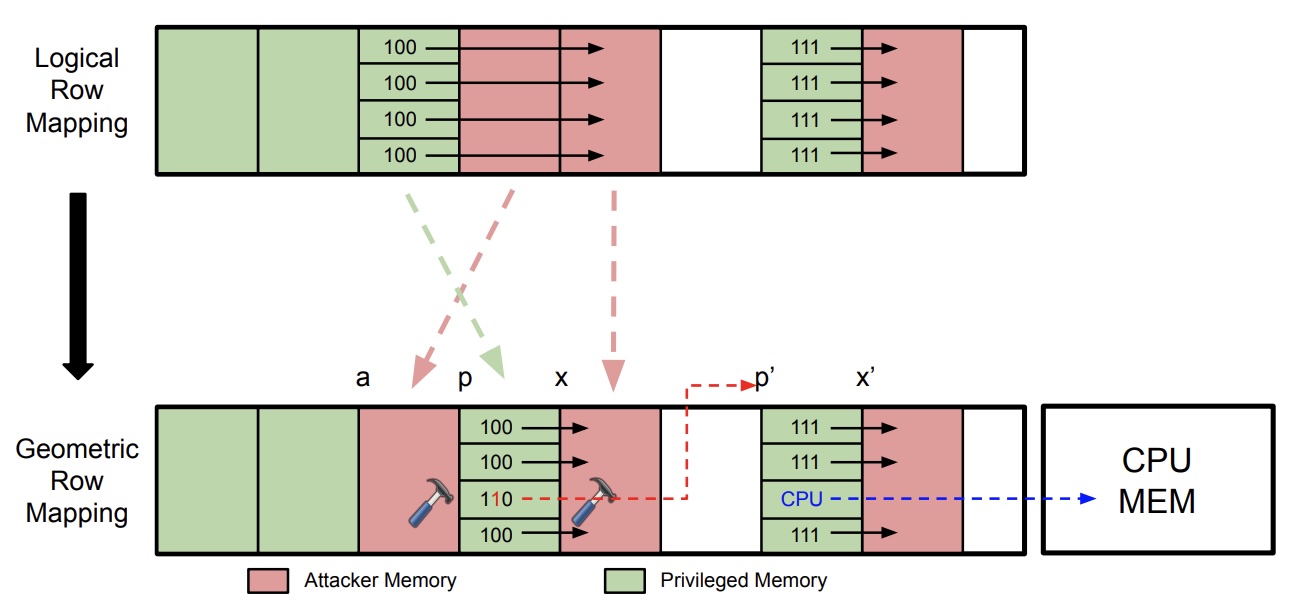
Напомним, Rowhammer — это класс атак, при котором многократные обращения к определённым участкам памяти вызывают битовые сбои в соседних ячейках.

Долгое время такие атаки в основном ассоциировались с CPU и DRAM, но теперь две независимые исследовательские группы показали (PDF), что похожая логика работает и с GPU-памятью Nvidia поколения Ampere. В центре внимания оказались две техники — GDDRHammer и GeForge.

Первая атака, GDDRHammer, была продемонстрирована против Nvidia RTX 6000 на архитектуре Ampere. Исследователи утверждают, что смогли многократно повысить число битовых сбоев по сравнению с более ранней работой GPUHammer 2025 года и добиться возможности читать и изменять GPU-память, а затем использовать это для доступа к памяти CPU.

Вторая техника, GeForge сработала против RTX 3060 и RTX 6000 и завершалась получением root на Linux-хосте.


Ключевой момент здесь в том, что атака становится особенно опасной, если IOMMU отключён, а это, как отмечают исследователи, во многих системах остаётся настройкой по умолчанию ради совместимости и производительности.

При включённом IOMMU такой сценарий существенно осложняется, потому что он ограничивает доступ GPU к чувствительным областям памяти хоста. В качестве ещё одной меры снижения риска исследователи и Nvidia указывают ECC, хотя и он не считается универсальной защитой от всех вариантов Rowhammer.

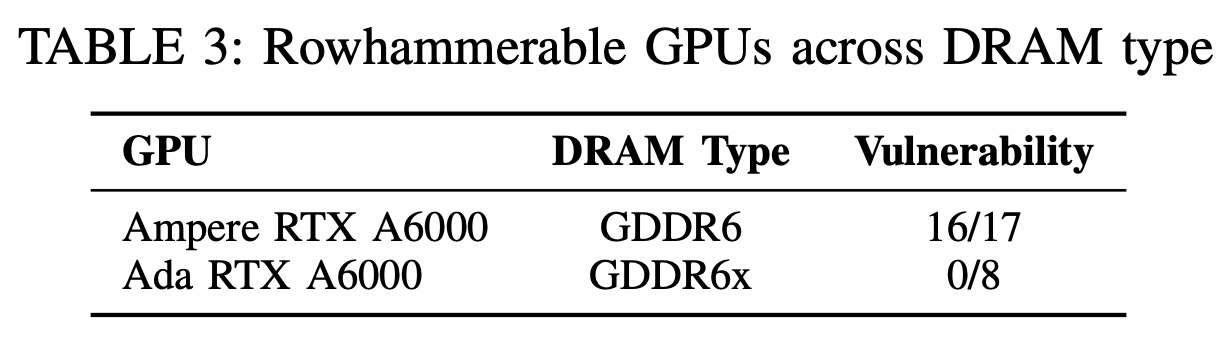
На сегодня  подтверждённая уязвимость касается прежде всего Ampere-карт RTX 3060 и RTX 6000 с GDDR6, а более ранняя работа GPUHammer фокусировалась на NVIDIA A6000.


Для более новых поколений, вроде Ada, в этом материале рабочая эксплуатация не показана. Кроме того, исследователи прямо отмечают, что случаев реального использования это вектора в реальных кибератаках пока не известно.

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru