


Сторонним устройствам дадут доступ к уведомлениям iPhone, но не без условий

Сторонним устройствам дадут доступ к уведомлениям iPhone, но не без условий

Сторонним устройствам дадут доступ к уведомлениям iPhone, но не без условий

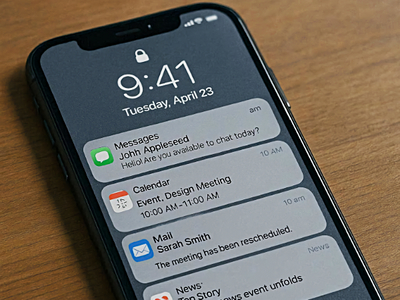
Apple ужесточила правила для сторонних аксессуаров, которые в будущем смогут показывать пересланные уведомления с iPhone и Live Activities. Компания обновила правила для разработчиков и отдельно прописала, что такие данные нельзя использовать для рекламы, профилирования, обучения моделей или отслеживания местоположения пользователя.

Речь идёт о новых разделах соглашения, посвящённых фреймворкам Accessory Notifications и Accessory Live Activities.

Apple заранее фиксирует правила игры для производителей сторонних устройств: получать такие данные можно будет только в рамках строго определённого сценария и с жёсткими ограничениями по их обработке.

Запрет на передачу пересылаемой информации в другие приложения или на другие устройства, кроме того аксессуара, который пользователь сам настроил для получения таких данных — одно из основных требований.

Кроме того, разработчикам запрещено менять содержание уведомления так, чтобы искажался его смысл, а расшифровка данных должна происходить только на самом аксессуаре.

Отдельно Apple оговорила, что такие данные нельзя хранить удалённо (например, в облаке), если это не требуется строго для доставки информации на аксессуар. Ещё одно ограничение касается ключей шифрования: ими тоже нельзя делиться с другими устройствами, включая сам iPhone пользователя.

Важный момент: поддержка со стороны конкретных приложений для этого механизма не обязательна. Управление будет идти на уровне пользовательской настройки, то есть в конечном счёте решение о пересылке уведомлений останется за владельцем устройства.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru