


Telegram начнёт предупреждать о неофициальных клиентах у собеседников

Telegram начнёт предупреждать о неофициальных клиентах у собеседников

Telegram начнёт предупреждать о неофициальных клиентах у собеседников

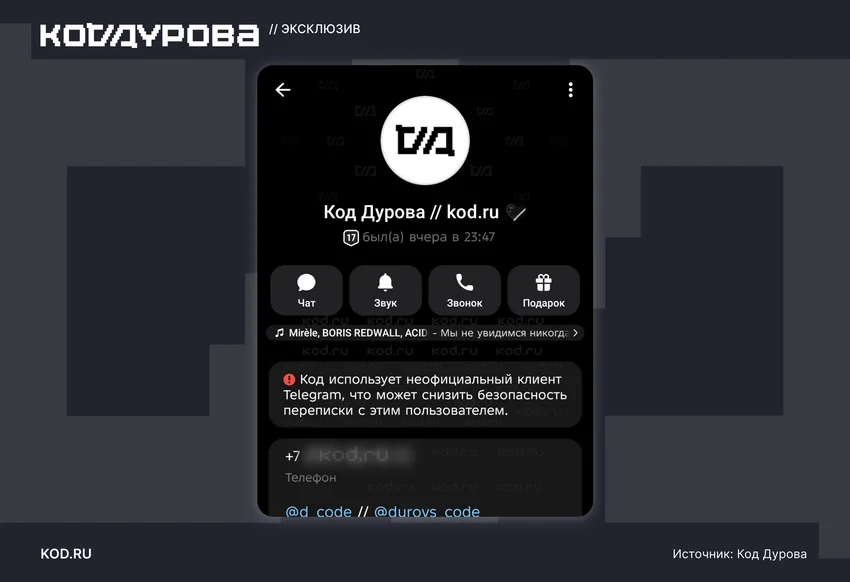
Администрация Telegram анонсировала появление уведомлений о том, что собеседник использует неофициальный клиент. Такое сообщение будет сопровождаться предупреждением о потенциальных рисках для безопасности и конфиденциальности переписки.

О нововведении сообщил портал «Код Дурова» со ссылкой на администрацию мессенджера.

Уведомление будет выглядеть так: «[Пользователь] использует неофициальный клиент Telegram, что может снизить безопасность переписки с этим пользователем». Сейчас функция с таким предупреждением проходит закрытое тестирование.

В администрации Telegram заявили, что это нововведение стало ответом на рост популярности альтернативных клиентов, в частности Telega от российской компании «Даль». Авторы приложения называли его полностью независимой разработкой и отрицали связь с холдингом VK. Разработчики также утверждали, что используют все API и механизмы защиты оригинального Telegram.

Тем не менее результаты независимого исследования безопасности Telega оказались, мягко говоря, неоднозначными. В приложении используется альтернативный ключ шифрования, который задействуют серверы Telega. Это даёт основания опасаться возможного стороннего вмешательства и атак типа «человек посередине».

Кроме того, в клиенте отключены некоторые защитные механизмы, что потенциально создаёт риск компрометации старой переписки. Также фактически отключены секретные чаты. Помимо этого, обнаружены признаки механизмов сторонней модерации и фильтрации.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru