


Telegram с воскресенья почти перестал работать в России

Telegram с воскресенья почти перестал работать в России

Telegram с воскресенья почти перестал работать в России

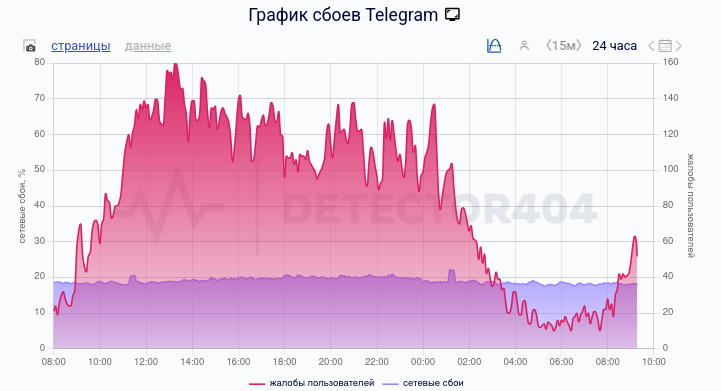
С вечера субботы, 14 марта, работа мессенджера резко замедлилась. У пользователей некоторых провайдеров Telegram и вовсе перестал открываться. Основная масса жалоб на сервисах, отслеживающих сетевые сбои, была связана с задержками при отправке сообщений и невозможностью открыть прикреплённые файлы.

Во многих случаях мессенджер надолго зависает в статусе «Обновление», который лишь ненадолго сменяется статусом подключения.

Что касается средств подмены сетевых адресов, отзывы пользователей противоречивы. Одним они помогают, другим — нет. Особенно много жалоб поступает на веб-версию Telegram, которая у части пользователей просто не загружается.

Ранее депутат Госдумы Андрей Синцов предупреждал, что в случае серьёзных ограничений в работе Telegram использование VPN не поможет.

В конце прошлой недели в работе Telegram фиксировались и глобальные сбои. Они начались 11 марта. Однако, как сообщает «Habr Новости», по состоянию на 16 марта за пределами России серьёзных проблем в работе Telegram не наблюдалось.

Официальных сообщений от Роскомнадзора пока не поступало. В списке запрещённых ресурсов Telegram также не появлялся.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru