

Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

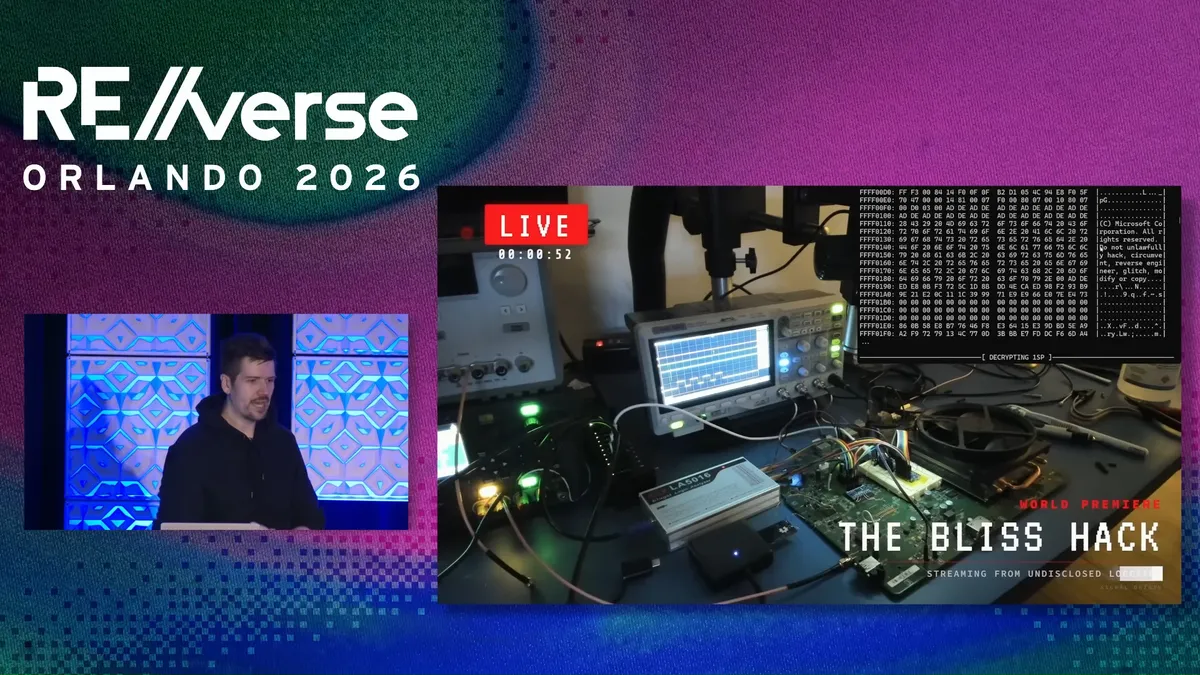
На конференции RE//verse 2026 исследователь в области безопасности Маркус «Doom» Гаазеделен представил, пожалуй, одну из самых громких аппаратных атак на консоль Microsoft за последние годы. Речь идёт о первом полноценном взломе Xbox One — приставки, которая с момента выхода в 2013 году считалась практически неприступной.

Новый метод получил название Bliss, он построен на технике Voltage Glitch Hacking — то есть на очень точечных сбоях напряжения, которые позволяют нарушить штатную работу системы защиты.

Для сообщества это история почти символическая. Когда-то Xbox 360 широко прославилась благодаря Reset Glitch Hack, а теперь и Xbox One, похоже, дождалась своего собственного большого аппаратного эксплойта.

По словам Гаазеделена, после 2013 года безопасность экосистемы Xbox фактически стала железным занавесом: Xbox One годами оставалась без полноценного взлома, и Microsoft не без оснований гордилась этим. Даже через семь лет после релиза инженеры компании называли её самым защищённым продуктом Microsoft.


Суть атаки Bliss в том, что исследователь отказался от классического подхода со сбросом системы и вместо этого сосредоточился на кратковременном провале напряжения на линии питания процессора. Задача была крайне сложной: чтобы вообще понять, в какой момент и куда нужно «ударить», пришлось создавать собственные инструменты аппаратного анализа.

В результате появилась схема с двумя точно выверенными сбоями напряжения подряд. Первый позволяет пропустить этап, на котором настраивается защита памяти ARM Cortex, а второй вмешивается в операцию чтения заголовка и даёт возможность передать выполнение в данные, которые контролирует атакующий.

Поскольку вектор атаки направлен на boot ROM, противостоять ей обычным обновлением, по сути, нельзя.

Подпишитесь на новости

Новый аккаунт не спасёт? Игроков CS2 узнают по мыши и клавиатуре

Сменить ник легко. Сменить привычку двигать мышью и нажимать клавиши — уже сложнее. Магистрант Норвежского университета естественных и технических наук разработал метод, который связывает аккаунты Counter-Strike 2 по поведению их владельцев.

Автор под ником Magga_ представил результаты на Reddit. Идея — сделать так, чтобы блокировка могла следовать за игроком, даже когда тот создаёт новый аккаунт. Исследование использовало данные более тысячи участников.

Система анализирует особенности движений мыши и клавиатурного ввода. По заявлению автора, на тестовых данных распознавание по мыши достигло 100%, по клавиатуре — 98%. Совмещение двух независимых наборов привычек должно помогать точнее различать людей.

Во время проверки некоторые совпадения сначала приняли за ошибки. При дальнейшем разборе выяснилось, что аккаунты действительно принадлежали одним и тем же игрокам. В одном случае удалось связать сразу четыре учётные записи.

Но новый универсальный античит объявлять рано. Метод устанавливает связь между аккаунтами, а не автоматически доказывает использование читов. Кроме того, автор признаёт ограниченность тестовой выборки и необходимость проверки на гораздо большей аудитории.

Отдельная проблема — аккаунты, которыми пользуются несколько человек: они нарушают предположения системы. Остаются и вопросы ложных совпадений, приватности и допустимости автоматических санкций.

Так что спрятаться за новым профилем может стать сложнее. Но прежде чем раздавать баны по манере движения мыши, разработчикам придётся убедиться, что под раздачу не попадут обычные игроки.

RSS: Новости на портале Anti-Malware.ru