


Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

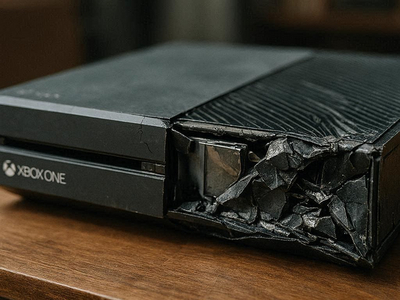
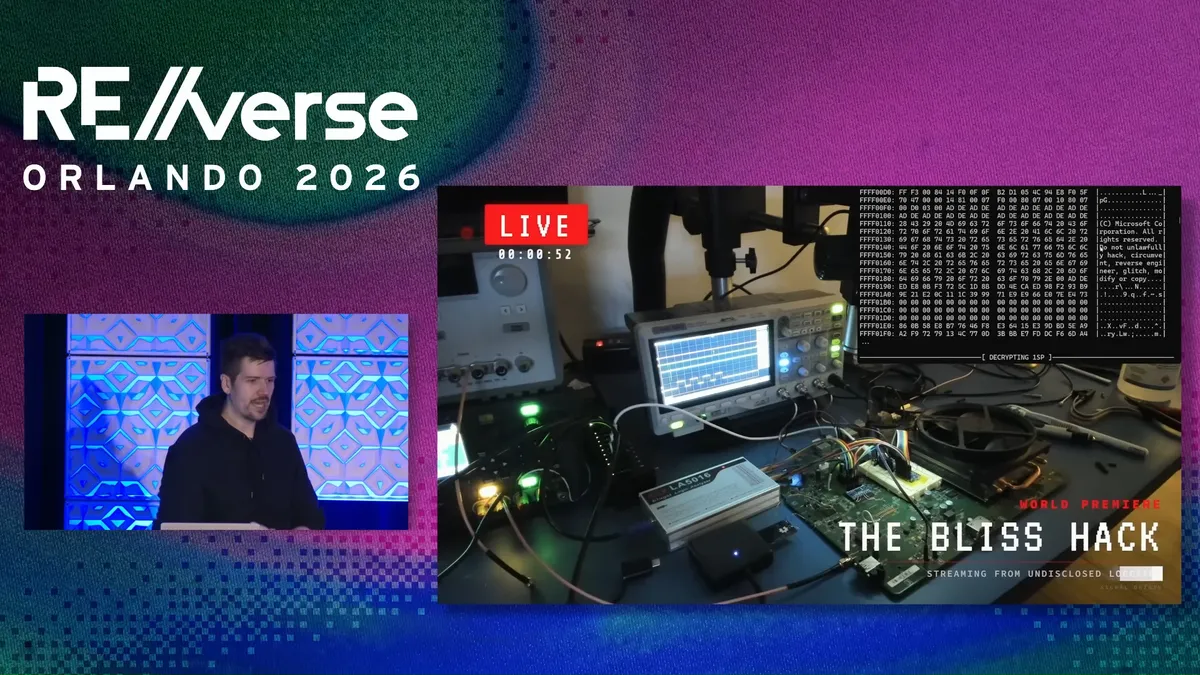
На конференции RE//verse 2026 исследователь в области безопасности Маркус «Doom» Гаазеделен представил, пожалуй, одну из самых громких аппаратных атак на консоль Microsoft за последние годы. Речь идёт о первом полноценном взломе Xbox One — приставки, которая с момента выхода в 2013 году считалась практически неприступной.

Новый метод получил название Bliss, он построен на технике Voltage Glitch Hacking — то есть на очень точечных сбоях напряжения, которые позволяют нарушить штатную работу системы защиты.

Для сообщества это история почти символическая. Когда-то Xbox 360 широко прославилась благодаря Reset Glitch Hack, а теперь и Xbox One, похоже, дождалась своего собственного большого аппаратного эксплойта.

По словам Гаазеделена, после 2013 года безопасность экосистемы Xbox фактически стала железным занавесом: Xbox One годами оставалась без полноценного взлома, и Microsoft не без оснований гордилась этим. Даже через семь лет после релиза инженеры компании называли её самым защищённым продуктом Microsoft.


Суть атаки Bliss в том, что исследователь отказался от классического подхода со сбросом системы и вместо этого сосредоточился на кратковременном провале напряжения на линии питания процессора. Задача была крайне сложной: чтобы вообще понять, в какой момент и куда нужно «ударить», пришлось создавать собственные инструменты аппаратного анализа.

В результате появилась схема с двумя точно выверенными сбоями напряжения подряд. Первый позволяет пропустить этап, на котором настраивается защита памяти ARM Cortex, а второй вмешивается в операцию чтения заголовка и даёт возможность передать выполнение в данные, которые контролирует атакующий.

Поскольку вектор атаки направлен на boot ROM, противостоять ей обычным обновлением, по сути, нельзя.

Подпишитесь на новости

Доступ есть, контроля мало: PAM используют лишь 36,5% российских компаний

Права администратора — ключи от корпоративной инфраструктуры. Но 64,5% опрошенных компаний контролируют такой доступ через организационные меры и предписания. Специализированную PAM-систему используют лишь 36,5%. Бумажные правила пока заметно популярнее технического контроля.

Эти данные Яков Фишелев представил на «Айдентити Конф 2026». В основе доклада — исследование «Индид» и Айдентити Клуба (PDF), посвященное российскому рынку Identity Security и практикам защиты учетных записей.

У 14,5% участников контроль привилегированного доступа построен на собственных скриптах, у 15% — на инструментах с открытым исходным кодом. Еще 9,5% сообщили, что специального процесса вообще нет. Респонденты могли выбирать несколько вариантов, поэтому доли не нужно складывать.

 

С подрядчиками ситуация тоже неоднозначная. Только 32% компаний предоставляют им доступ с выделенных терминалов под контролем PAM. Чаще используют временные учетные записи через системы управления доступом — 42% — или вручную выдают права под конкретную задачу — 41%.

При этом проблемы с учетными записями и доступом знакомы 87,5% опрошенных организаций. Самая частая история — ошибки администраторов при ручной выдаче прав, открывшие посторонним доступ к конфиденциальным данным (их отметили 43,5%).

О доступе уже уволенных сотрудников сообщили 33,5%. Несанкционированную активность технических или сервисных учетных записей, владельцев которых трудно установить, отметили 35,5%. Получается, опасность может исходить не только от взломщика снаружи, но и от забытой учетной записи внутри.

Деньги на защиту между тем есть: российский рынок Identity Security в 2025 году оценили в 17 млрд рублей. Крупнейший сегмент — PAM с объемом 5,8 млрд рублей. Однако покупка средств защиты и порядок в правах доступа, судя по представленным данным, пока далеко не всегда идут вместе.

RSS: Новости на портале Anti-Malware.ru