

Википедию атаковал портящий страницы JavaScript-червь

Википедию атаковал портящий страницы JavaScript-червь

Википедию атаковал портящий страницы JavaScript-червь

У Wikimedia Foundation 5 марта случился неприятный киберинцидент: по проектам прошёлся самораспространяющийся JavaScript-червь, из-за которого инженерам пришлось временно ограничить редактирование и срочно откатывать вредоносные правки. Важная оговорка: по уточнению фонда, вандализм затронул только Meta-Wiki, а не всю Википедию целиком.

Снаружи это выглядело довольно хаотично: редакторы начали замечать автоматические правки, скрытые скрипты и странные изменения на страницах, после чего Wikimedia перевела проекты в режим «только чтение».

Согласно странице фонда, проблемы начались около 18:36 по Москве, в 20:09 вики вернули в режим записи, а позже начали постепенно восстанавливать и пользовательские скрипты.

По предварительной картине, всё началось после срабатывания вредоносного скрипта, который хранился в русской версии Википедии на странице User:Ololoshka562/test.js и, как пишет BleepingComputer, был загружен ещё в марте 2024 года.

В Phabricator и в публикации BleepingComputer говорится, что скрипт, вероятно, активировали во время проверки пользовательского кода: после запуска он пытался прописать вредоносный загрузчик и в пользовательский common.js, и в глобальный MediaWiki:Common.js, чтобы цепочка распространялась дальше уже сама.

Если по-простому, схема была такой: один заражённый скрипт подхватывался в браузере редактора, а дальше пытался переписать JS-настройки этого пользователя и общий скрипт сайта (при наличии нужных прав). После этого любой, кто открывал такой общий скрипт, рисковал снова запустить ту же цепочку.

Параллельно червь ещё и правил случайные страницы, добавляя туда скрытый загрузчик. По оценке BleepingComputer, изменены были примерно 3996 страниц, а у около 85 пользователей оказались подменены файлы common.js, но это именно оценка издания, а не официальный итог Wikimedia.

Сама Wikimedia Foundation после инцидента заявила, что вредоносный код оставался активным 23 минуты. За это время он успел менять и удалять контент на Meta-Wiki, но постоянного ущерба, по словам фонда, не нанёс: материалы восстанавливают, признаков атаки именно на Википедию нет, как и доказательств утечки персональных данных.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
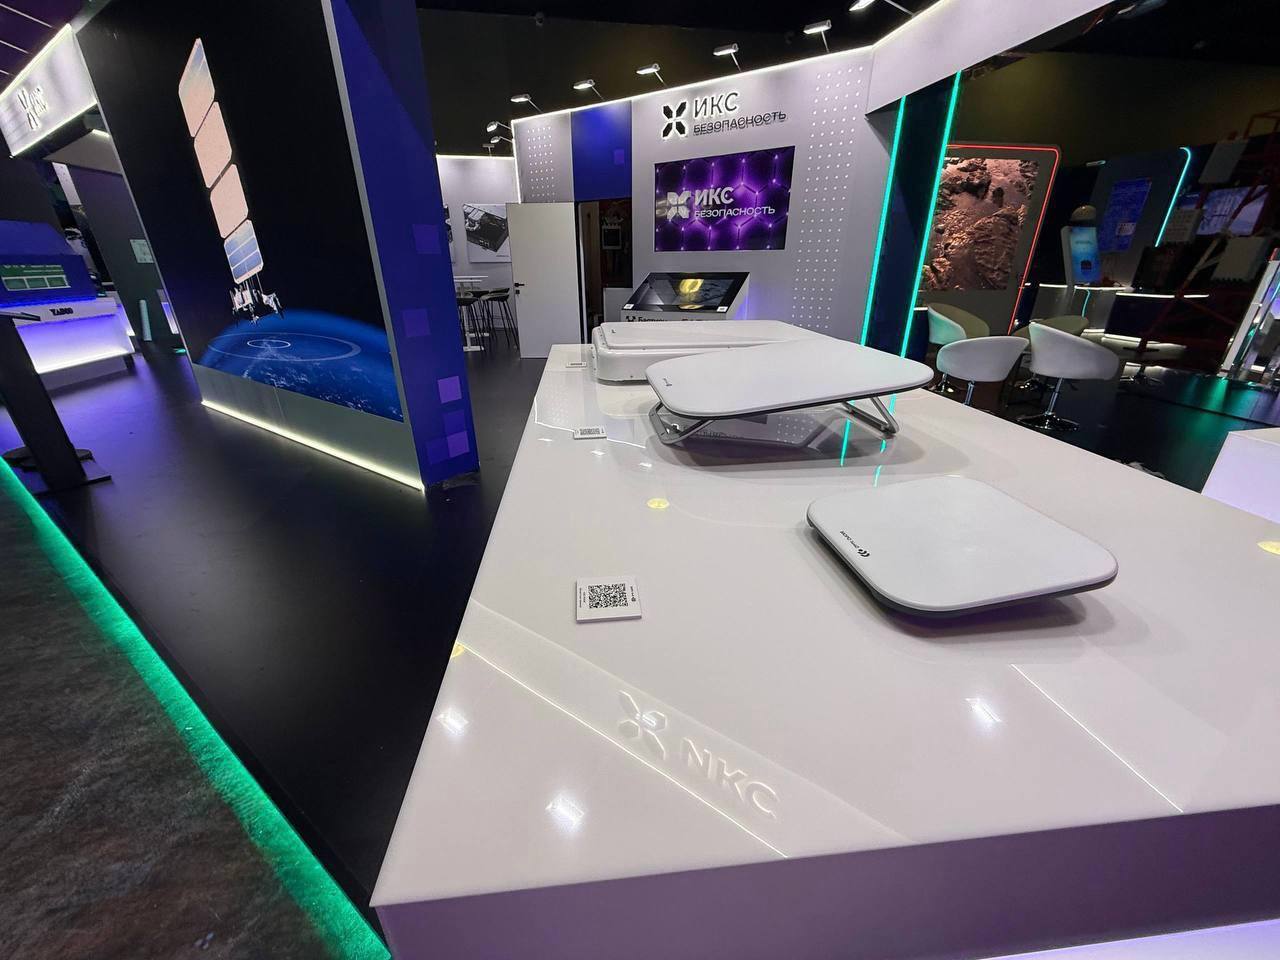

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru