


Встроенный VPN в Microsoft Edge вызвал спор о реальной защите

Встроенный VPN в Microsoft Edge вызвал спор о реальной защите

Встроенный VPN в Microsoft Edge вызвал спор о реальной защите

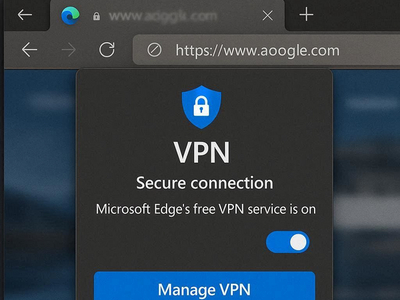
Microsoft неожиданно дала старт дискуссии о том, что вообще можно считать «настоящим» VPN. Поводом стал пост в X от официального аккаунта Microsoft Edge, где Редмонд напомнил о встроенной функции Edge Secure Network VPN — бесплатном инструменте для защиты трафика.

В публикации Secure Network подали как простой способ добавить дополнительный уровень конфиденциальности, особенно при подключении к публичным сетям Wi-Fi: в кафе, аэропортах и отелях.

Включается всё буквально в пару кликов через настройки Edge, правда, с обязательным входом в личную учётную запись Microsoft. Бесплатно пользователям дают 5 ГБ трафика в месяц, после чего защита приостанавливается до следующего расчётного периода. При этом потоковые сервисы вроде Netflix и Hulu через этот канал не маршрутизируются.

Казалось бы, удобная встроенная опция, но вскоре под постом появился развернутый технический комментарий от исследователя в области кибербезопасности Сураджа Сатьянараянана, сотрудника Brave. Он заявил, что Edge Secure Network «на самом деле не VPN», а прокси HTTP CONNECT на базе платформы Cloudflare Privacy Proxy. И работает он только внутри самого браузера.


Иными словами, шифруется исключительно трафик, который идёт через Edge. Всё остальное (приложения, обновления системы, почтовые клиенты и другие процессы) продолжает использовать обычное сетевое подключение.

В классическом понимании VPN создаёт системный туннель для всего устройства, часто с функциями вроде киллсвитч и возможностью вручную выбирать страну подключения. В случае с Edge такой гибкости нет: сервер выбирается автоматически, как правило, ближайший географически.

Microsoft в своей документации формулирует всё аккуратнее: компания говорит, что функция «использует VPN-технологию» для шифрования браузерного трафика и скрытия IP-адреса от сайтов. Также подчёркивается, что это базовая защита, встроенная в браузер, а не полноценная замена отдельным VPN-сервисам. Однако формулировки вроде «free VPN data protection every month» вызвали вопросы: не вводит ли это пользователей в заблуждение.

Отдельную дискуссию вызвало требование аутентификации через личный аккаунт Microsoft. В корпорации объясняют это необходимостью учитывать месячный лимит трафика. Критики же отмечают, что в такой модели защита оказывается связанной с конкретной идентичностью пользователя. Архитектура построена на доверии к двум сторонам: Microsoft управляет учётной записью, а Cloudflare отвечает за маршрутизацию. Обе компании заявляют, что не анализируют содержимое трафика и не сопоставляют данные, но независимого публичного аудита этой схемы пока нет.

Кроме того, по умолчанию Secure Network работает в «оптимизированном» режиме, защита может активироваться автоматически только в ситуациях, которые браузер считает потенциально рискованными, например при подключении к небезопасной сети или посещении сайтов без HTTPS. При желании пользователь может изменить поведение функции и расширить её применение.

Вопрос, по сути, упирается в терминологию и ожидания. Для кого-то Edge Secure Network — удобная бесплатная защита «по умолчанию». Для других — маркетинг, который звучит громче, чем реальные технические возможности. Окончательно расставить точки над i могла бы более детальная публичная позиция Microsoft. Посмотрим, последует ли официальный ответ корпорации.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru