


MAX опроверг возможность продажи Цифрового ID

MAX опроверг возможность продажи Цифрового ID

MAX опроверг возможность продажи Цифрового ID

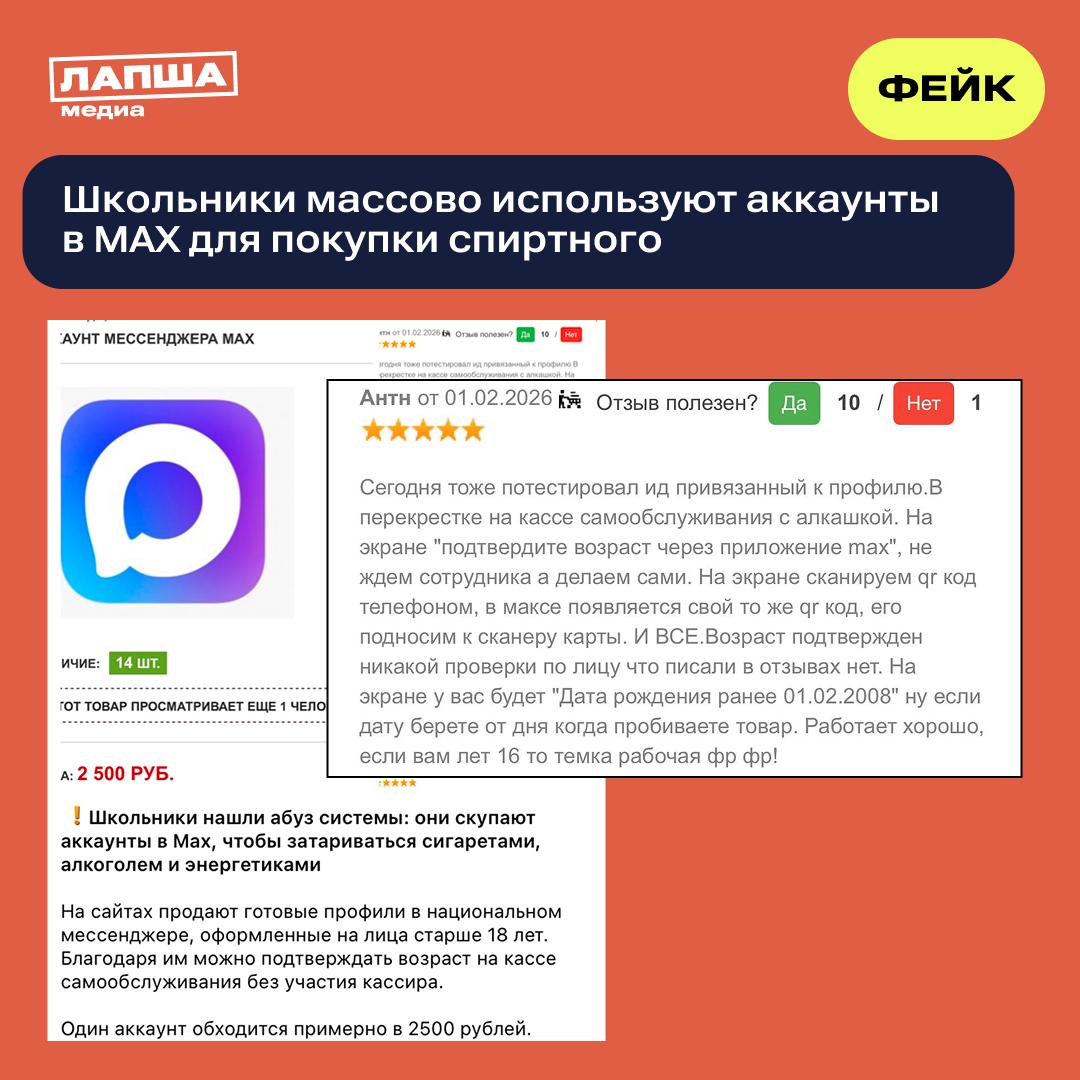
Пресс-служба мессенджера MAX опровергла сообщения о возможности использования «Цифрового ID» посторонними лицами при продаже или аренде чужого аккаунта. В компании подчеркнули, что QR-код для подтверждения возраста действует ограниченное время и требует биометрической проверки.

Ранее в мессенджерах и социальных сетях распространились публикации от имени якобы подростков, которые рассказывали о покупке товаров с возрастными ограничениями — табачной продукции, алкоголя и энергетиков — через MAX с использованием чужих аккаунтов.

В этих сообщениях утверждалось, что аренда учётной записи стоит около 2500 рублей.

Пресс-служба MAX заявила в комментарии для ТАСС, что данная информация не соответствует действительности: «Распространяемая в ряде телеграм-каналов информация — фейк. Цифровой ID невозможно передать или продать другому человеку — сервис действителен только на том устройстве, на котором он был создан».

В компании также напомнили, что QR-код, формируемый мессенджером для проверки возраста, активируется только после биометрической аутентификации владельца устройства — с помощью распознавания лица или отпечатка пальца. При этом код действителен всего 30 секунд.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru