


ChatGPT получил режим защиты от атак через инъекцию промпта

ChatGPT получил режим защиты от атак через инъекцию промпта

ChatGPT получил режим защиты от атак через инъекцию промпта

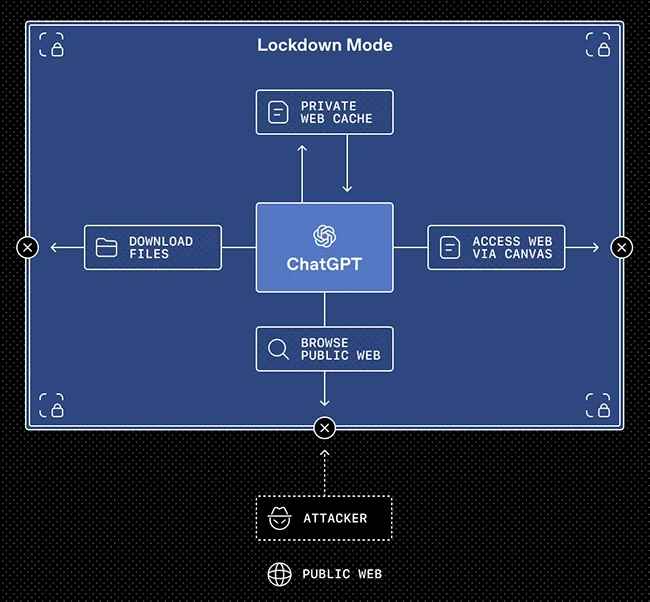
OpenAI усиливает защиту ChatGPT и добавляет два новых инструмента безопасности — Lockdown Mode и метки Elevated Risk. Они призваны снизить риски инъекции промпта и других сложных атак, особенно когда ИИ взаимодействует с внешними сервисами и приложениями.

Lockdown Mode — это опциональный режим для организаций с повышенными требованиями к безопасности.

Он жёстко ограничивает, как ChatGPT может работать с внешними системами, чтобы минимизировать вероятность утечки данных. Например, при включённом режиме браузинг ограничивается кешированным контентом, а «живые» сетевые запросы не покидают инфраструктуру OpenAI.

Также отключаются отдельные инструменты и возможности, которые теоретически могут быть использованы злоумышленниками через вредоносные инструкции в диалоге.


Включить Lockdown Mode могут администраторы через настройки Workspace, создав отдельную роль с дополнительными ограничениями. Сейчас функция доступна в корпоративных версиях — ChatGPT Enterprise, Edu, for Healthcare и for Teachers. В будущем её планируют расширить и на обычных пользователей.

Вторая новинка — метки Elevated Risk. Это встроенные предупреждения, которые появляются при активации функций, потенциально связанных с дополнительными рисками. Они объясняют, что именно меняется при включении той или иной возможности и какие последствия это может повлечь. Например, если в Codex дать системе доступ к сети, метка прямо укажет на связанные с этим угрозы.

В OpenAI подчёркивают, что по мере усиления защитных механизмов такие предупреждения могут исчезать, а список функций с пометкой Elevated Risk будет меняться. По сути, компания делает ставку не только на технические ограничения, но и на прозрачность: чем глубже ИИ интегрируется в рабочие процессы и подключается ко внешним сервисам, тем важнее, чтобы пользователи понимали связанные с этим риски.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru