


ChatGPT получил режим защиты от атак через инъекцию промпта

ChatGPT получил режим защиты от атак через инъекцию промпта

ChatGPT получил режим защиты от атак через инъекцию промпта

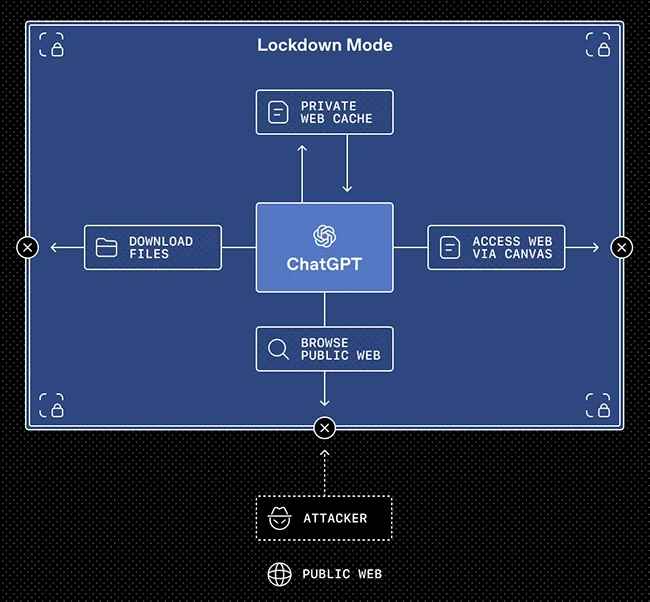
OpenAI усиливает защиту ChatGPT и добавляет два новых инструмента безопасности — Lockdown Mode и метки Elevated Risk. Они призваны снизить риски инъекции промпта и других сложных атак, особенно когда ИИ взаимодействует с внешними сервисами и приложениями.

Lockdown Mode — это опциональный режим для организаций с повышенными требованиями к безопасности.

Он жёстко ограничивает, как ChatGPT может работать с внешними системами, чтобы минимизировать вероятность утечки данных. Например, при включённом режиме браузинг ограничивается кешированным контентом, а «живые» сетевые запросы не покидают инфраструктуру OpenAI.

Также отключаются отдельные инструменты и возможности, которые теоретически могут быть использованы злоумышленниками через вредоносные инструкции в диалоге.


Включить Lockdown Mode могут администраторы через настройки Workspace, создав отдельную роль с дополнительными ограничениями. Сейчас функция доступна в корпоративных версиях — ChatGPT Enterprise, Edu, for Healthcare и for Teachers. В будущем её планируют расширить и на обычных пользователей.

Вторая новинка — метки Elevated Risk. Это встроенные предупреждения, которые появляются при активации функций, потенциально связанных с дополнительными рисками. Они объясняют, что именно меняется при включении той или иной возможности и какие последствия это может повлечь. Например, если в Codex дать системе доступ к сети, метка прямо укажет на связанные с этим угрозы.

В OpenAI подчёркивают, что по мере усиления защитных механизмов такие предупреждения могут исчезать, а список функций с пометкой Elevated Risk будет меняться. По сути, компания делает ставку не только на технические ограничения, но и на прозрачность: чем глубже ИИ интегрируется в рабочие процессы и подключается ко внешним сервисам, тем важнее, чтобы пользователи понимали связанные с этим риски.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru