


EvilMouse: мышь за $44, которая взламывает компьютеры за секунды

EvilMouse: мышь за $44, которая взламывает компьютеры за секунды

EvilMouse: мышь за $44, которая взламывает компьютеры за секунды

Исследователи показали, как обычная компьютерная мышь может превратиться в инструмент для взлома. Проект получил название EvilMouse, по сути это аппаратный кейлоггер-инжектор, спрятанный внутри стандартного USB-манипулятора. Стоимость сборки — около $44 (3 394 руб.).

По принципу работы EvilMouse напоминает известный инструмент USB Rubber Ducky, который эмулирует клавиатуру и автоматически вводит заранее запрограммированные команды.

Но есть важное отличие: EvilMouse продолжает работать как обычная мышь. Внешне и функционально устройство ничем не выдаёт себя.

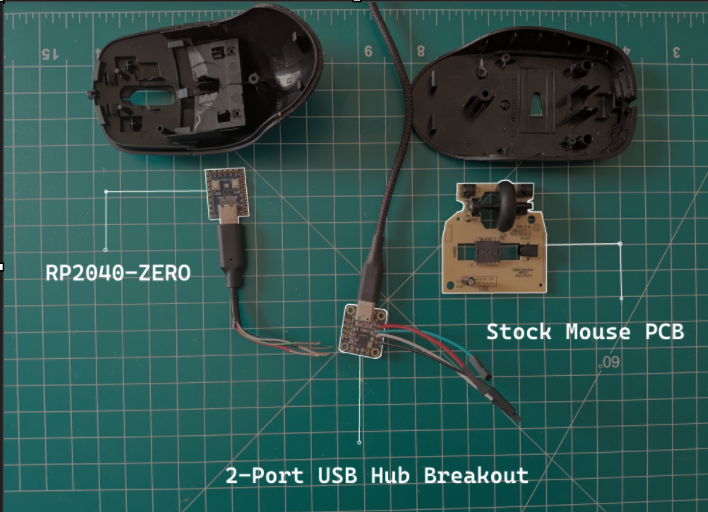
Внутри корпуса разместили недорогие компоненты — микроконтроллер RP2040 Zero, USB-хаб и начинку стандартной мыши. Автор проекта перепрошил устройство с помощью CircuitPython: при подключении к компьютеру мышь автоматически выполняет набор команд и открывает обратный шелл на машине атакующего. По результатам тестов доступ к системе с правами администратора удаётся получить буквально за считаные секунды.


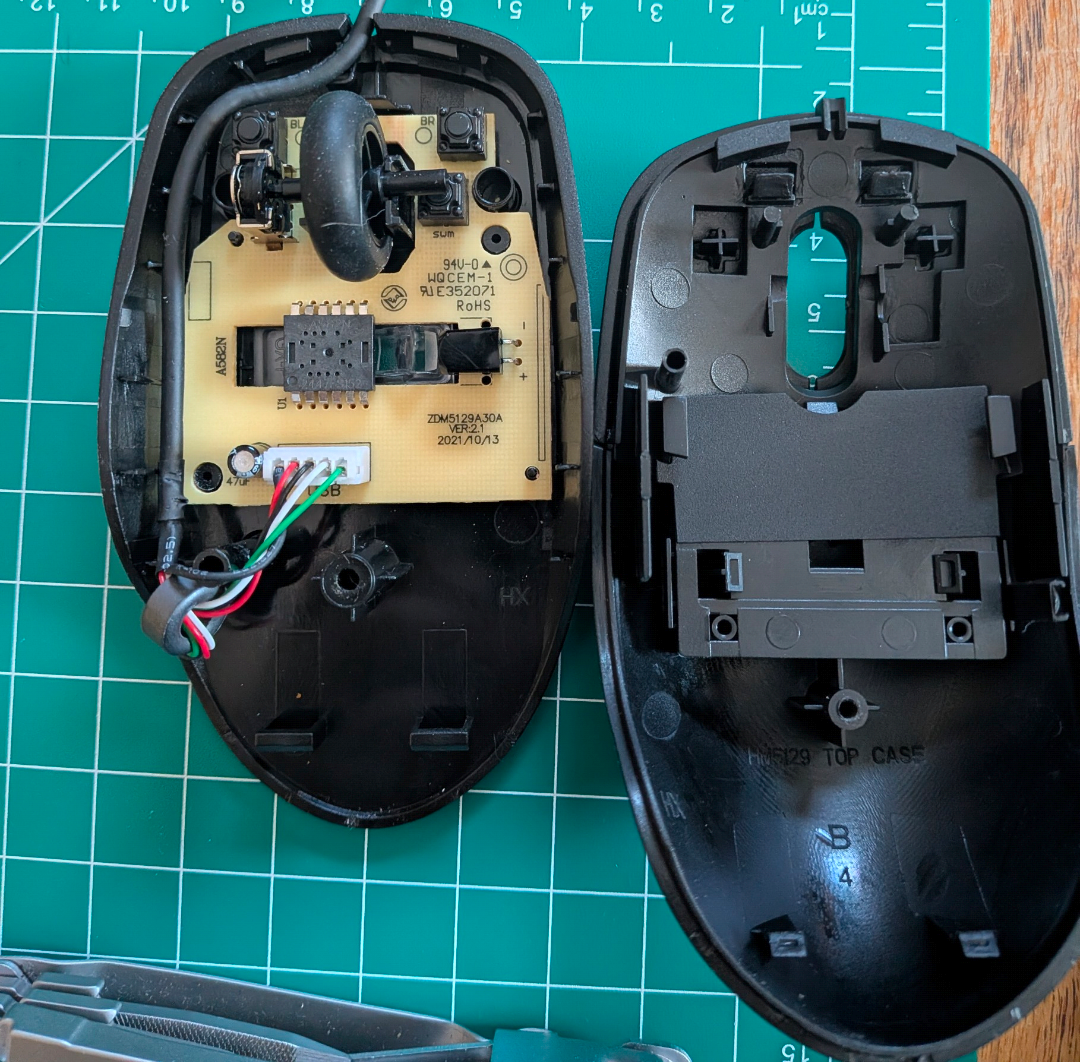
Сложность заключалась в физической сборке — в компактном корпусе пришлось удалять пластиковые перегородки, аккуратно паять контакты и изолировать элементы. Но технически проект оказался вполне реализуемым даже при базовых навыках работы с электроникой.


Главная проблема, на которую указывает автор, — это фактор доверия к «безобидной» периферии. Большинство сотрудников уже знают, что флешки могут быть опасны. А вот мышь, которая нормально двигает курсор, подозрений не вызывает. При этом устройство распознаётся системой как HID (Human Interface Device) и может отправлять команды, минуя многие стандартные механизмы защиты. В демонстрации атака проходила без срабатывания антивируса.

Исходный код проекта выложен на GitHub — автор подчёркивает, что работа носит исследовательский и образовательный характер. Однако сама концепция наглядно показывает: для компрометации системы не нужны дорогостоящие инструменты, достаточно фантазии и пары доступных компонентов.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru