


Фильтры AdBlock выдают страну даже при включённом VPN

Фильтры AdBlock выдают страну даже при включённом VPN

Фильтры AdBlock выдают страну даже при включённом VPN

Исследователи описали новую технику деанонимизации под названием Adbleed, которая ставит под сомнение привычное ощущение безопасности у пользователей VPN. Проблема кроется в блокировщиках рекламы. Такие расширения, как uBlock Origin, Brave или AdBlock Plus, работают на основе списков фильтров.

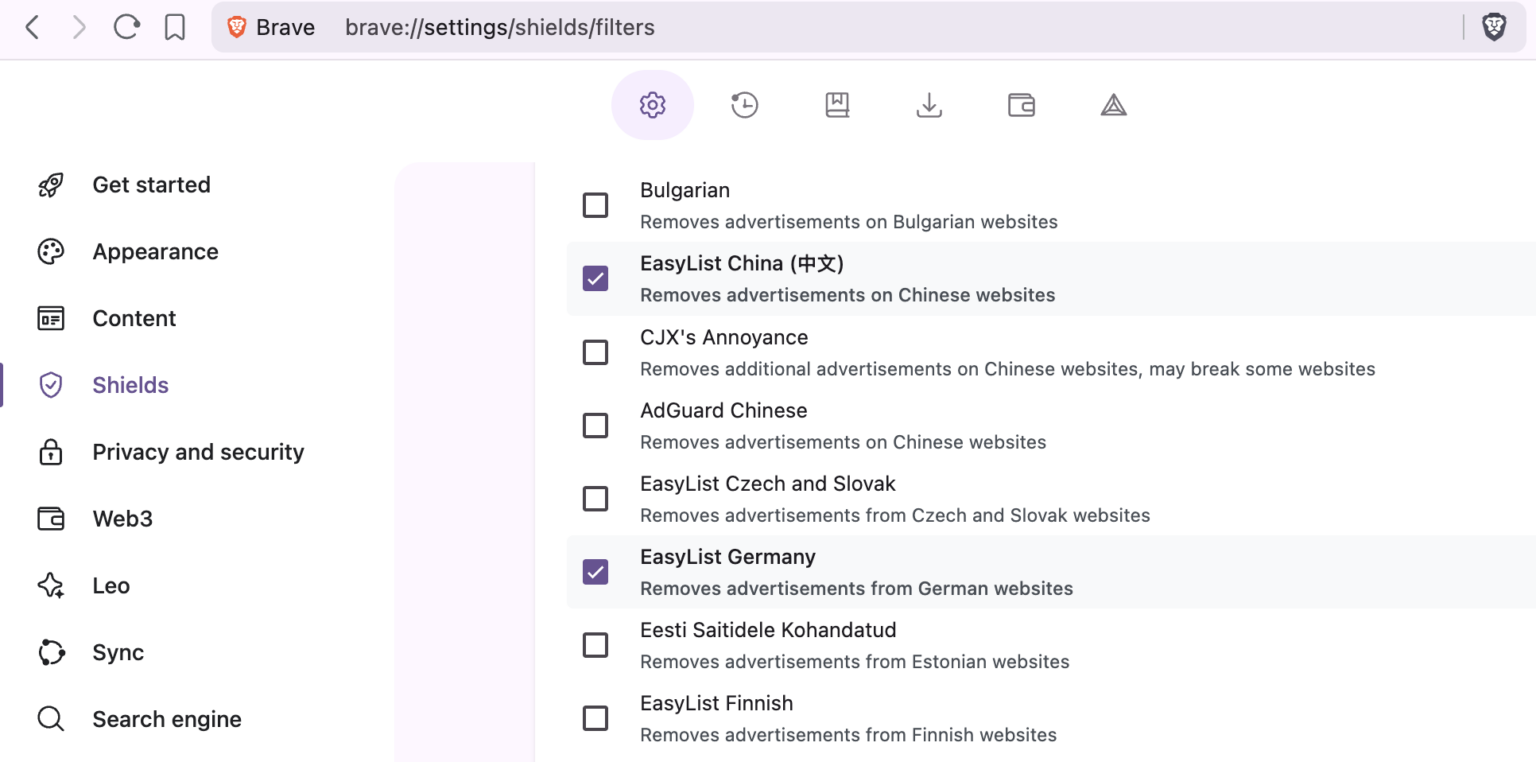
Есть базовый список EasyList с десятками тысяч правил для международной рекламы, а есть региональные — для Германии, Франции, России, Бразилии, Японии и других стран.

Они блокируют локальные рекламные домены, и многие пользователи включают их вручную или по рекомендации самого расширения, ориентируясь на язык браузера.


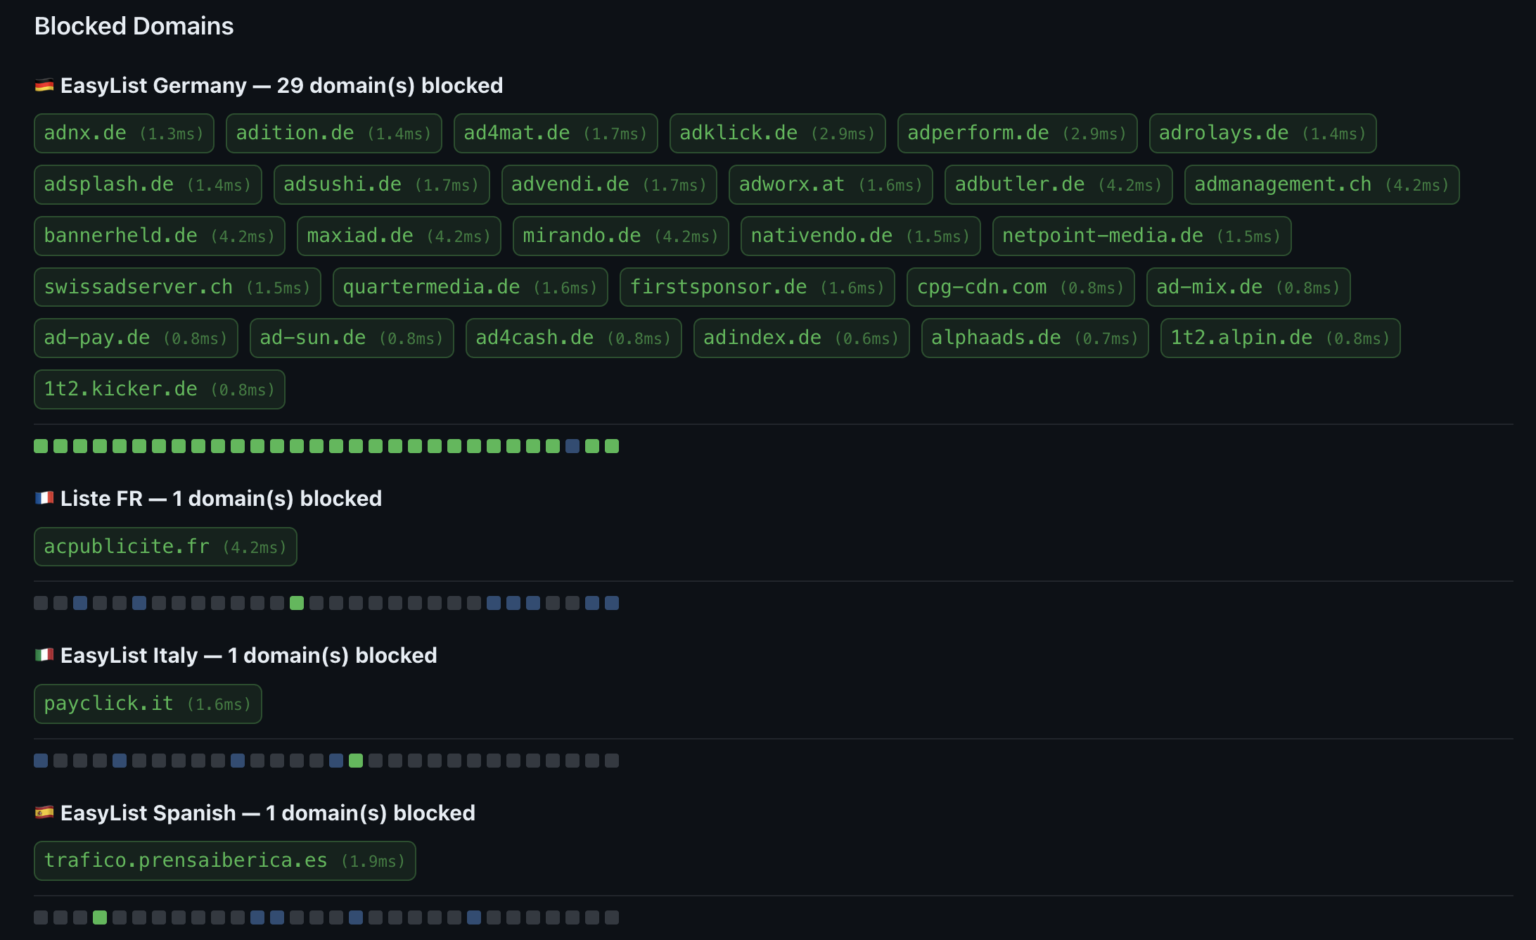
Adbleed использует довольно изящную идею: он измеряет время, за которое браузер обрабатывает запрос к определённому домену. Если домен заблокирован фильтром, запрос обрывается почти мгновенно — за считаные миллисекунды.


Если не заблокирован, браузер пытается установить сетевое соединение, и даже при ошибке это занимает в разы больше времени. Небольшой JavaScript-скрипт может проверить несколько десятков доменов, характерных для конкретного регионального списка, и по скорости отклика понять, активирован он или нет. Всё это происходит на стороне клиента без cookies, без всплывающих разрешений и без каких-то сложных эксплойтов.

В итоге атакующий может выяснить, какие национальные фильтры включены в вашем браузере. А это почти всегда коррелирует со страной проживания или хотя бы с родным языком пользователя.

Если добавить к этому часовой пояс, параметры экрана и другие элементы цифрового отпечатка, анонимность заметно сужается, даже если вы сидите через VPN или прокси.

Самое неприятное в этой истории то, что VPN тут ни при чём: он меняет сетевую «точку выхода», но не конфигурацию браузера. Ваши фильтры остаются прежними, где бы ни находился сервер.

Пользователю остаётся не самый приятный выбор: отключать региональные списки и мириться с дополнительной рекламой, пытаться «зашумить» профиль случайными фильтрами или принимать риск как есть.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru