

Троянская версия 7-Zip превращает компьютеры в прокси-узлы

Троянская версия 7-Zip превращает компьютеры в прокси-узлы

Троянская версия 7-Zip превращает компьютеры в прокси-узлы

Исследователи из Malwarebytes обнаружили вредоносную версию популярного архиватора 7-Zip, которая распространяется через поддельный сайт 7zip[.]com. Вместо обычной установки программы пользователи получают скрытый пейлоад: заражённый компьютер начинает работать как узел резидентского прокси.

Поводом для расследования стал пост на Reddit, где пользователь пожаловался на заражение после скачивания 7-Zip не с официального сайта 7-zip.org, а с похожего домена.

Выяснилось, что вредоносный установщик действительно инсталлирует рабочую версию архиватора, но параллельно загружает дополнительные компоненты.

Основная задача зловреда — использовать устройство жертвы как прокси-сервер. Это позволяет третьим лицам направлять интернет-трафик через IP-адрес пользователя. Фактически компьютер становится частью чужой инфраструктуры, а владелец может даже не подозревать об этом.

Вредоносная программа также применяет методы сокрытия от анализа: проверяет среду запуска на признаки виртуальных машин и инструментов мониторинга, прежде чем активироваться.

По словам менеджера по исследованиям и реагированию Malwarebytes Стефана Дасича, любой компьютер, на котором запускался установщик с 7zip[.]com, следует считать скомпрометированным.

Интересно, что жертва попала на поддельный сайт после перехода по ссылке из комментариев к ролику на YouTube. В Malwarebytes отмечают, что такие мелкие ошибки — например, указание неправильного домена в обучающем видео — могут использоваться злоумышленниками для массового перенаправления пользователей на вредоносную инфраструктуру.

Эксперты советуют скачивать программы только с официальных сайтов и сохранять проверенные адреса в закладках. Также стоит насторожиться, если установщик подписан непривычным сертификатом или ведёт себя нетипично.

Кроме того, исследователи связали эту кампанию с более широкой схемой распространения proxyware — в найденных файлах упоминались Hola, TikTok, WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) и Wire. Это может указывать на использование заражённых устройств в более крупной сети прокси-инфраструктуры.

Подпишитесь на новости

Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

Запустить ИИ-пилот — ещё не значит получить работающий инструмент для бизнеса. Selectel и ИТМО представили совместную компанию «Эксепто», которая займётся внедрением искусственного интеллекта у заказчиков. Инвестиции со стороны Selectel составят около 1 млрд рублей.

Об этом с юбилейной конференции Selectel ТехноДень 2026 сообщил корреспондент Anti-Malware.ru Яков Шпунт. Компанию возглавил Роман Венедиктов.

По озвученным данным, 44% ИИ-проектов застревают на стадии пилота или ещё раньше. До красивой презентации дело доходит, а до полноценного использования — уже не всегда.

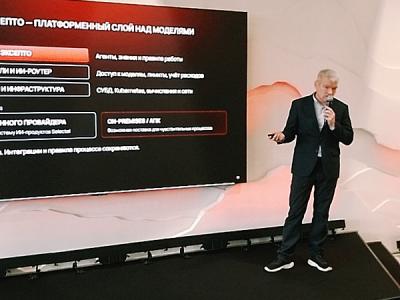
«Эксепто» предлагает платформу, которая связывает модели с корпоративными процессами. Она объединяет контекст и знания компании, источники данных и инструменты, права доступа, управление агентами и контроль результатов.

Главная идея — позволить заказчику менять нейросети, сохраняя интеграции и правила работы. Модели обновляются быстро, а процессы предприятий живут годами.

На презентации показали и прикладные продукты. «Сигнал» собирает контекст инициатив, проверяет основания гипотез и готовит работу для инженеров. «Карта» описывает процессы, участников и системы, помогая разобраться, как устроена организация и где принимать решения.

Платформенный слой отделён от доступа к моделям и вычислительной инфраструктуры. На слайдах предусмотрены облачный сценарий с Selectel и развёртывание внутри организации.

RSS: Новости на портале Anti-Malware.ru