


Закрытые аккаунты Instagram раскрывали фото без аутентификации

Закрытые аккаунты Instagram раскрывали фото без аутентификации

Закрытые аккаунты Instagram раскрывали фото без аутентификации

Исследователь по кибербезопасности обнаружил странную и довольно неприятную уязвимость в Instagram (принадлежит Meta, признанной экстремистской организацией и запрещённой на территории РФ): в ряде случаев закрытые профили сливали фотографии, которые оказывались доступны без аутентификации.

Речь идёт о приватных аккаунтах, контент которых по идее должны видеть только одобренные подписчики.

В обычной ситуации неаутентифицированный пользователь видит стандартное сообщение «Этот аккаунт закрыт».


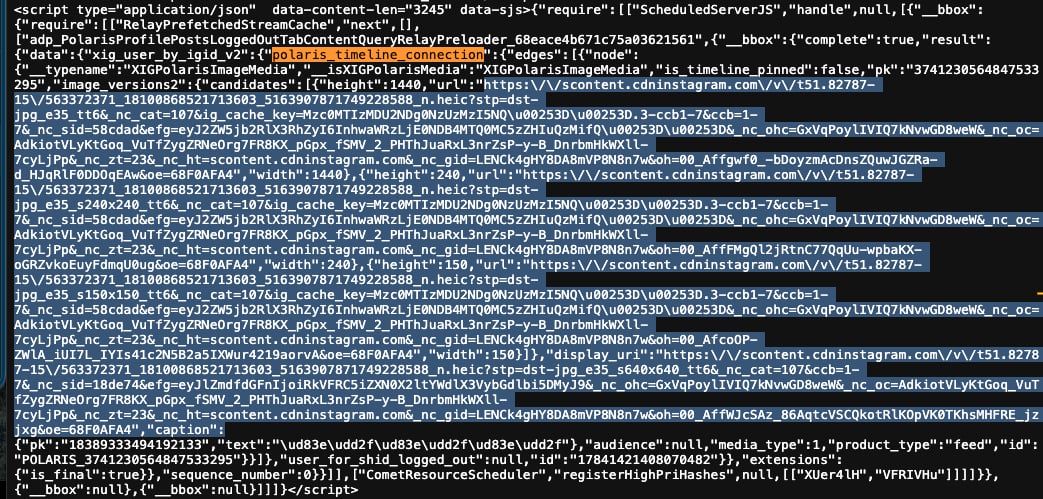
Но, как показало исследование, при заходе с некоторых мобильных устройств сервер Instagram всё равно возвращал в HTML-ответе ссылки на фотографии и подписи к ним — просто «прятал» их в коде страницы.


Об этом рассказал исследователь Джатин Банга. Он показал, что в HTML закрытых профилей появлялся объект polaris_timeline_connection, внутри которого были закодированные CDN-ссылки на изображения, доступ к которым не должен был открываться. Банга опубликовал видеодоказательство и репозиторий с подробным разбором, а также переписку с Meta (признана экстремистской организацией и запрещённой на территории РФ).

По его словам, он тестировал проблему только на собственных закрытых аккаунтах или профилях, на которые у него были права. Даже в таком ограниченном наборе около 28% профилей возвращали подписи и ссылки на закрытые фото. То есть это был не единичный сбой, а вполне воспроизводимая история — при определённых условиях и заголовках запроса.

Meta сначала назвала происходящее проблемой кеширования CDN, но Банга с этим не согласился и настаивал, что речь идёт о серверной ошибке аутентификации: бэкенд просто не проверял права доступа перед формированием ответа. Он подал повторный отчёт, однако после нескольких дней обсуждений баг был закрыт со статусом «неприменимо».

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru