


Закрытые аккаунты Instagram раскрывали фото без аутентификации

Закрытые аккаунты Instagram раскрывали фото без аутентификации

Закрытые аккаунты Instagram раскрывали фото без аутентификации

Исследователь по кибербезопасности обнаружил странную и довольно неприятную уязвимость в Instagram (принадлежит Meta, признанной экстремистской организацией и запрещённой на территории РФ): в ряде случаев закрытые профили сливали фотографии, которые оказывались доступны без аутентификации.

Речь идёт о приватных аккаунтах, контент которых по идее должны видеть только одобренные подписчики.

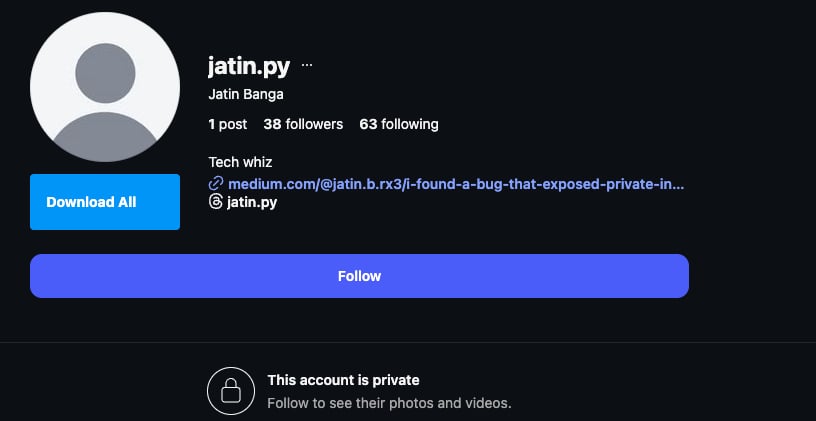
В обычной ситуации неаутентифицированный пользователь видит стандартное сообщение «Этот аккаунт закрыт».


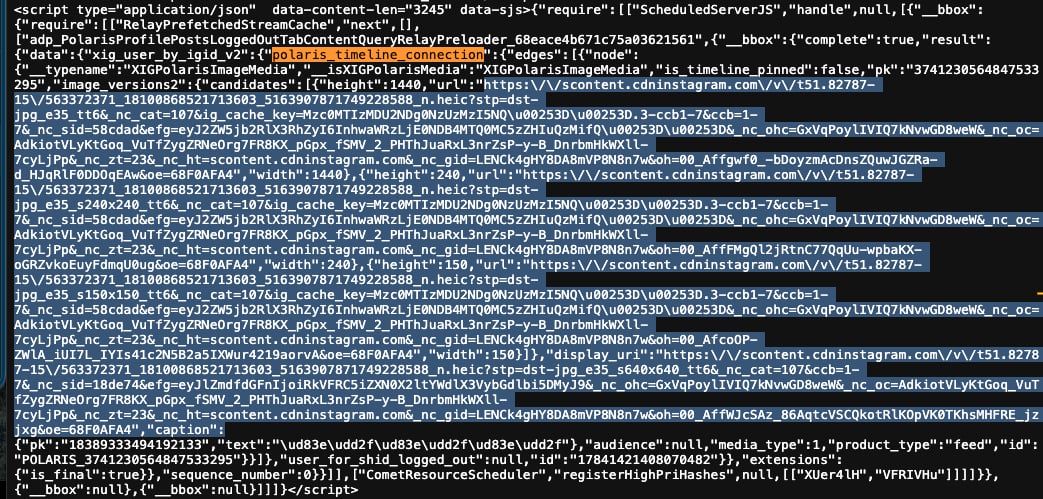
Но, как показало исследование, при заходе с некоторых мобильных устройств сервер Instagram всё равно возвращал в HTML-ответе ссылки на фотографии и подписи к ним — просто «прятал» их в коде страницы.


Об этом рассказал исследователь Джатин Банга. Он показал, что в HTML закрытых профилей появлялся объект polaris_timeline_connection, внутри которого были закодированные CDN-ссылки на изображения, доступ к которым не должен был открываться. Банга опубликовал видеодоказательство и репозиторий с подробным разбором, а также переписку с Meta (признана экстремистской организацией и запрещённой на территории РФ).

По его словам, он тестировал проблему только на собственных закрытых аккаунтах или профилях, на которые у него были права. Даже в таком ограниченном наборе около 28% профилей возвращали подписи и ссылки на закрытые фото. То есть это был не единичный сбой, а вполне воспроизводимая история — при определённых условиях и заголовках запроса.

Meta сначала назвала происходящее проблемой кеширования CDN, но Банга с этим не согласился и настаивал, что речь идёт о серверной ошибке аутентификации: бэкенд просто не проверял права доступа перед формированием ответа. Он подал повторный отчёт, однако после нескольких дней обсуждений баг был закрыт со статусом «неприменимо».

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru