Компания «Доктор Веб» предупреждает о появлении новых Android-троянов, предназначенных для накрутки рекламных кликов. Новобранцы необычны тем, что для выполнения своих задач используют машинное обучение и видеотрансляции.
Представители семейства, условно названного Android.Phantom, распространяются через репаки игр и моды популярных приложений.
Несколько троянизированных игровых программ были обнаружены в официальном магазине Xiaomi — GetApps:
- Creation Magic World (более 32 тыс. загрузок);
- Cute Pet House (>34 тыс.);
- Amazing Unicorn Party (>13 тыс.);
- Академия мечты Сакура (>4 тыс.);
- Theft Auto Mafia (>60 тыс.);
- Open World Gangsters (>11 тыс.).
Во всех случаях разработчиком числится китайская компания Shenzhen Ruiren Technology Co., Ltd. Вредоносная составляющая, как выяснилось, была добавлена с обновлением приложений и запускается в параллель с донорским кодом.
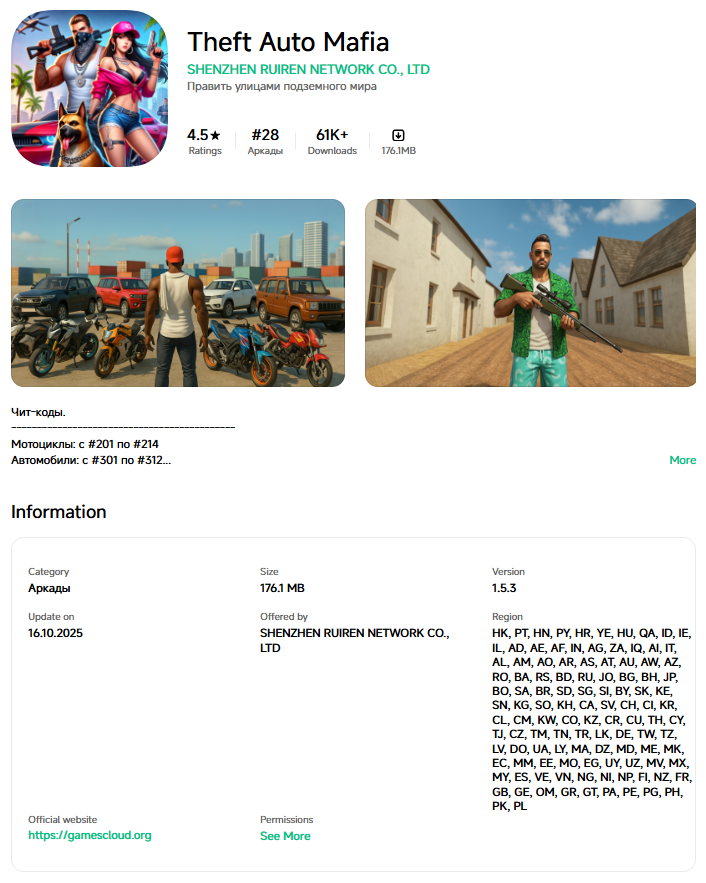
Первые вредоносные апдейты были опубликованы в конце сентября. Анализ внедренного трояна (Android.Phantom.2.origin) показал, что он может работать в двух режимах: signaling и phantom.
В последнем случае зловред незаметно для жертвы использует встроенный браузер на основе WebView и по команде с C2-сервера загружает целевые сайты для клик-фрода, а также файл JavaScript с готовым сценарием и ML-фреймворком TensorFlow для выявления нужных элементов страниц и автоматизации процесса.
ИИ-модель для TensorFlow загружается с внешнего сервера в директорию установленного приложения. Для защиты C2-коммуникаций используется шифрование (AES-ECB).
В режиме signaling троян использует виртуальный экран и делает скриншоты. Он также использует WebRTC для прямого подключения к своему серверу и запускает видеотрансляцию реального времени, что позволяет оператору удаленно управлять браузером: кликать, скролить, осуществлять ввод в веб-формы.
В середине октября в каталоге Xiaomi GetApps появилось еще одно обновление: в троянизированные игры бы добавлен модуль Android.Phantom.5. На поверку довесок оказался дроппером с встроенной полезной нагрузкой Android.Phantom.4.origin.
Последний состоит из двух идентичных модулей, привязанных к разным внешним источникам, и обеспечивает загрузку менее замысловатых кликеров (просто грузят сайты в WebView и имитируют действия реального посетителя), а также библиотеки с Java API, необходимой для использования WebRTC на Android.
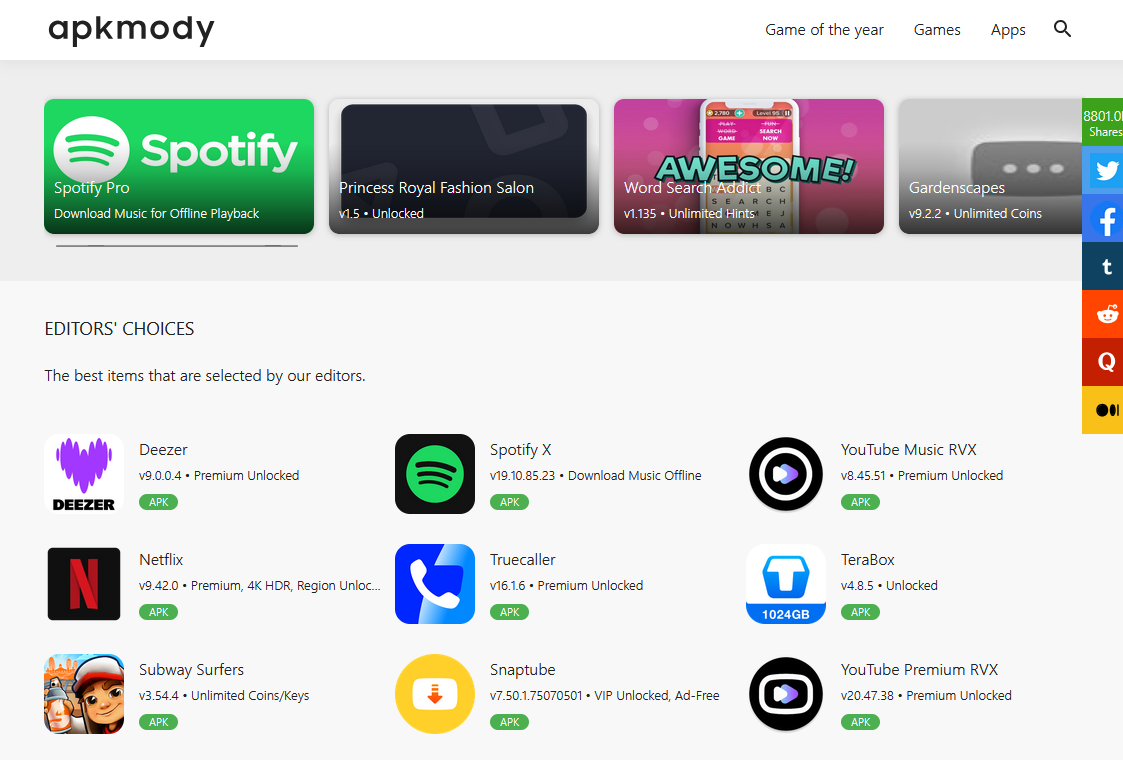
Исследователи обнаружили и другие источники распространения Android.Phantom: сайты Spotify Plus и Pro, Apkmody, Moddroid, их телеграм-каналы, а также серверы Discord, админы которых предлагают сомнительные ссылки для скачивания модов.
Анализ троянизированных версий Deezer (аналог Spotify) выявил еще двух представителей нового зловредного семейства: загрузчика Android.Phantom.1.origin и шпиона Android.Phantom.5.origin, собирающего информацию о зараженном устройстве (номер телефона, местоположение, список установленных программ и т. п.).