


Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

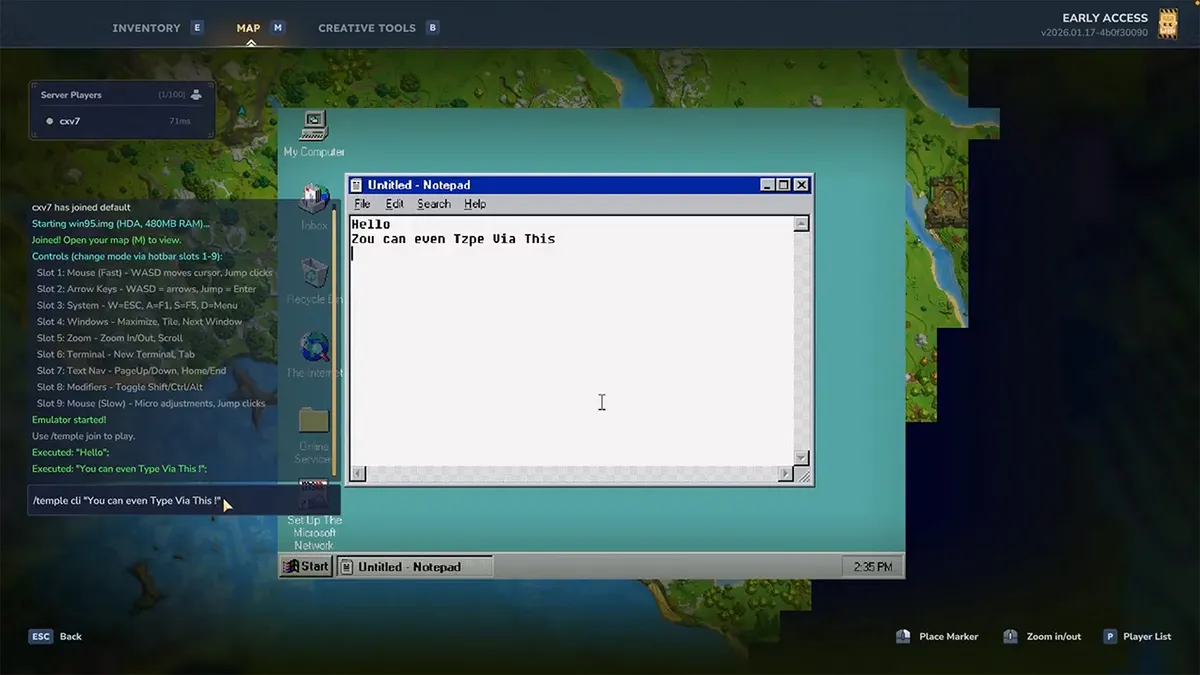
Моддеры едва успели добраться до Hytale, а игра уже начала обрастать по-настоящему безумными экспериментами. Один из самых впечатляющих показал инженер Садат Сахиб, известный в Сети под ником iamcxv7: ему удалось запустить Windows 95 прямо внутри Hytale.

Да, речь идёт о полноценной загрузке легендарной операционной системы Microsoft в новом sandbox-RPG, который вышел в ранний доступ всего на прошлой неделе.

На опубликованном видео Windows 95 работает без явных сбоев: окна открываются, интерфейс реагирует, пусть и довольно медленно. Судя по всему, всё дело в управлении — моддер использовал геймпад. Если бы подключить клавиатуру и мышь, впечатление было бы ещё сильнее.


Впрочем, одним Windows 95 дело не ограничилось. В своём профиле Сахиб показал и куда более мета-эксперимент: он сумел запустить Hytale внутри Hytale. Получился почти философский трюк в духе «Начала», но в игровом формате.

А чтобы окончательно добить ностальгическую тему, тот же моддер запустил в Hytale ещё и Minecraft. Ирония в том, что многие уже называют новую игру «Minecraft 2.0», а тут она буквально запускает своего идейного предшественника у себя внутри.

Ну и, конечно, без Doom не обошлось. Судя по всему, сегодня эта игра запускается вообще везде, где есть хоть какой-то экран. В случае с Hytale Doom умудрились запустить ещё до официального выхода игры в ранний доступ.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru