


В Сети нашли новый способ вернуть быстрый нативный WhatsApp в Windows 11

В Сети нашли новый способ вернуть быстрый нативный WhatsApp в Windows 11

В Сети нашли новый способ вернуть быстрый нативный WhatsApp в Windows 11

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) на Windows 11 сейчас переживает не лучшие времена. После отказа от нативной UWP-версии и перехода на WebView2 (по сути, Chromium-обёртку) приложение стало заметно прожорливее. Тем не менее энтузиасты не перестают находить новые способы вернуть быстрый нативный WhatsApp в Windows 11.

Ранее мы уже описывали один из методов, он заключался в отключении автообновления Microsoft Store и установке старой версии мессенджера. Теперь в Сети нашли новую лазейку.

Речь идёт о версии 2.2546.3.0 от ноября 2025 года — это ещё тот самый UWP-клиент. Если установить её вручную и немного «подправить», Windows 11 позволит продолжить пользоваться нативным приложением.

Суть метода в следующем:

  • включить «Режим разработчика» (Developer Mode) в Windows 11;
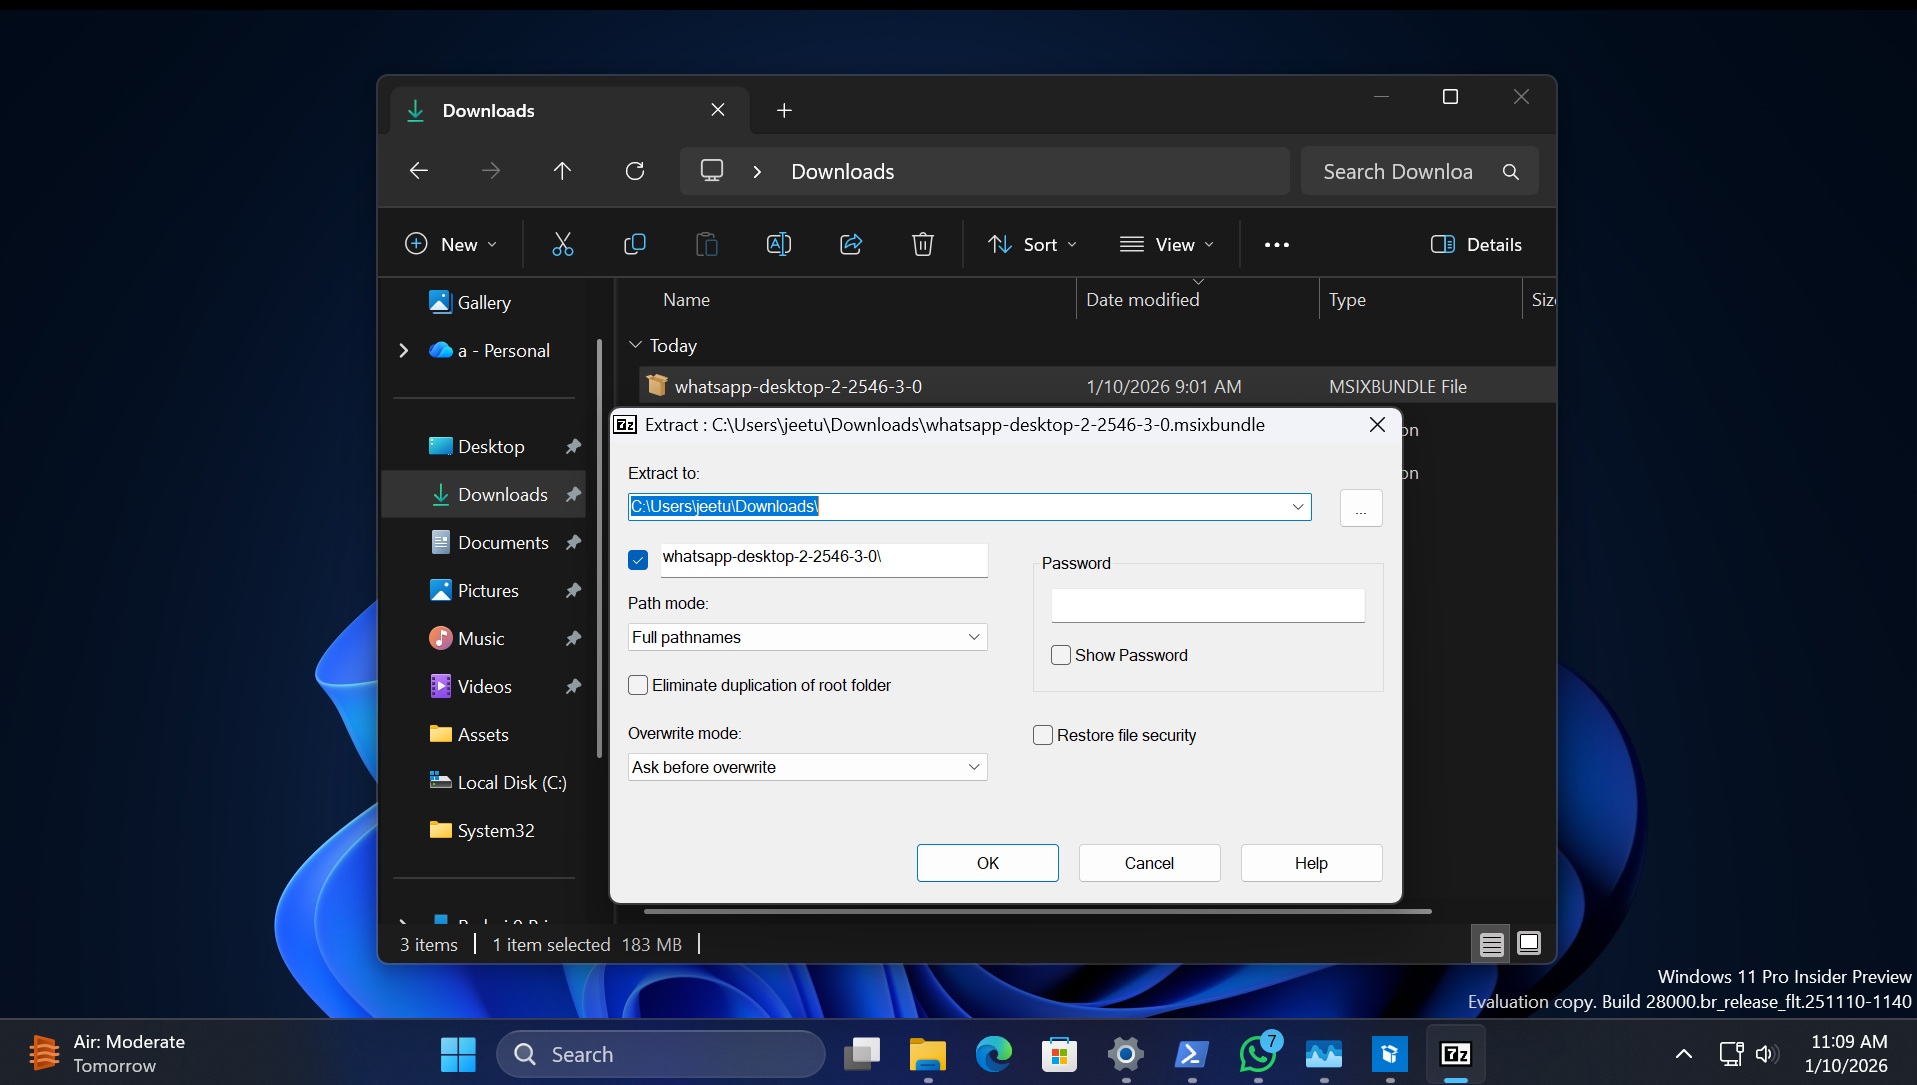
  • скачать старый MSIX-пакет WhatsApp (2.2546.3.0) отсюда и приложение MSIX Packaging Tool из Microsoft Store;
  • распаковать пакет 2.2546.3.0 в любую директорию;

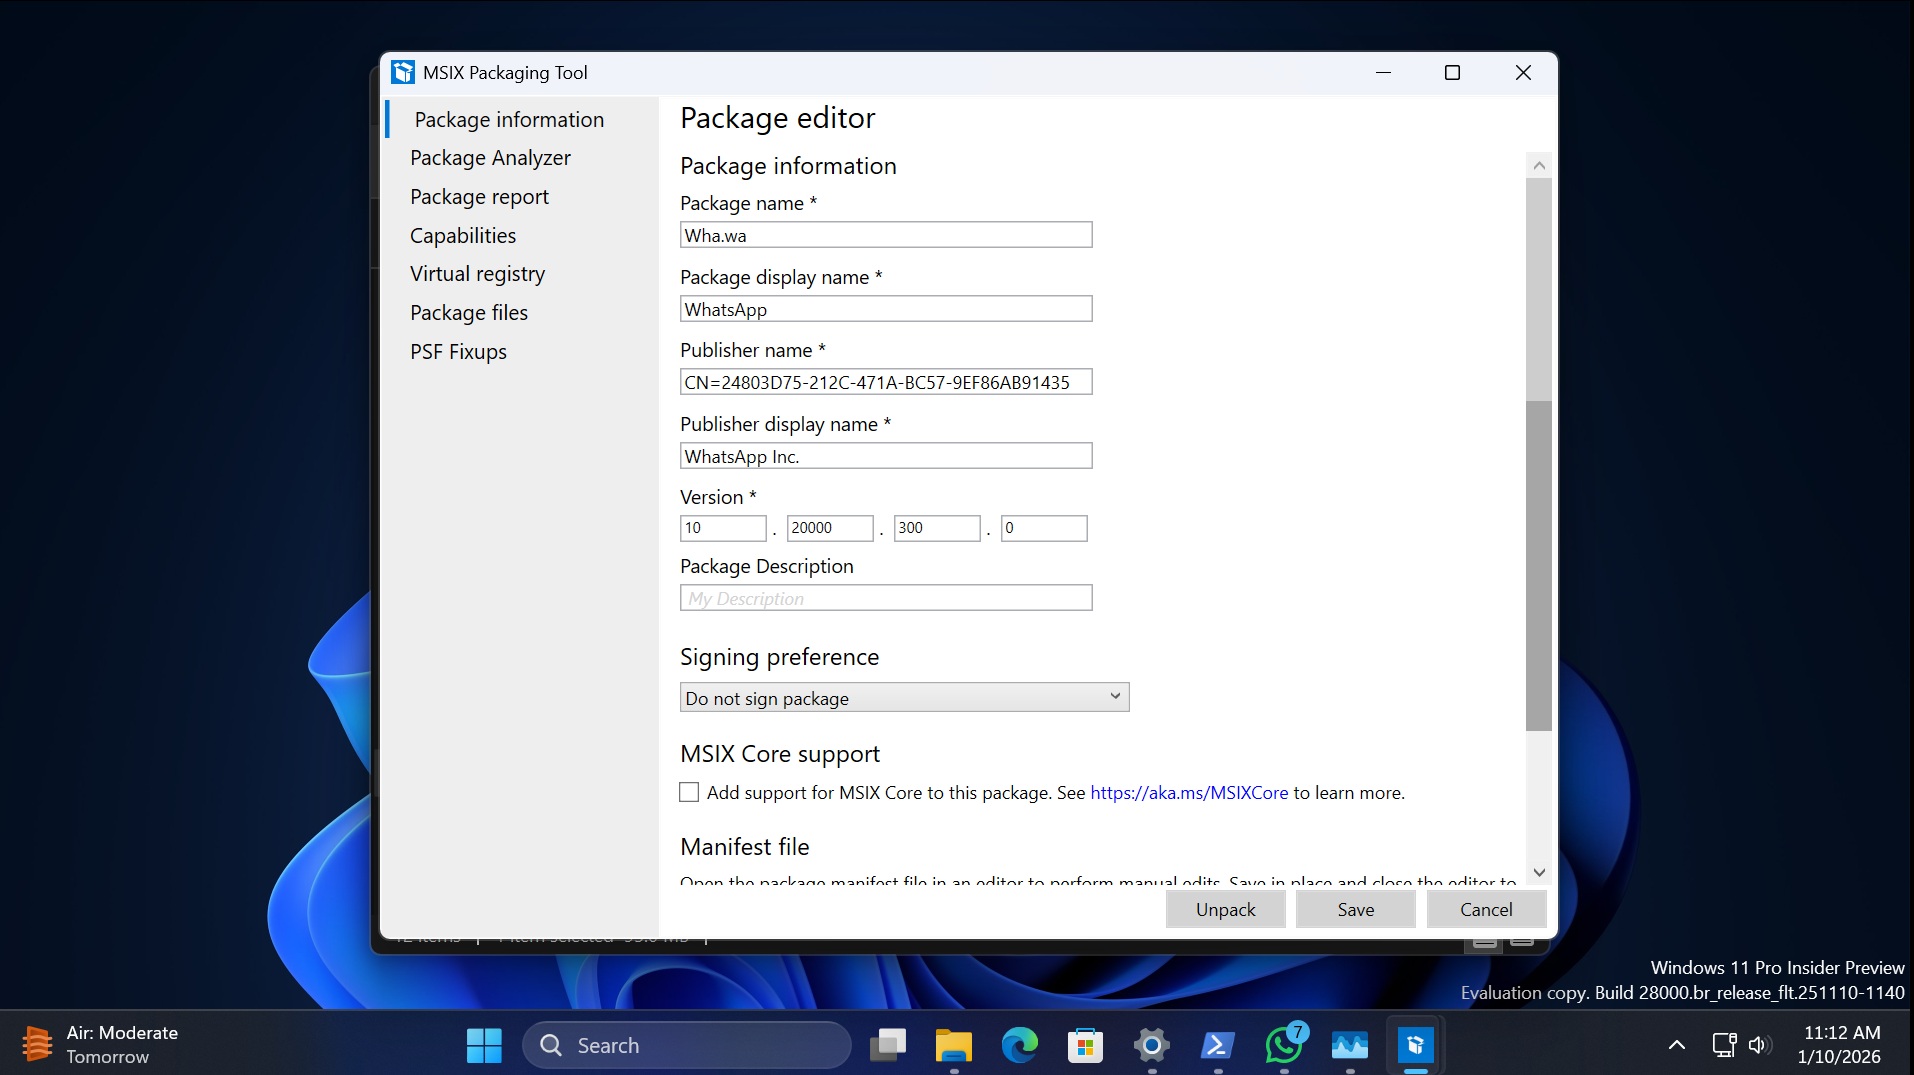
  • открыть пакет с помощью приложения MSIX Packaging Tool;
  • изменить имя пакета на wha.wa, а версию — на 10.20000.300.0, чтобы система не пыталась обновить его автоматически;

  • выбрать опцию «не подписывать пакеты» и нажать «Сохранить»;
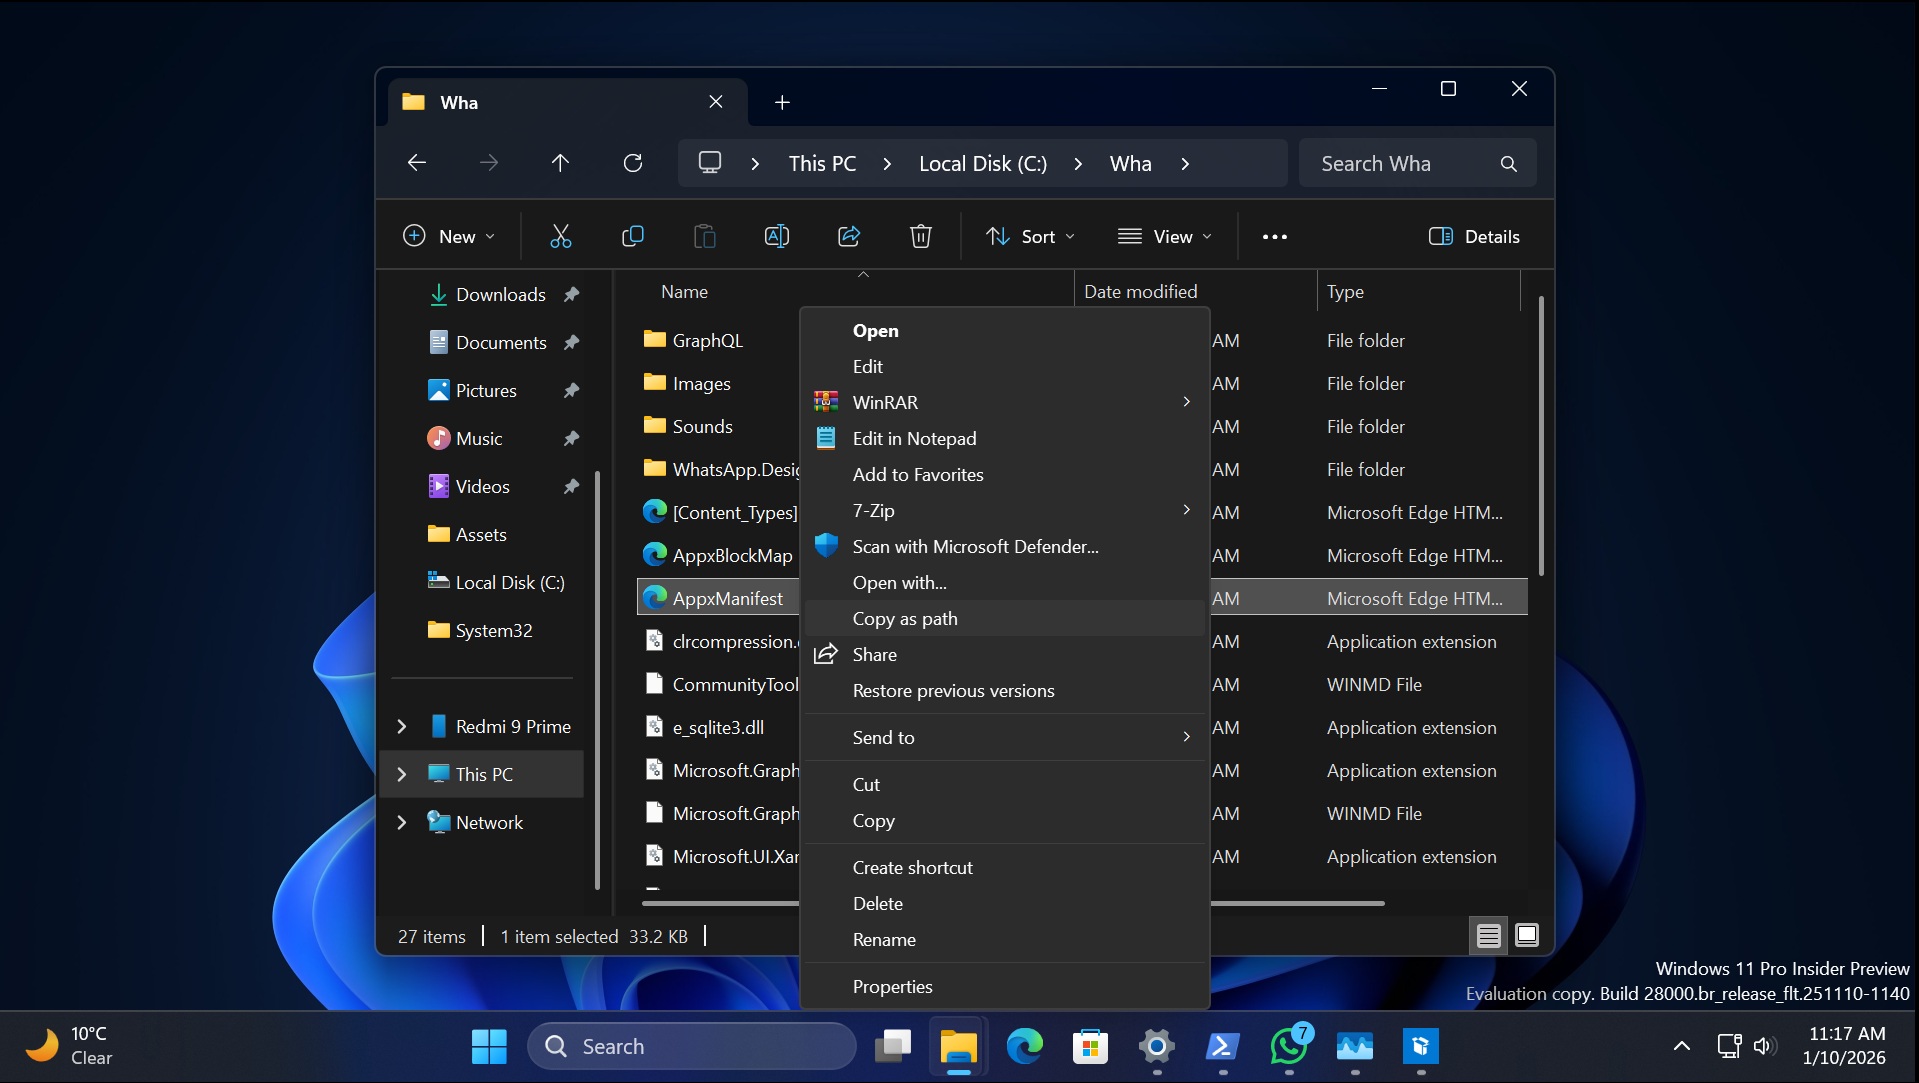
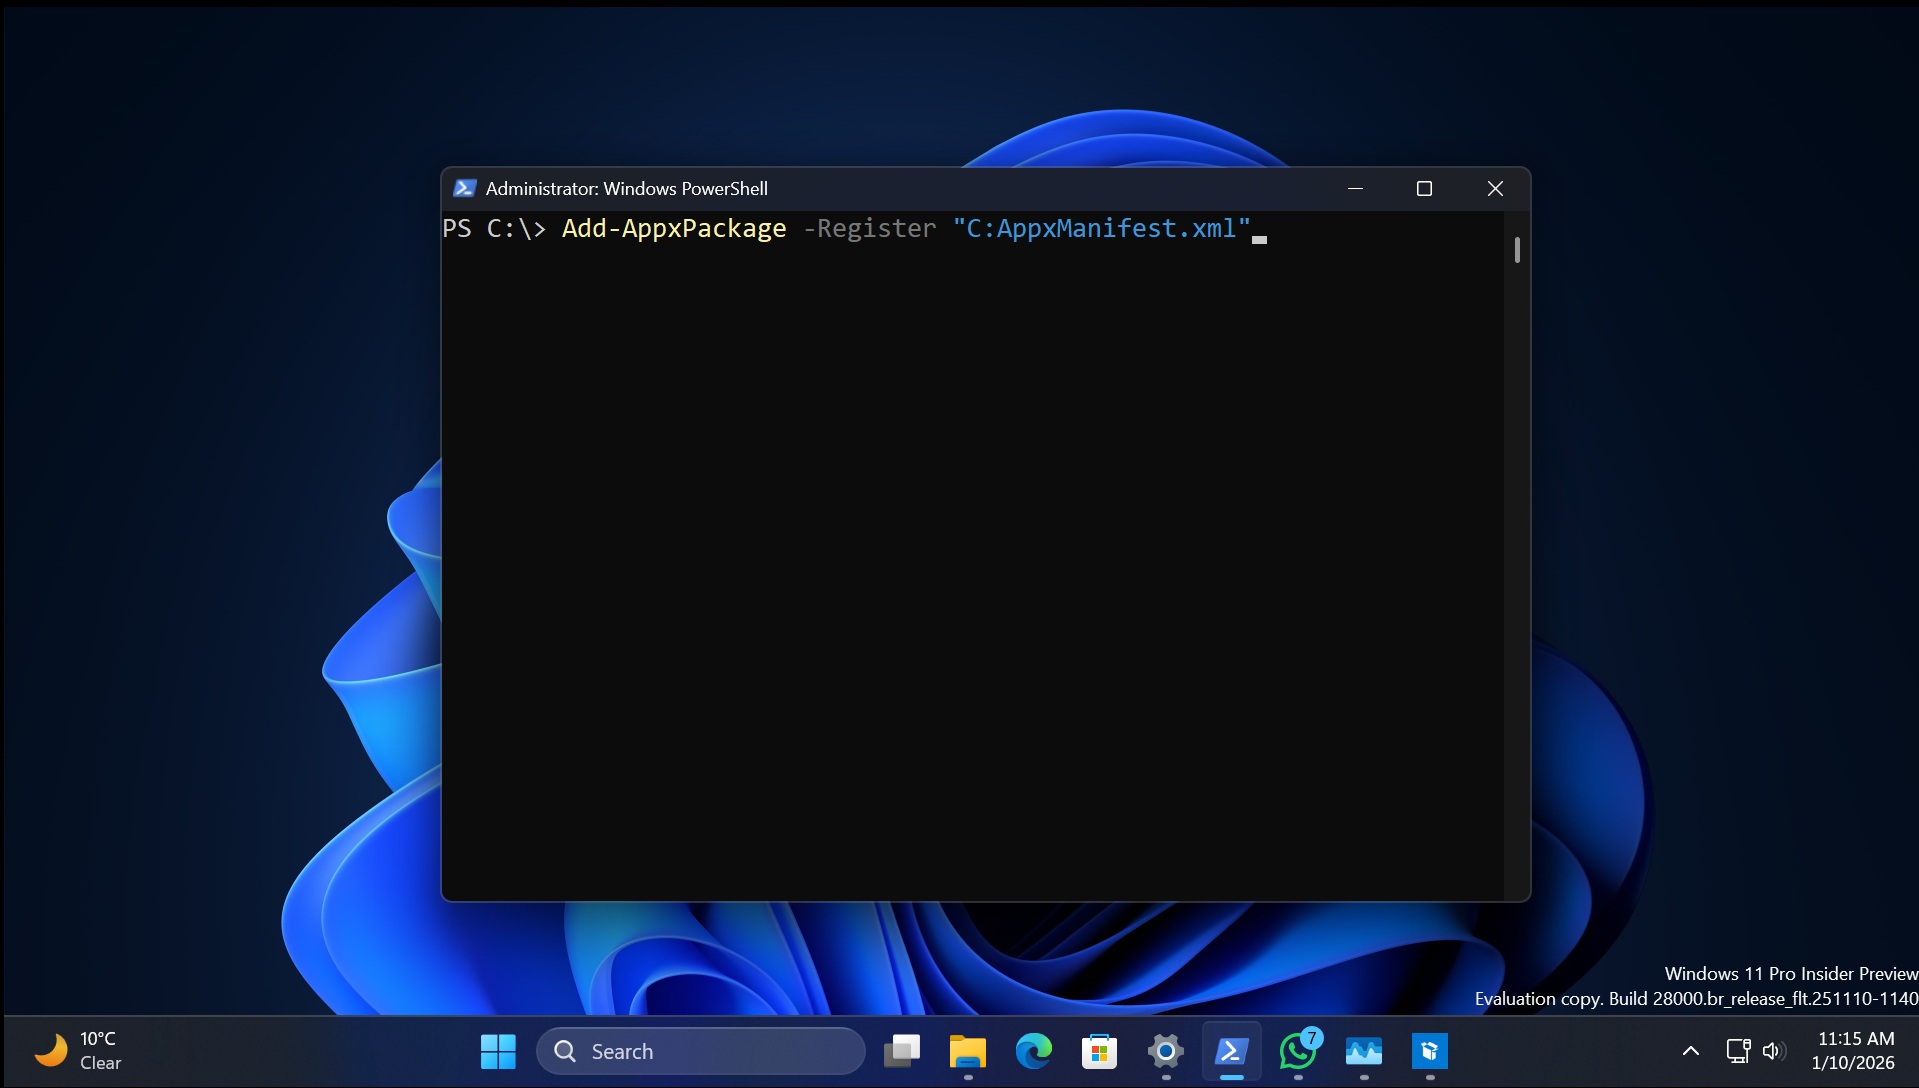
  • перед сохранением нужно распаковать MSIX-пакет с помощью 7-Zip ещё раз и найти файл AppManifest.xml, на нём нажимаем правой кнопкой мыши и выбираем «копировать путь»;

  • набрать в окне PowerShell Add-AppxPackage -Register и вставить скопированный на предыдущем шаге путь (в показанном примере юзер положил файл в корень диска C);

  • запустить WhatsApp вручную после закрытия PowerShell.

Процедура не самая дружелюбная к обычному пользователю, и важно понимать: это временное решение. Старый WhatsApp может перестать работать в любой момент — например, если серверная часть перестанет его поддерживать.

Судя по тестам, разница действительно ощутимая. Новая версия WhatsApp на WebView2 при активном использовании может потреблять до 3 ГБ ОЗУ, тогда как старая UWP-версия:

  • большую часть времени держится в районе 300–400 МБ;
  • почти не реагирует на обычную переписку ростом потребления памяти;
  • увеличивает нагрузку разве что при просмотре видео в статусах.

Проще говоря, «день и ночь», особенно для ноутбуков и не самых мощных компьютеров.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru