


ИИ написал эмулятор NES: Donkey Kong запустили прямо в браузере

ИИ написал эмулятор NES: Donkey Kong запустили прямо в браузере

ИИ написал эмулятор NES: Donkey Kong запустили прямо в браузере

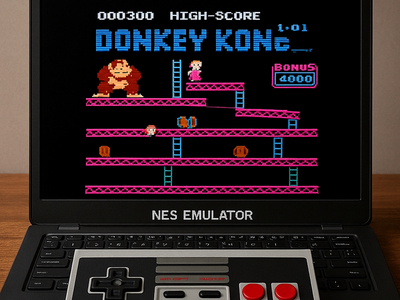
Разработчик-энтузиаст Родриго Делдука решил проверить, на что на самом деле способен ИИ в «настоящем» программировании — и добился неожиданного результата. Он сумел заставить Claude сгенерировать рабочий эмулятор NES, пусть и с оговорками. Причём не просто абстрактный код, а вполне функциональный проект, на котором можно запустить, например, Donkey Kong прямо в браузере.

Эмулятор был создан в виде набора Lua-скриптов, которые работают поверх собственного 2D-движка Делдуки — Carimbo.

ИИ сгенерировал отдельные модули для процессора NES, графического чипа (PPU), ввода, шины данных и других компонентов. Всё это действительно «оживает» и взаимодействует между собой так, как должен работать настоящий эмулятор.

NES — одна из самых популярных платформ для эмуляции — консоль старая, картриджная и относительно простая по архитектуре, поэтому её часто используют как учебный пример или тестовую площадку для новых технологий. Но даже на этом фоне задача написать эмулятор — это уже не «крестики-нолики» и не Minesweeper. Тут важны точный тайминг, синхронизация компонентов и корректная эмуляция железа.


Исходники проекта Делдука выложил на GitHub, и по ним хорошо видно, насколько всё это сложно даже в минимальной реализации. Названия файлов говорят сами за себя: CPU, PPU, Input, Bus — каждый элемент NES вынесен в отдельный скрипт, и все они должны работать как единый механизм.

Важную роль здесь играет Lua — лёгкий, быстрый и встраиваемый язык с открытой лицензией MIT, который Claude умеет генерировать без особых проблем. А движок Carimbo, написанный на C++23 и использующий SDL, изначально поддерживает Lua-скрипты и умеет работать не только на десктопе, но и на мобильных платформах и в браузере через WebAssembly.

Правда, без ложки дёгтя не обошлось. По словам самого автора и отзывам пользователей, эмулятор получился медленным. В комментариях кто-то иронично заметил, что «цена ИИ-кода» — это падение производительности в 40 раз по сравнению с другими браузерными NES-эмуляторами, да ещё и без звука. Для контраста Делдука вспоминает, как в конце 1990-х играл в NESticle на Pentium 120 — и всё летало.

Тем не менее сам факт остаётся впечатляющим: ИИ смог собрать сложную систему, а не просто игрушечный пример. Да, это не замена ручной разработке и не промышленное качество, но как эксперимент — результат более чем показательный.

Протестировать всё это добро можно здесь, поиграв в Donkey Kong.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru