


В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 рекламы хватает с избытком. До уровня «горячие знакомства рядом с вами» система, к счастью, ещё не докатилась, но навязчивых «рекомендаций» — хоть отбавляй. Приложения, сервисы, ИИ-функции — всё это Microsoft активно продвигает буквально на каждом шагу.

Особенно это заметно при первичной настройке системы, где рекламные зоны занимают едва ли не половину всего процесса.

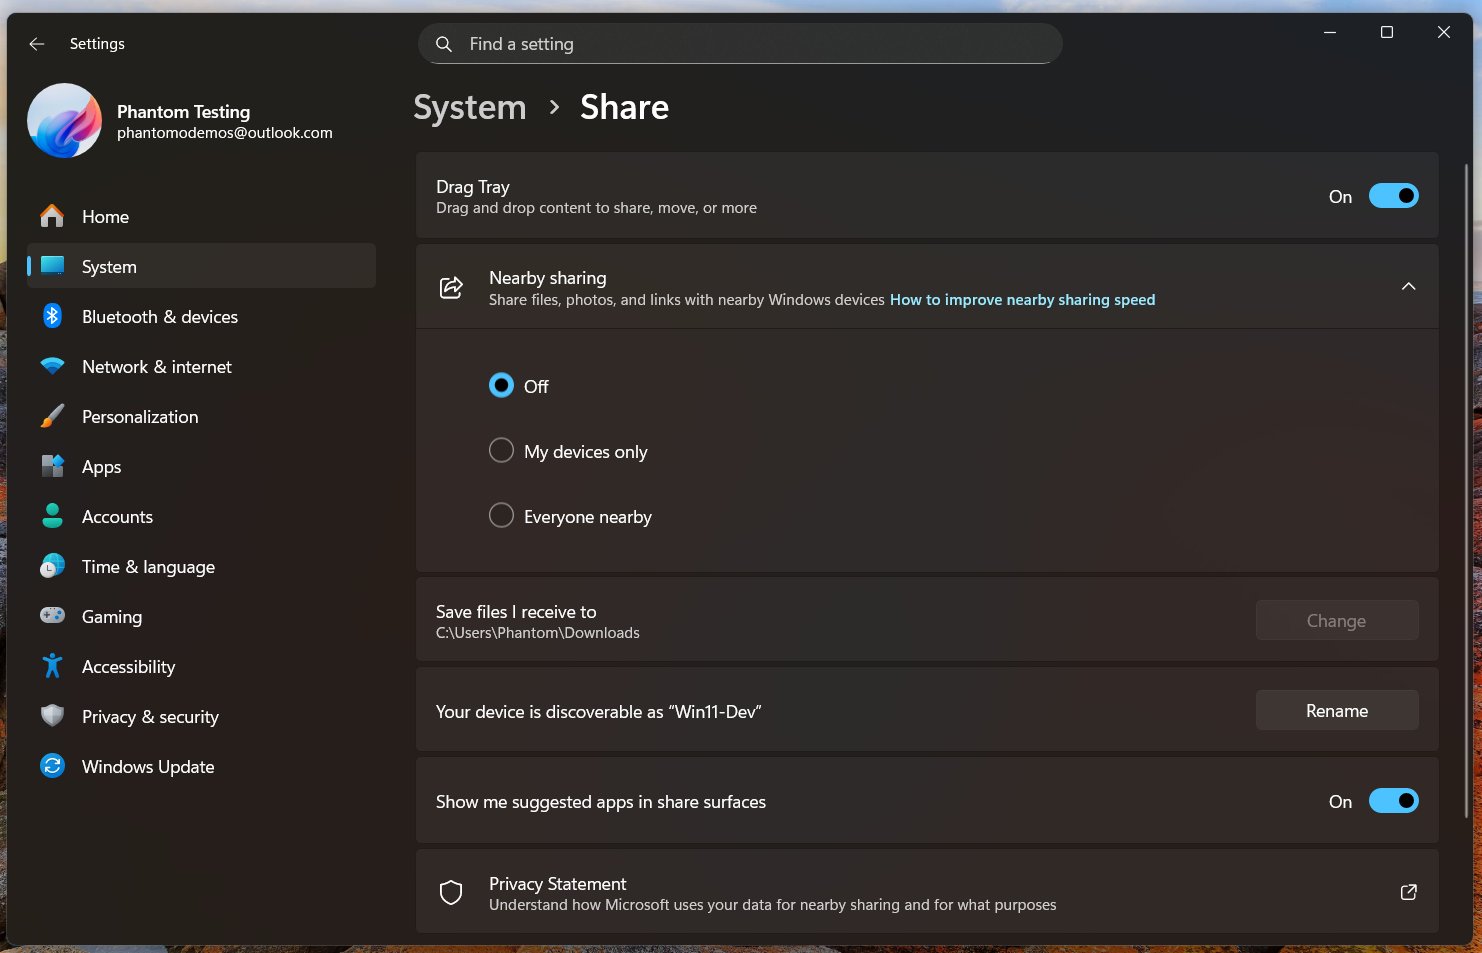
Тем неожиданнее выглядит свежая новость: в одном из разделов Windows 11 рекламу всё-таки разрешат отключить. Как заметил пользователь @phantomofeart, Microsoft меняет страницу настроек «Nearby Sharing» (поделиться с людьми рядом) — аналога AirDrop для Windows. Раздел получит новое имя — просто «Share», а вместе с ним и долгожданный переключатель, который позволит избавиться от навязчивых подсказок.


Речь идёт о рекомендациях приложений в стандартном окне «Поделиться». Сейчас, когда вы отправляете файл, Windows заботливо подсовывает кнопки Instagram (принадлежит Meta, признанной экстремистской и запрещенной в России), WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) и других сервисов — по сути, рекламируя их под видом удобства.

В ближайших сборках в Настройках → Система → Поделиться появится опция «Отображать предлагаемые приложения», её можно будет просто выключить. Да, сами рекомендации в окне отправки пока никуда не денутся, но хотя бы контроль над ними наконец-то появится.

На фоне общей рекламной политики Microsoft это выглядит почти как жест доброй воли. Тем более что недавно компания уже пошла навстречу пользователям, позволив нормально отключать блок «Рекомендуем» в меню «Пуск». Маленькие шаги — но приятно видеть, что хотя бы иногда здравый смысл в Windows 11 всё же побеждает.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru