


Мошенники в России активно переходят на наличные

Мошенники в России активно переходят на наличные

Мошенники в России активно переходят на наличные

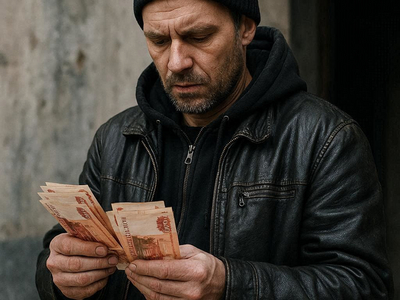
По данным банка ВТБ, около половины всех хищений средств сегодня совершается с использованием наличных. При этом деньги жертвы передают злоумышленникам добровольно — лично или через курьеров. Как правило, мошенники действуют с помощью манипуляций: представляясь сотрудниками регуляторов или правоохранительных органов, они вводят людей в состояние паники, заявляя об угрозе их сбережениям.

Под предлогом «спасения» денег, находящихся на счетах, аферисты убеждают жертв обналичить средства и передать их курьеру — якобы для «ответственного хранения» или перевода на «безопасный счёт».

Реже злоумышленники требуют спрятать наличные в тайнике или оставить их, например, в почтовом ящике. О подобных схемах банк предупреждал ещё в июле.

Как показало исследование Следственного департамента МВД, выдержки из которого привела официальный представитель ведомства Ирина Волк, мошенники нередко сопровождают требования по передаче денег откровенно абсурдными условиями. Например, просят завернуть купюры в фольгу — якобы для защиты от электромагнитного излучения. Также часто используются предметы одежды: джинсы, халаты, носки. Встречаются и более экзотические варианты — деньги предлагают положить в банку с домашними консервами или в упаковку с детскими подгузниками.

По мнению авторов исследования, такими требованиями злоумышленники решают сразу две задачи. Во-первых, они убеждают жертву, что та участвует в некой «спецоперации», где каждая деталь важна и требует строгого выполнения. Во-вторых, абсурдные инструкции помогают вывести человека из эмоционального равновесия. Кроме того, это своего рода тест на критическое мышление: если человек сомневается и указывает на нелепость требований, давление усиливается, а если готов беспрекословно выполнять указания — мошенники продолжают сценарий.

Как отметил заместитель руководителя департамента по обеспечению безопасности, вице-президент ВТБ Дмитрий Саранцев, ранее злоумышленники чаще требовали переводить деньги на подконтрольные им счета. Однако развитие систем банковского фрод-мониторинга привело к тому, что такие операции всё чаще выявляются и блокируются. В результате мошенники всё активнее переходят к схемам с наличными.

В банке рекомендуют немедленно прекращать разговор, если собеседник предлагает «для защиты» сбережений передать деньги «курьерам», «инкассаторам» или оставить их в тайнике. Для проверки любой информации следует обращаться только по официальным каналам банка.

Профильное управление МВД также предупреждает о резком росте схем с использованием наличных. В частности, злоумышленники всё чаще используют несуществующее в российском правовом поле понятие «дистанционного обыска», например под предлогом проверки подлинности купюр.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru