


Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Microsoft наконец прояснила, как именно ИИ-агенты в Windows 11 будут работать с личными файлами пользователей. Главное — доступ к документам, рабочему столу и загрузкам без согласия пользователя им не дадут. Речь идёт о шести директориях Windows: Рабочие стол, Документы, Загрузки, Музыка, Изображения и Видео.

Как подтвердили в Microsoft, ИИ по умолчанию не имеет доступа к этом папкам и обязан запросить разрешение у пользователя.

Более того, права можно настраивать отдельно для каждого агента — будь то Copilot, Researcher или Analyst.

Разъяснения появились после волны вопросов и критики вокруг активного продвижения ИИ-агентов в Windows. В последние недели Microsoft активно готовит «агентные» сценарии — ИИ, которые могут работать с файлами, приложениями и настройками системы. При этом сама компания признаёт, что ИИ-модели могут ошибаться, галлюцинировать и создавать новые риски для безопасности.

Как отметили в Windows Latest, 5 декабря Microsoft обновила документацию по тестовым функциям для инсайдерских сборок Windows 11 (начиная со сборки 26100.7344). В ней прямо сказано: ИИ-агенты — опциональная функция, и даже после её включения доступ к файлам без явного согласия пользователя невозможен.

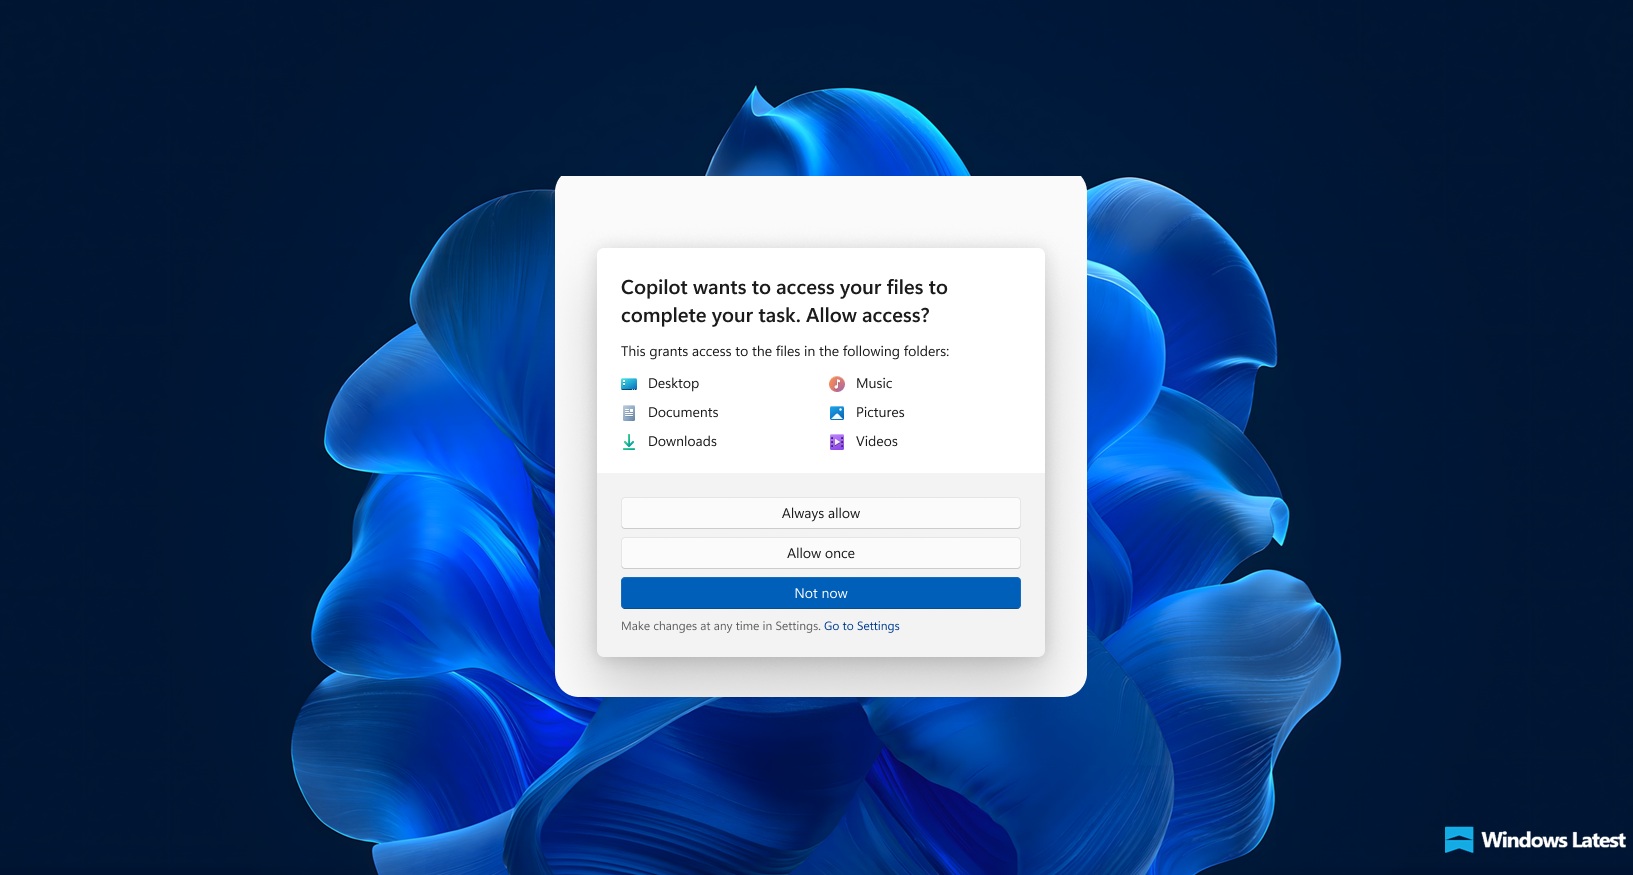
Как это будет работать на практике? Если агенту понадобится доступ к личным папкам, Windows покажет всплывающее окно с выбором:

  • разрешить всегда;
  • спрашивать каждый раз;
  • не разрешать вовсе.


Причём права задаются на уровне агента, а не всей системы. Правда, есть нюанс: выбрать отдельные папки нельзя — разрешение даётся сразу на все шесть или ни на одну.

Для управления всем этим в Windows 11 появится отдельный раздел настроек. Зайти в него можно через Настройки → Система → ИИ-компоненты → Агенты, где для каждого ИИ-агента доступны настройки доступа к файлам и так называемым Agent Connectors. Последние работают через протокол MCP (Model Context Protocol) и позволяют ИИ взаимодействовать, например, с Проводником или системными настройками — тоже строго по разрешению пользователя.

При этом Microsoft уточняет важный момент: учётные записи ИИ имеют доступ к тем папкам, которые открыты для всех аутентифицированных пользователей. А вот директории, доступные только конкретному пользователю, останутся закрытыми, если пользователь явно не разрешит доступ через соответствующее диалоговое окно.

Все эти механизмы пока доступны только в предварительных сборках Windows 11 24H2 и 25H2. Когда именно они появятся в стабильных версиях — Microsoft не уточняет. Как и не отвечает на другой неудобный вопрос: когда ИИ перестанет галлюцинировать и создавать новые классы уязвимостей вроде инъекции в промпты.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru