


Microsoft усложнила отказ от Windows 11 для пользователей Windows 10

Microsoft усложнила отказ от Windows 11 для пользователей Windows 10

Microsoft усложнила отказ от Windows 11 для пользователей Windows 10

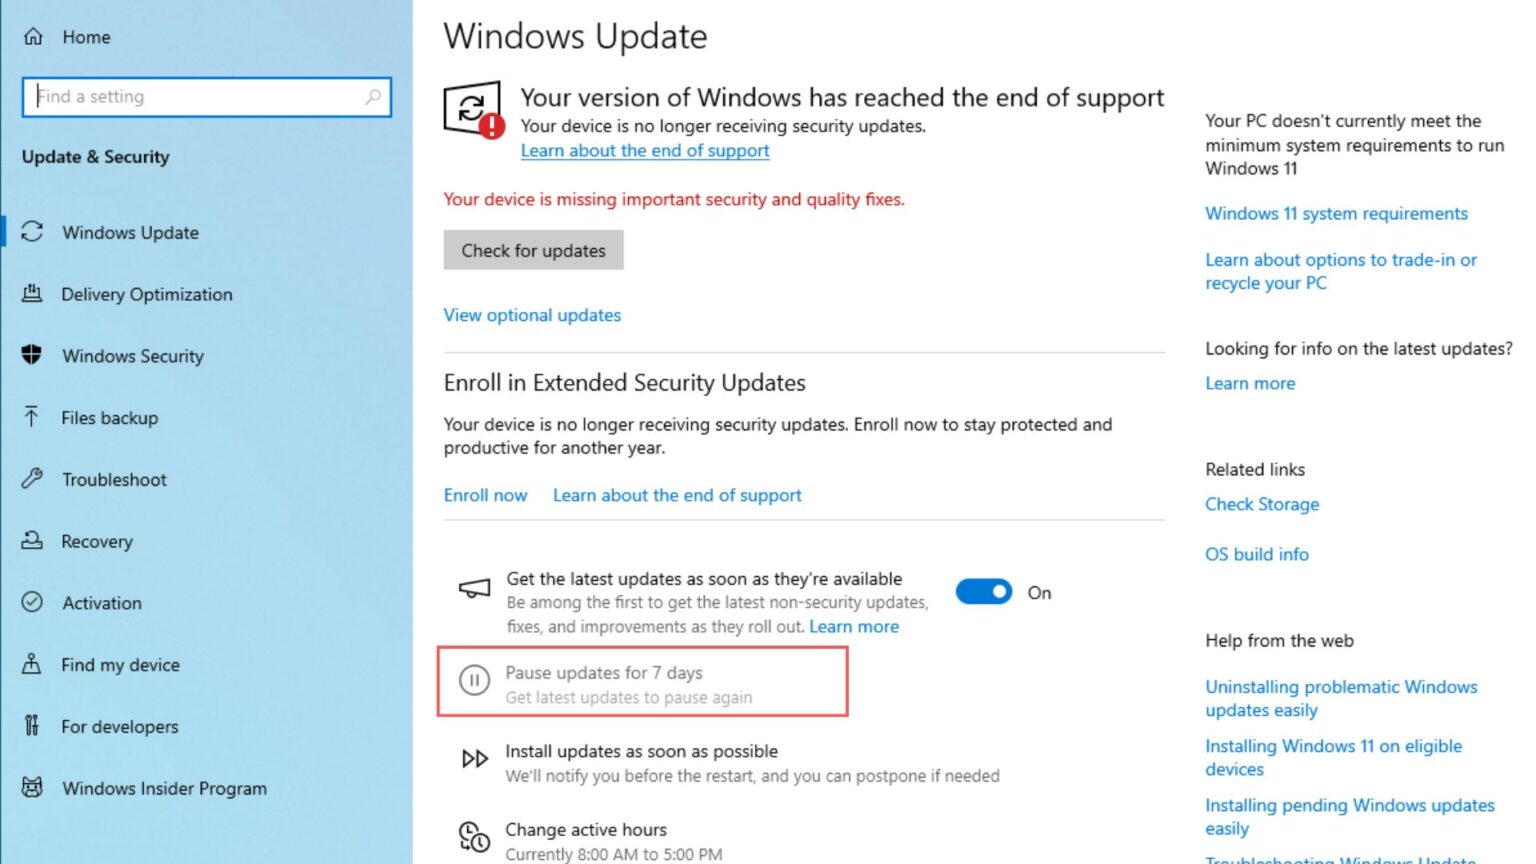
Microsoft уверяет: «Мы никого не заставляем переходить на Windows 11». Формально — да. Но на практике всё выглядит куда менее однозначно. Например, на компьютерах с Windows 10, которые не подключены к программе расширенных обновлений (ESU), внезапно пропала возможность ставить обновления на паузу.

Как сообщает Windows Latest, на компьютерах с Windows 10 кнопка «Приостановить обновления на 7 дней» просто становится неактивной — серой и некликабельной.

Ситуация выглядит особенно странно, потому что обычно эта опция блокируется только в двух случаях: если пользователь слишком часто пользовался паузой или если администратор запретил это через групповые политики. Здесь же речь идёт об обычных домашних устройствах без ESU — и никаких очевидных причин для блокировки нет.


Почему это важно? Потому что если такой компьютер поддерживает Windows 11, одно неосторожное нажатие на «Загрузить и установить» может запустить обновление до новой версии системы. А дальше — сюрприз: процесс уже нельзя отменить. Кнопка паузы недоступна, отката нет, остаётся только ждать завершения установки.

Один из пользователей Windows Latest отмечает, что в «Дополнительных параметрах» система утверждает, будто лимит паузы обновлений уже исчерпан — хотя он ею не пользовался. Точно такая же ситуация возникает, если обновление до Windows 11 запускается случайно.

На этом странности не заканчиваются. Кнопка «Подключиться к Extended Security Updates», которая раньше находилась под «Проверить наличие обновлений», неожиданно переехала в угол экрана. А на её месте появилось предложение установить Windows 11 версии 25H2.

Формально Microsoft ничего не нарушает: ESU для Windows 10 существует, уязвимости в старой системе действительно накапливаются, а сама программа расширенной поддержки фактически бесплатна. Но выглядит всё это как довольно настойчивый намёк: либо вы переходите на Windows 11, либо живёте без привычного контроля над обновлениями.

Учитывая, что в мире всё ещё около 500 миллионов компьютеров с Windows 10, которые технически готовы к апгрейду, нетрудно представить, что давление будет только усиливаться. И если вы по какой-то причине остаетесь на Windows 10 без ESU, сейчас самое время быть особенно внимательным — одно лишнее нажатие может отправить вас в Windows 11 без права передумать.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru