


StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

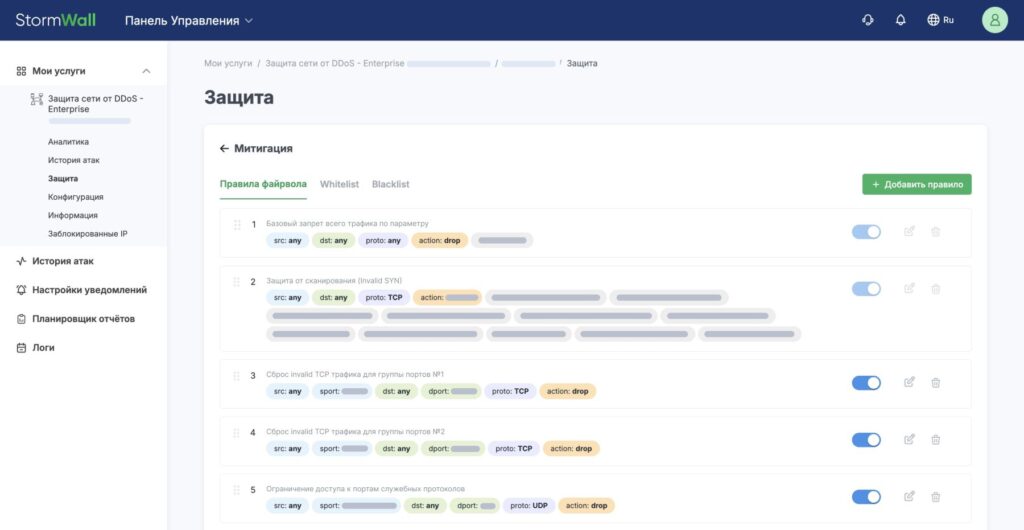
Компания StormWall представила одно из самых серьёзных обновлений за последние годы — новый раздел «Митигации» в Личном кабинете. Он меняет привычный подход к управлению защитой на уровнях L3–L5 и позволяет клиентам самостоятельно настраивать фильтрацию трафика без обращения в техподдержку.

Главная идея обновления — дать пользователям больше контроля. Теперь инфраструктуру можно сегментировать, объединять серверы и подсети в отдельные группы и применять к ним собственные правила защиты. Всё настраивается буквально в пару кликов — через Личный кабинет или API.

Новый раздел доступен во всех тарифах продуктов StormWall для сетей и StormWall для сервисов. Он включает в себя группы серверов и подсетей, для которых можно задавать индивидуальные параметры фильтрации.


Пользователям доступны два типа митигаций:

  • Default Mitigation — базовый набор правил, который автоматически создаётся и охватывает все подключённые префиксы;
  • Пользовательские митигации — позволяют формировать собственные группы ресурсов, настраивать независимые белые и чёрные списки и задавать отдельные правила защиты.

С новой функциональностью правила фильтрации стали заметно детальнее. Можно:

  • задавать приоритет и действие для трафика — пропускать (Pass), блокировать (Drop) или обходить дальнейшие проверки (Bypass);
  • включать геофильтрацию и управлять трафиком по странам;
  • описывать правила по IP-адресам, протоколам и портам.

StormWall приводит несколько типовых сценариев, где «Митигации» упрощают жизнь.

1. Блокировка UDP-трафика для конкретного адреса.

Если у оборудования есть неиспользуемые UDP-порты, которые могут стать целью атак, достаточно создать правило Drop для UDP на нужном IP. Всё блокируется на уровне сети StormWall — быстро и без доступа к самому устройству.

2. Разрешение только нужных TCP-портов.

Для серверов с веб-сервисами можно оставить открытыми только порты 80 и 443, а весь остальной TCP-трафик автоматически отсеять. Это снижает поверхность атак и повышает общую безопасность.

Дополнительно в правилах можно использовать TCP Flag Mask, чтобы отсекать подозрительные пакеты, например те, что применяются для скрытого сканирования портов.

В следующих релизах компания планирует расширять функциональность: добавить новые критерии для правил фильтрации и внедрить ИИ-детектор, который поможет ещё точнее выявлять нежелательный трафик. В результате Личный кабинет StormWall постепенно превращается в полноценный центр управления защитой L3–L5 для корпоративной инфраструктуры.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru