


StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

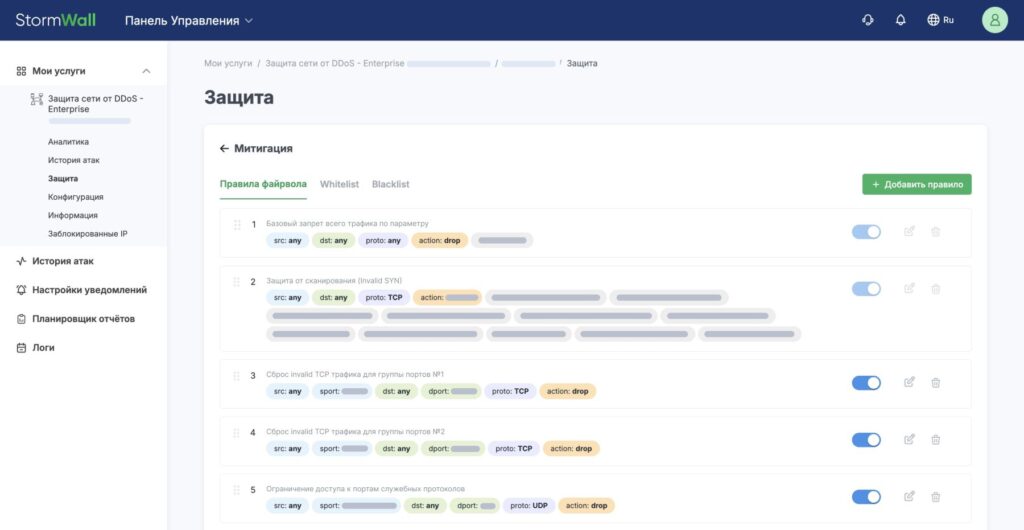
Компания StormWall представила одно из самых серьёзных обновлений за последние годы — новый раздел «Митигации» в Личном кабинете. Он меняет привычный подход к управлению защитой на уровнях L3–L5 и позволяет клиентам самостоятельно настраивать фильтрацию трафика без обращения в техподдержку.

Главная идея обновления — дать пользователям больше контроля. Теперь инфраструктуру можно сегментировать, объединять серверы и подсети в отдельные группы и применять к ним собственные правила защиты. Всё настраивается буквально в пару кликов — через Личный кабинет или API.

Новый раздел доступен во всех тарифах продуктов StormWall для сетей и StormWall для сервисов. Он включает в себя группы серверов и подсетей, для которых можно задавать индивидуальные параметры фильтрации.


Пользователям доступны два типа митигаций:

  • Default Mitigation — базовый набор правил, который автоматически создаётся и охватывает все подключённые префиксы;
  • Пользовательские митигации — позволяют формировать собственные группы ресурсов, настраивать независимые белые и чёрные списки и задавать отдельные правила защиты.

С новой функциональностью правила фильтрации стали заметно детальнее. Можно:

  • задавать приоритет и действие для трафика — пропускать (Pass), блокировать (Drop) или обходить дальнейшие проверки (Bypass);
  • включать геофильтрацию и управлять трафиком по странам;
  • описывать правила по IP-адресам, протоколам и портам.

StormWall приводит несколько типовых сценариев, где «Митигации» упрощают жизнь.

1. Блокировка UDP-трафика для конкретного адреса.

Если у оборудования есть неиспользуемые UDP-порты, которые могут стать целью атак, достаточно создать правило Drop для UDP на нужном IP. Всё блокируется на уровне сети StormWall — быстро и без доступа к самому устройству.

2. Разрешение только нужных TCP-портов.

Для серверов с веб-сервисами можно оставить открытыми только порты 80 и 443, а весь остальной TCP-трафик автоматически отсеять. Это снижает поверхность атак и повышает общую безопасность.

Дополнительно в правилах можно использовать TCP Flag Mask, чтобы отсекать подозрительные пакеты, например те, что применяются для скрытого сканирования портов.

В следующих релизах компания планирует расширять функциональность: добавить новые критерии для правил фильтрации и внедрить ИИ-детектор, который поможет ещё точнее выявлять нежелательный трафик. В результате Личный кабинет StormWall постепенно превращается в полноценный центр управления защитой L3–L5 для корпоративной инфраструктуры.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru