



Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Специалисты F6 сообщили о новой мошеннической схеме, затрагивающей таксистов, курьеров и автолюбителей. Под видом «радаров коэффициентов» и приложений, помогающих ориентироваться на дорогах, злоумышленники распространяют через Telegram трояны для Android. Цель проста — получить доступ к банковским данным жертвы и оформить на неё кредиты.

С октября 2025 года мошенники используют как минимум девять телеграм-каналов для распространения поддельных приложений. Средний ущерб на одного пострадавшего — 11,2 тысячи рублей.

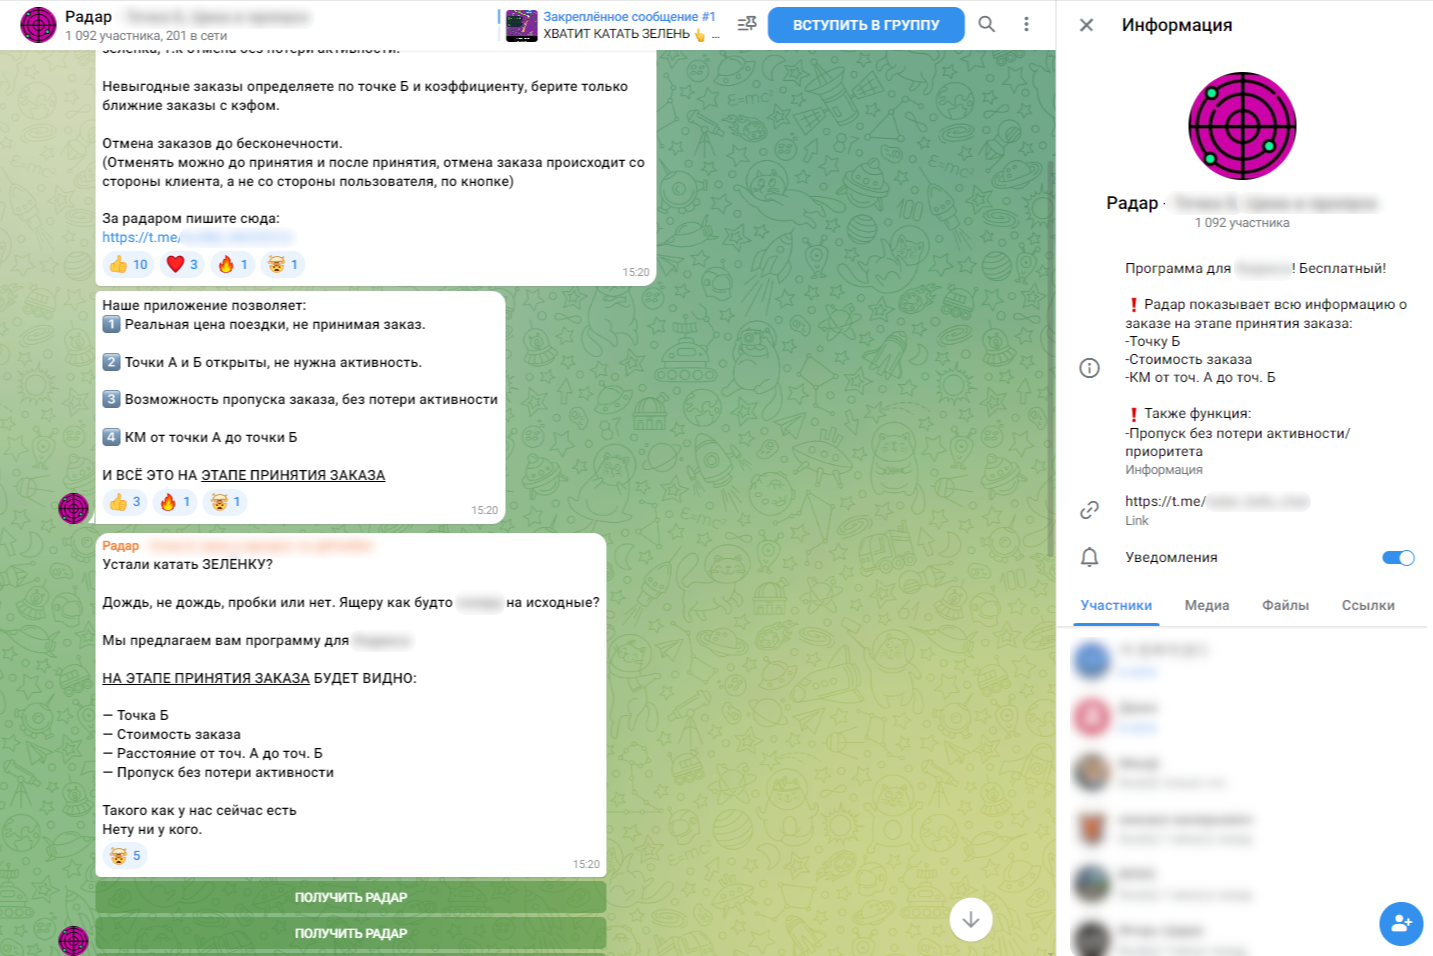
Первое выявленное приложение нацелено на профессиональных водителей. В названии — слова «радар» и «кэф», то есть повышенный коэффициент стоимости поездки. Идея выглядит заманчиво: приложение якобы показывает спрос в разных районах, предсказывает «точку Б» и даже цену поездки — что якобы недоступно в официальных сервисах.

Реклама таких приложений активно распространяется в чатах таксистов и курьеров. Ссылки ведут на телеграм-канал, где лежит APK-файл.


После установки программа запрашивает опасный набор разрешений — от СМС до вызовов, затем просит ввести данные банковской карты для «бесплатной подписки». Стоит это сделать — и злоумышленники получают возможность списывать деньги, а также оформлять микрозаймы от имени жертвы.


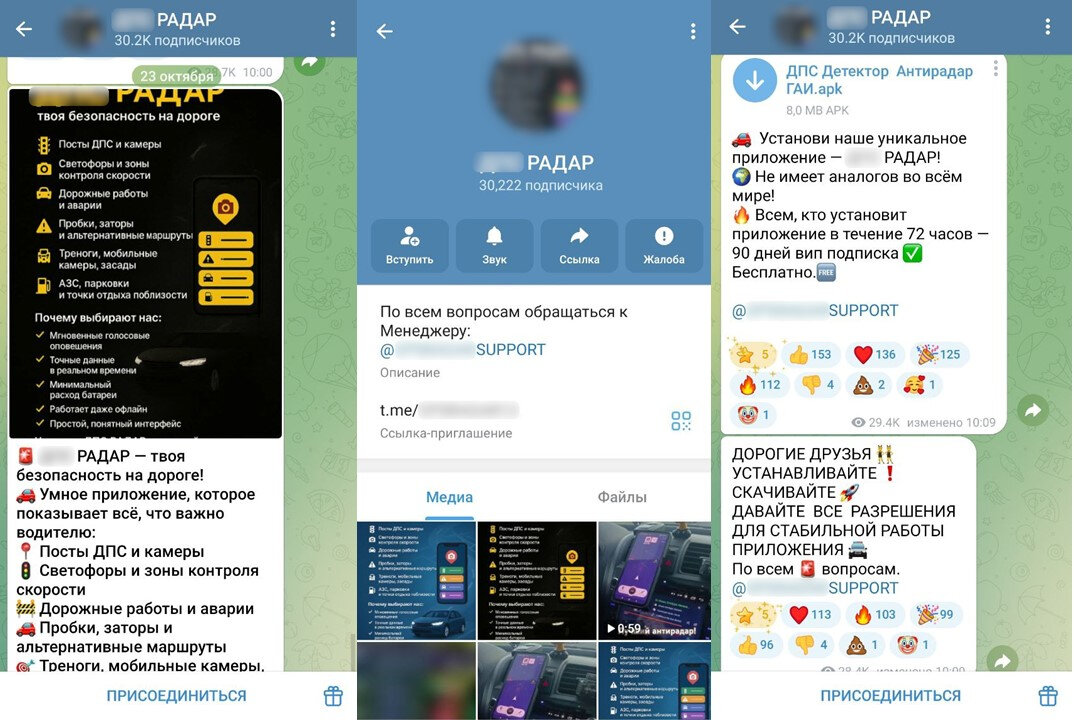
Второе приложение маскируется под предупреждающую систему о камерах, постах ДПС, пробках и авариях. В рекламе его называют «уникальным» и «не имеющим аналогов». Чтобы ускорить установку, мошенники обещают 1000 рублей каждому, кто скачает приложение в течение 72 часов, а еще — 90 дней «VIP-подписки».

Схема та же: реклама → телеграм-канал → APK-файл → разрешения → кардинг и кредиты на имя пользователя.

Это не первая кампания группы: ранее в 2025 году специалисты F6 и RuStore заблокировали более 600 доменов, распространявших DeliveryRAT под видом популярных приложений для доставки, маркетплейсов, банковских сервисов и других категорий.

По словам Евгения Егорова, ведущего аналитика Digital Risk Protection F6, мошенники активно адаптируют свои схемы под конкретные аудитории:

«На этот раз в опасной зоне оказались таксисты, доставщики, курьеры и обычные водители. Киберпреступники постоянно ищут новые способы обмана, даже если старые работают отлично».

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru