


Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Специалисты F6 сообщили о новой мошеннической схеме, затрагивающей таксистов, курьеров и автолюбителей. Под видом «радаров коэффициентов» и приложений, помогающих ориентироваться на дорогах, злоумышленники распространяют через Telegram трояны для Android. Цель проста — получить доступ к банковским данным жертвы и оформить на неё кредиты.

С октября 2025 года мошенники используют как минимум девять телеграм-каналов для распространения поддельных приложений. Средний ущерб на одного пострадавшего — 11,2 тысячи рублей.

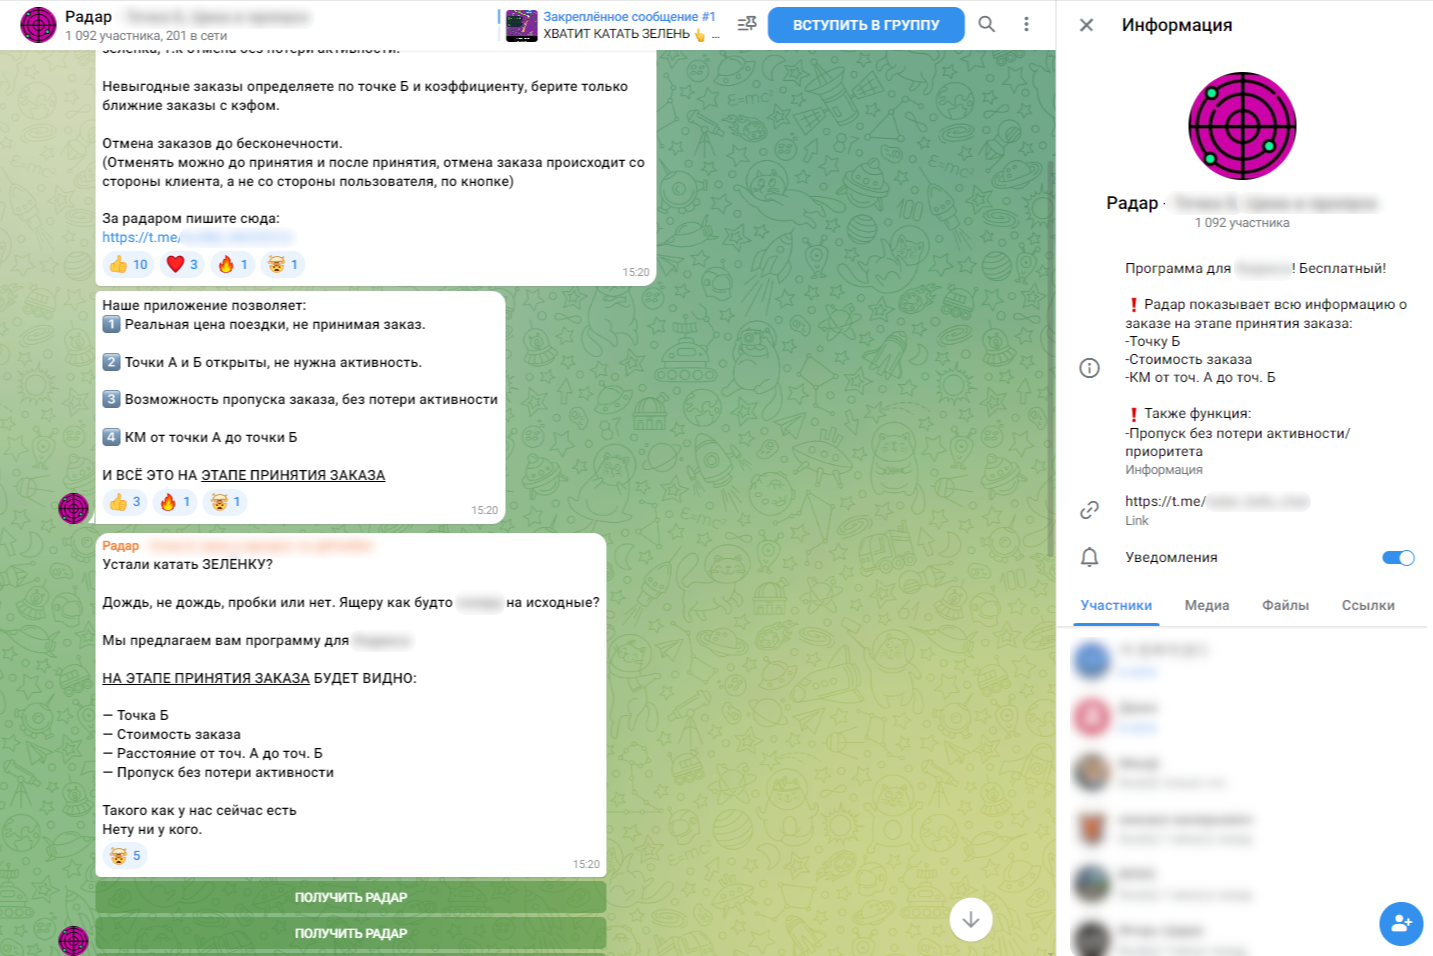
Первое выявленное приложение нацелено на профессиональных водителей. В названии — слова «радар» и «кэф», то есть повышенный коэффициент стоимости поездки. Идея выглядит заманчиво: приложение якобы показывает спрос в разных районах, предсказывает «точку Б» и даже цену поездки — что якобы недоступно в официальных сервисах.

Реклама таких приложений активно распространяется в чатах таксистов и курьеров. Ссылки ведут на телеграм-канал, где лежит APK-файл.


После установки программа запрашивает опасный набор разрешений — от СМС до вызовов, затем просит ввести данные банковской карты для «бесплатной подписки». Стоит это сделать — и злоумышленники получают возможность списывать деньги, а также оформлять микрозаймы от имени жертвы.


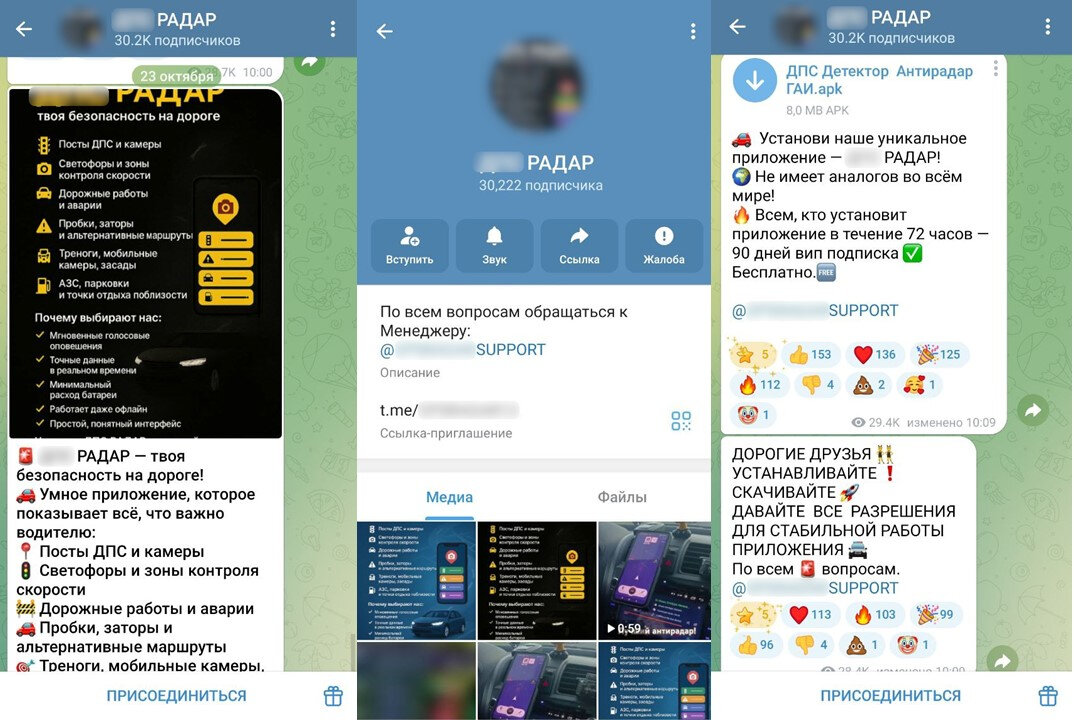
Второе приложение маскируется под предупреждающую систему о камерах, постах ДПС, пробках и авариях. В рекламе его называют «уникальным» и «не имеющим аналогов». Чтобы ускорить установку, мошенники обещают 1000 рублей каждому, кто скачает приложение в течение 72 часов, а еще — 90 дней «VIP-подписки».

Схема та же: реклама → телеграм-канал → APK-файл → разрешения → кардинг и кредиты на имя пользователя.

Это не первая кампания группы: ранее в 2025 году специалисты F6 и RuStore заблокировали более 600 доменов, распространявших DeliveryRAT под видом популярных приложений для доставки, маркетплейсов, банковских сервисов и других категорий.

По словам Евгения Егорова, ведущего аналитика Digital Risk Protection F6, мошенники активно адаптируют свои схемы под конкретные аудитории:

«На этот раз в опасной зоне оказались таксисты, доставщики, курьеры и обычные водители. Киберпреступники постоянно ищут новые способы обмана, даже если старые работают отлично».

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru