


Купить анонимную сим-карту в России до сих пор не проблема

Купить анонимную сим-карту в России до сих пор не проблема

Купить анонимную сим-карту в России до сих пор не проблема

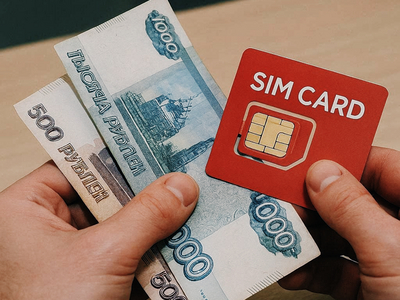
Несмотря на введение нового порядка регистрации сим-карт, приобрести анонимный номер по-прежнему несложно — включая возможность последующего восстановления. Чтобы обойти требования, продавцы используют корпоративные сим-карты, оформленные на подставные фирмы.

Как выяснили «Известия», купить такую сим-карту можно без каких-либо существенных препятствий. Объявления о продаже легко находятся в соцсетях, а сами точки обычно располагаются на рынках. Там же продают и другую запрещённую продукцию, например скрытые камеры.

Цена «анонимки», оформленной на компанию, стартует от 4 тыс. рублей. За «красивый» номер попросят больше.

По словам источников издания, основными покупателями подобных сим-карт остаются нелегальные мигранты:

«Неконтролируемый поток “кривых” номеров идет от иностранных граждан. Для них черный рынок — вовсе не рынок, а привычная практика. Дилеры не боятся продавать карты незнакомцам и чаще работают через проверенных посредников».

Как пояснил руководитель отдела информационной безопасности группы компаний «Гарда» Виктор Иевлев, сим-карты оформляются на фирмы-однодневки, которые закупают их у операторов по корпоративным тарифам. Иногда используются связи среди сотрудников операторов или салонов связи. Возможны и более сомнительные варианты — оформление на умерших людей или на тех, чьи данные оказались в утекших базах.

Однако Иевлев предупреждает: покупка подобных карт связана с серьёзными рисками — от проблем с правоохранительными органами и блокировки номера до кражи персональных и платёжных данных, что может привести к утрате средств.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru