


64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

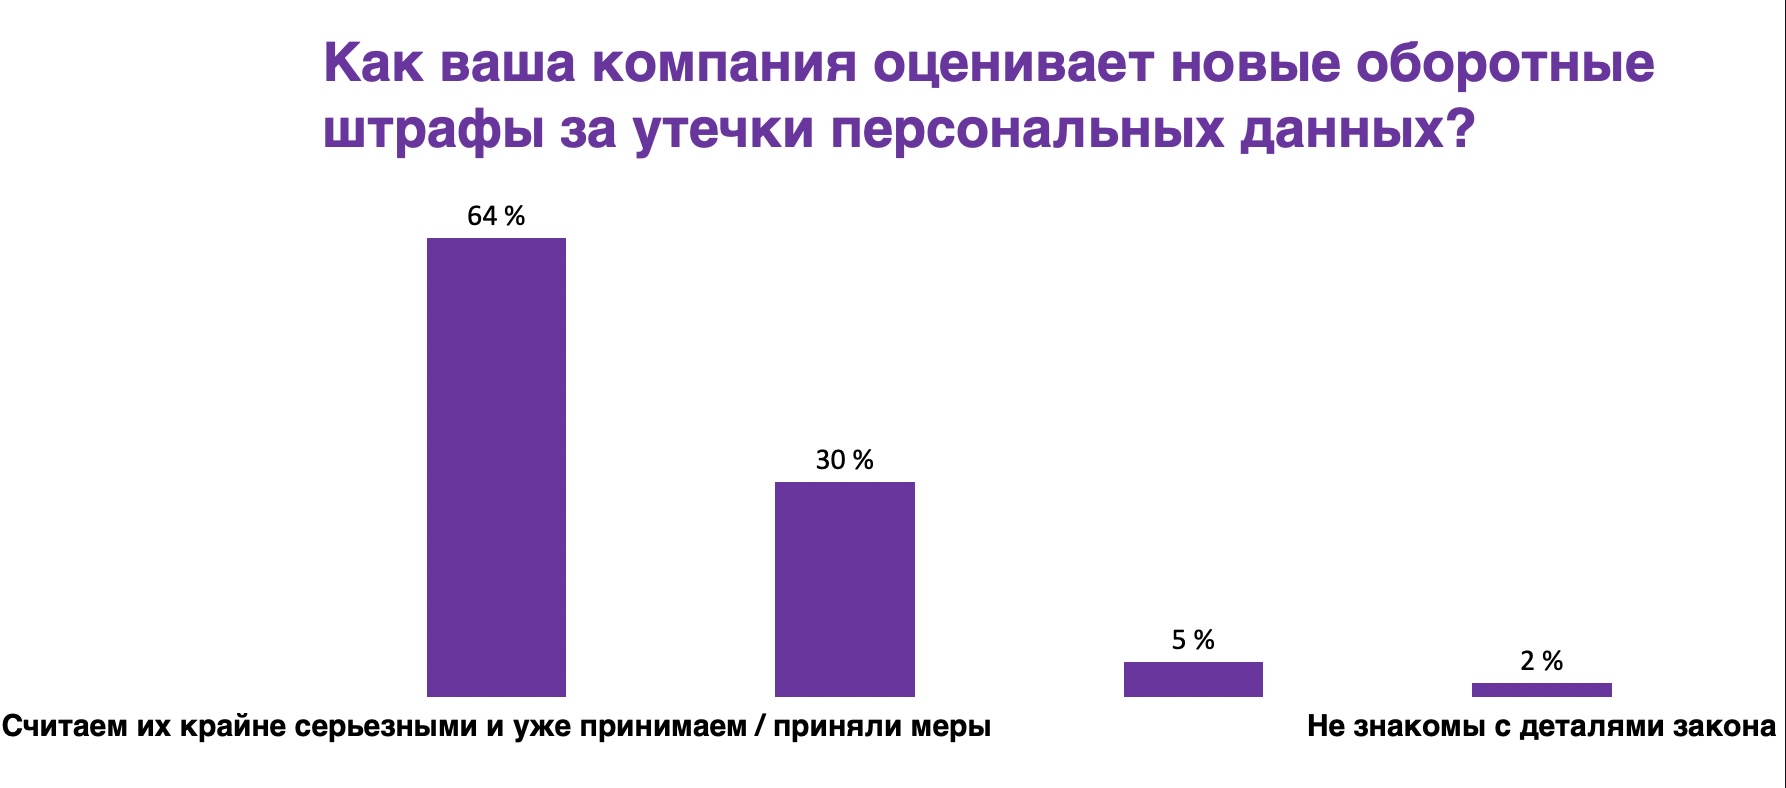
Почти две трети российских компаний всерьёз отнеслись к новым оборотным штрафам за утечки персональных данных. Согласно исследованию центра компетенций защиты данных группы компаний «Гарда», 64% организаций уже усилили меры безопасности или внедрили новые решения, чтобы снизить риск санкций.

Ещё 30% компаний признали потенциальную угрозу, но пока не изменили подход к защите данных. И только 5% участников опроса не считают штрафы серьёзным риском.

Больше других на ситуацию отреагировал крупный бизнес — именно в этой категории большинство компаний уже предприняли конкретные шаги для повышения уровня киберзащиты.

Поддержку инициативы государства выразили 85% опрошенных организаций. Из них 40% уверены, что политика регуляторов действительно поможет повысить уровень безопасности, а 45% считают, что штрафы нужно применять только после появления ясных и единых стандартов. Ещё 8% компаний полагают, что санкции избыточны и мешают развитию бизнеса.


Интересно, что даже если бы стоимость «идеальной» защиты совпадала с суммой максимального штрафа, только 27% компаний внедрили бы её полностью. Ещё 53% ограничились бы базовыми мерами, а почти 10% признались, что предпочли бы рискнуть и сэкономить. Среди таких участников больше всего представителей малого и среднего бизнеса, особенно из ритейла и e-commerce.

По словам Анны Кирсановой, директора по маркетингу группы компаний «Гарда», исследование показывает, что отношение бизнеса к кибербезопасности постепенно меняется:

«Если раньше компании воспринимали расходы на защиту данных как лишние издержки, то теперь видят прямую связь между инвестициями и устойчивостью бизнеса. Сегодня треть компаний тратит на ИБ менее 0,5% от выручки, но почти 30% уже готовы увеличить эти расходы свыше 2%, понимая, что штрафы и последствия утечек могут обойтись гораздо дороже».

В целом исследование подтверждает: усиление регуляторных мер заставило компании воспринимать кибербезопасность как часть финансовой стратегии, а не просто техническую задачу.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru