


64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

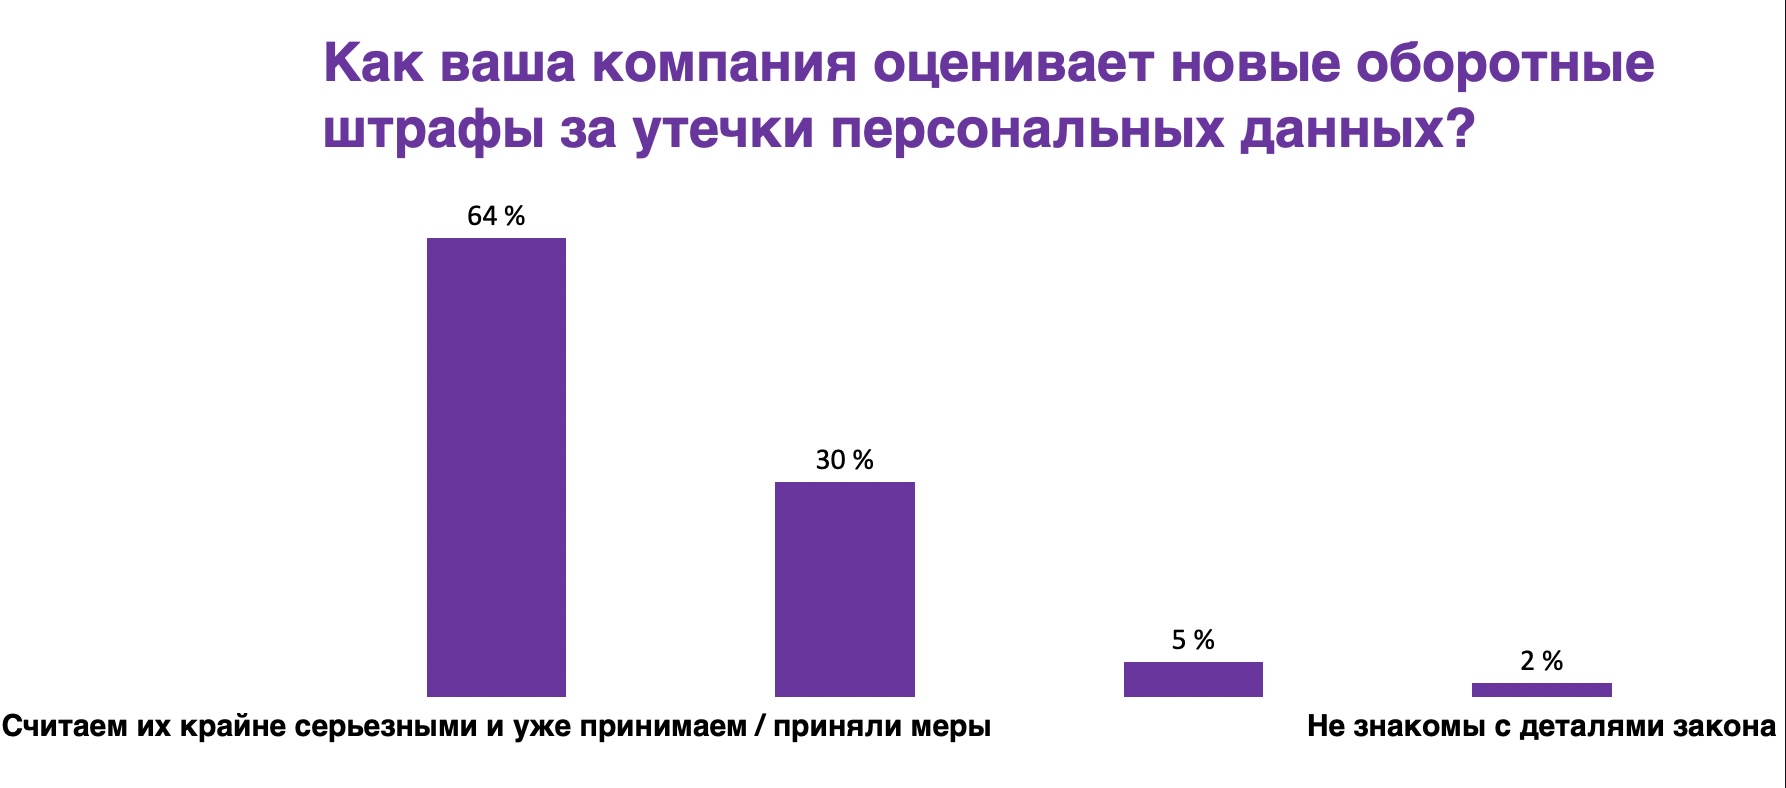
Почти две трети российских компаний всерьёз отнеслись к новым оборотным штрафам за утечки персональных данных. Согласно исследованию центра компетенций защиты данных группы компаний «Гарда», 64% организаций уже усилили меры безопасности или внедрили новые решения, чтобы снизить риск санкций.

Ещё 30% компаний признали потенциальную угрозу, но пока не изменили подход к защите данных. И только 5% участников опроса не считают штрафы серьёзным риском.

Больше других на ситуацию отреагировал крупный бизнес — именно в этой категории большинство компаний уже предприняли конкретные шаги для повышения уровня киберзащиты.

Поддержку инициативы государства выразили 85% опрошенных организаций. Из них 40% уверены, что политика регуляторов действительно поможет повысить уровень безопасности, а 45% считают, что штрафы нужно применять только после появления ясных и единых стандартов. Ещё 8% компаний полагают, что санкции избыточны и мешают развитию бизнеса.


Интересно, что даже если бы стоимость «идеальной» защиты совпадала с суммой максимального штрафа, только 27% компаний внедрили бы её полностью. Ещё 53% ограничились бы базовыми мерами, а почти 10% признались, что предпочли бы рискнуть и сэкономить. Среди таких участников больше всего представителей малого и среднего бизнеса, особенно из ритейла и e-commerce.

По словам Анны Кирсановой, директора по маркетингу группы компаний «Гарда», исследование показывает, что отношение бизнеса к кибербезопасности постепенно меняется:

«Если раньше компании воспринимали расходы на защиту данных как лишние издержки, то теперь видят прямую связь между инвестициями и устойчивостью бизнеса. Сегодня треть компаний тратит на ИБ менее 0,5% от выручки, но почти 30% уже готовы увеличить эти расходы свыше 2%, понимая, что штрафы и последствия утечек могут обойтись гораздо дороже».

В целом исследование подтверждает: усиление регуляторных мер заставило компании воспринимать кибербезопасность как часть финансовой стратегии, а не просто техническую задачу.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru