


Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

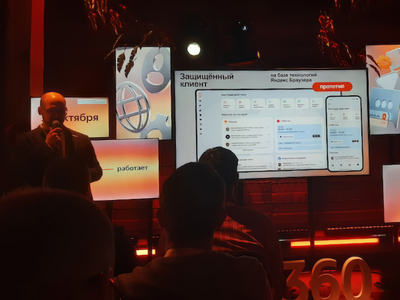
Яндекс 360 запустит Защищённый клиент — приложение, которое объединяет Почту, Диск, Телемост, Трекер и другие сервисы экосистемы в одном окне. Новый инструмент создаёт единую рабочую среду с усиленными мерами защиты данных и управлением доступа.

Решение предназначено для сотрудников, которые работают как с корпоративных, так и с личных устройств. Клиент использует технологии, применяемые в корпоративной версии Яндекс Браузера, и обеспечивает шифрование всей информации во встроенном защищённом хранилище.

Система предотвращает утечку данных: документы нельзя скопировать в сторонние приложения или передать через файловую систему устройства. Перед запуском приложение проверяет устройство — в частности, блокирует работу на гаджетах с джейлбрейком или разблокированным загрузчиком. При увольнении сотрудника все загруженные данные могут быть удалены дистанционно.

Поддерживается модель BYOD (Bring Your Own Device) — сотрудники могут подключаться с личных устройств без риска для корпоративных систем. Администраторы при этом могут ограничить использование других клиентов и направлять пользователей только в защищённую среду.

Защищённый клиент рассчитан на компании с различной инфраструктурой — от государственных организаций и крупных предприятий до структур с on-premises-системами. Приложение будет доступно на Windows, Linux, macOS, Android и iOS.

Сегодня мы также опубликовали подробный разбор представленных на Yandex Connect 2025 нововведений. Модель on-premises, ИИ-ассистент Алиса Про — читайте обо всём этом в нашей статье.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru