


Континент 4.2.1 получил сертификат ФСТЭК России и поступил в продажу

Континент 4.2.1 получил сертификат ФСТЭК России и поступил в продажу

Континент 4.2.1 получил сертификат ФСТЭК России и поступил в продажу

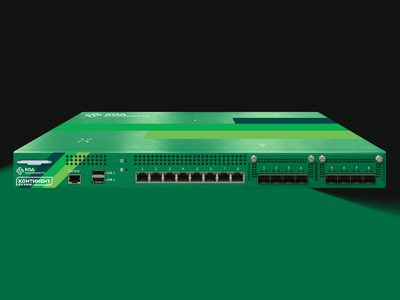
Флагманский межсетевой экран «Континент 4» от «Кода Безопасности» успешно прошёл инспекционный контроль и получил сертификат ФСТЭК России № 4496. Теперь версия 4.2.1.653 официально подтверждена как соответствующая требованиям регулятора и доступна для заказа.

По данным ФСТЭК, продукт отвечает нормативам сразу по нескольким направлениям — как многофункциональный межсетевой экран и система обнаружения вторжений уровня сети 4 класса защиты. Кроме того, он имеет 4 уровень доверия.

Особенность новой сборки — в универсальном наборе сертификатов. Ранее «Континент 4» (сборка 4.2.1.653) уже прошёл сертификацию ФСБ России (СФ/124-5237) как средство криптографической защиты информации класса КС2.

Решение может применяться для защиты значимых объектов критической информационной инфраструктуры до 1 категории, а также ИСПДн, ГИС и АС — вплоть до высших классов защиты.

По данным разработчика, «Континент 4» используется для защиты сетей более двух тысяч российских организаций.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru