


В американской школе ИИ принял пакет Doritos за оружие и вызвал полицию

В американской школе ИИ принял пакет Doritos за оружие и вызвал полицию

В американской школе ИИ принял пакет Doritos за оружие и вызвал полицию

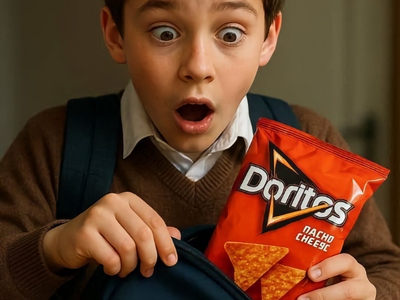
В одной из школ округа Балтимор (штат Мэриленд) система безопасности с искусственным интеллектом сработала… на пакет чипсов Doritos. Алгоритм посчитал, что ученик держит в руках пистолет, и вызвал правоохранителей.

Как рассказал телеканалу WBAL старшеклассник Таки Аллен, он просто держал пакет Doritos:

«Я стоял с пакетом, двумя руками и одним пальцем наружу — они сказали, что это похоже на пистолет».

В итоге подростка заставили встать на колени, заломили руки и надели наручники.

Позже директор школы Кэти Смит сообщила родителям, что сигнал тревоги уже был отменён службой безопасности, но она об этом не знала и вызвала школьного охранника, который связался с полицией.

Компания Omnilert, управляющая системой ИИ, извинилась за произошедшее и заявила, что «сожалеет о случившемся и сочувствует ученику и всем, кого затронули эти события». При этом в Omnilert добавили, что «система сработала так, как была задумана».

Весной мы анализировали, можно ли доверять ИИ и что стоит за такими понятиями, как галлюцинации и контроль достоверности ИИ.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru