


ИТ-парк и Security Vision объединят усилия для развития ИБ в Татарстане

ИТ-парк и Security Vision объединят усилия для развития ИБ в Татарстане

ИТ-парк и Security Vision объединят усилия для развития ИБ в Татарстане

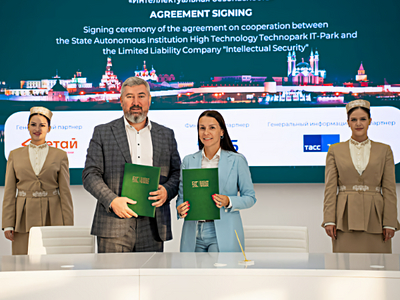
Компания Security Vision и казанский технопарк «ИТ-парк» заключили соглашение о сотрудничестве в сфере кибербезопасности. Документ предполагает развитие совместных проектов в Республике Татарстан, в том числе в научно-образовательном направлении.

Соглашение закрепляет организационное и информационное взаимодействие сторон, а также их совместные усилия по работе в области информационной безопасности.

«Мы рады объявить о партнерстве с ИТ-парком, ведущим технологическим центром Республики Татарстан, – отметила коммерческий директор Security Vision Екатерина Черун. – Это сотрудничество позволит нам более эффективно внедрять передовые решения Security Vision в регионе и способствовать развитию компетенций в области кибербезопасности».

«ИТ-парк всегда стремится к поддержке инновационных компаний, передовых для отрасли цифровых решений и развитию ИТ-отрасли в Республике Татарстан, – прокомментировал директор ГАУ “Технопарк в сфере высоких технологий ИТ-парк” Руслан Власов. – Сотрудничество с Security Vision, лидером рынка кибербезопасности, позволит предоставить нашим резидентам доступ к передовым технологиям и экспертизе в этой важной области».

В соглашении также предусмотрена возможность расширения сотрудничества и на другие направления.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru