


Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

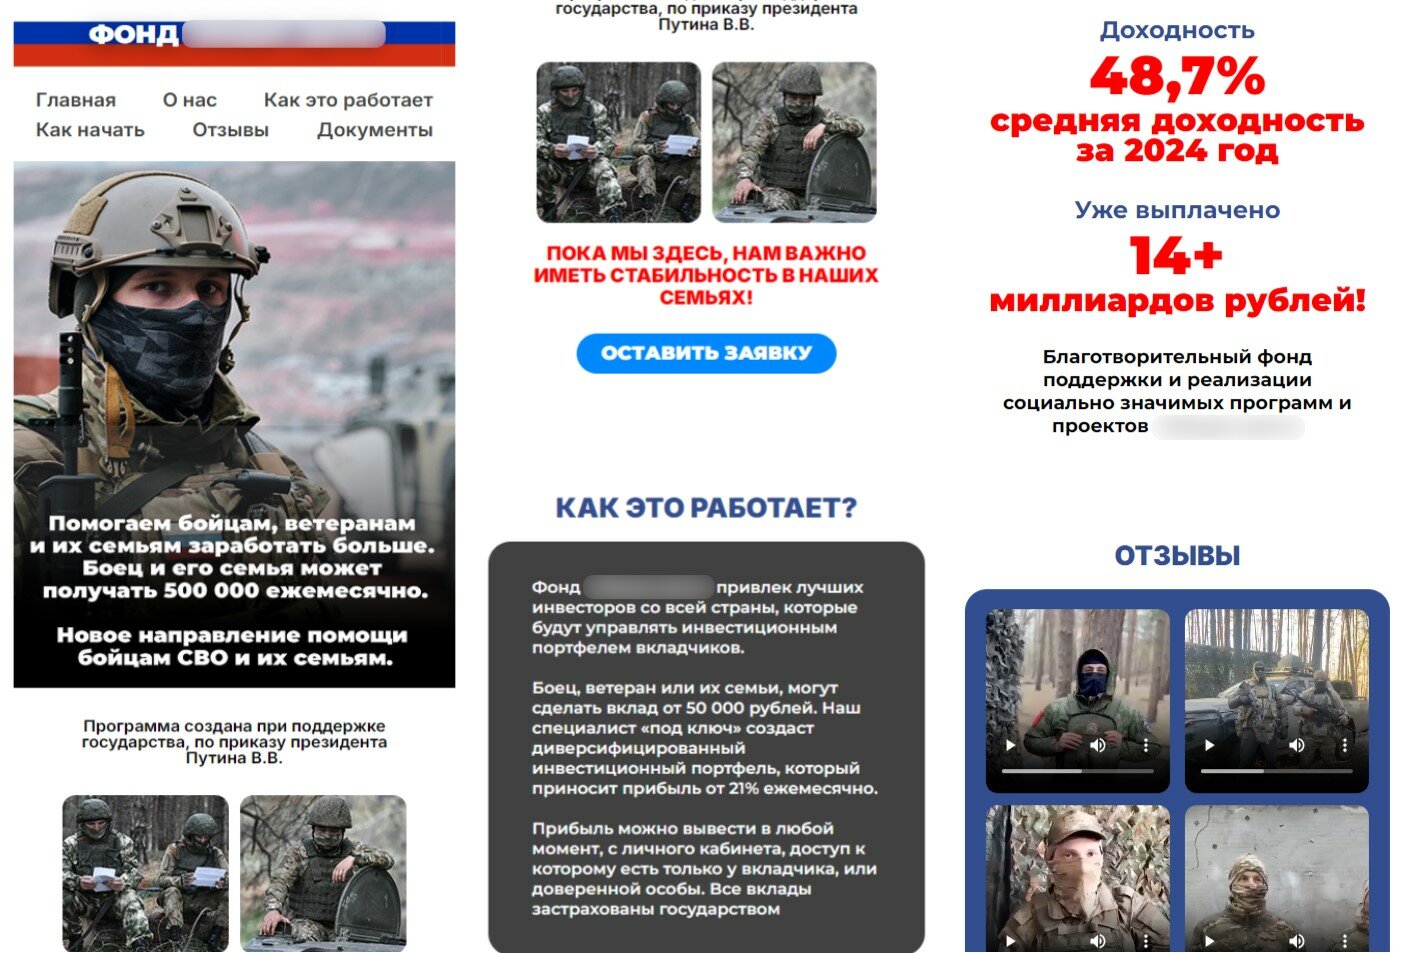
Специалисты выявили новую схему обмана, рассчитанную на участников спецоперации, ветеранов и их семьи. Злоумышленники создают сайты, внешне копирующие благотворительные фонды. На этих ресурсах обещают «поддержку» — якобы выплаты до 500 тысяч рублей ежемесячно в рамках несуществующей инвестиционной программы.

Чтобы придать видимость правдоподобия, аферисты заявляют, что программа «создана по приказу президента» и что «участники уже получают выплаты». На сайтах размещают фальшивые отзывы, в том числе видеодипфейки, где реальные кадры бойцов озвучены чужими голосами.

Потенциальным жертвам предлагают вложить от 50 тысяч рублей и обещают доходность «от 21% в месяц». На сайтах размещают «калькулятор прибыли» и форму для заявки, где нужно указать имя и телефон. После этого жертве звонит «персональный менеджер» из кол-центра мошенников.


На деле цель схемы — получить деньги и персональные данные. Пользователю могут предложить установить вредоносное приложение «для открытия вклада» или отправить сканы документов «для верификации». В результате злоумышленники получают полный контроль над устройством и доступ к банковским счетам.

Эксперты отмечают, что такие атаки могут быть как целевыми, так и массовыми. Некоторые сайты-двойники уже индексируются в поисковых системах, а домены связаны с другими схемами инвестмошенничества.

Подобные аферы с «поддержкой бойцов и их семей» фиксируются с 2022 года. Мошенники используют разные сценарии: от фейковых выплат и приложений до общения в мессенджерах под видом волонтёров. Часто они действуют в долгую — общаются в соцсетях месяцами, чтобы войти в доверие, и только потом присылают ссылки на поддельные сайты.

Как не попасться на уловку:

  • не верьте обещаниям больших и лёгких выплат;
  • проверяйте информацию о господдержке только на официальных сайтах;
  • внимательно относитесь к доменам сайтов, используйте сервисы проверки;
  • не переходите по подозрительным ссылкам, даже если их прислал знакомый;
  • никогда не делитесь паролями, кодами из СМС и данными карт;
  • не переводите деньги незнакомым людям;
  • при сомнениях советуйтесь с близкими.
Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru