


Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

На ежегодной конференции по Identity Security эксперты обсудили рост числа атак на инфраструктуру цифровой идентичности и выделили ключевые технологии защиты. Среди них — системы ITDR, которые фиксируют аномальное поведение аккаунтов, поведенческая аутентификация без снижения удобства для пользователей и решения класса PAM для управления привилегированным доступом.

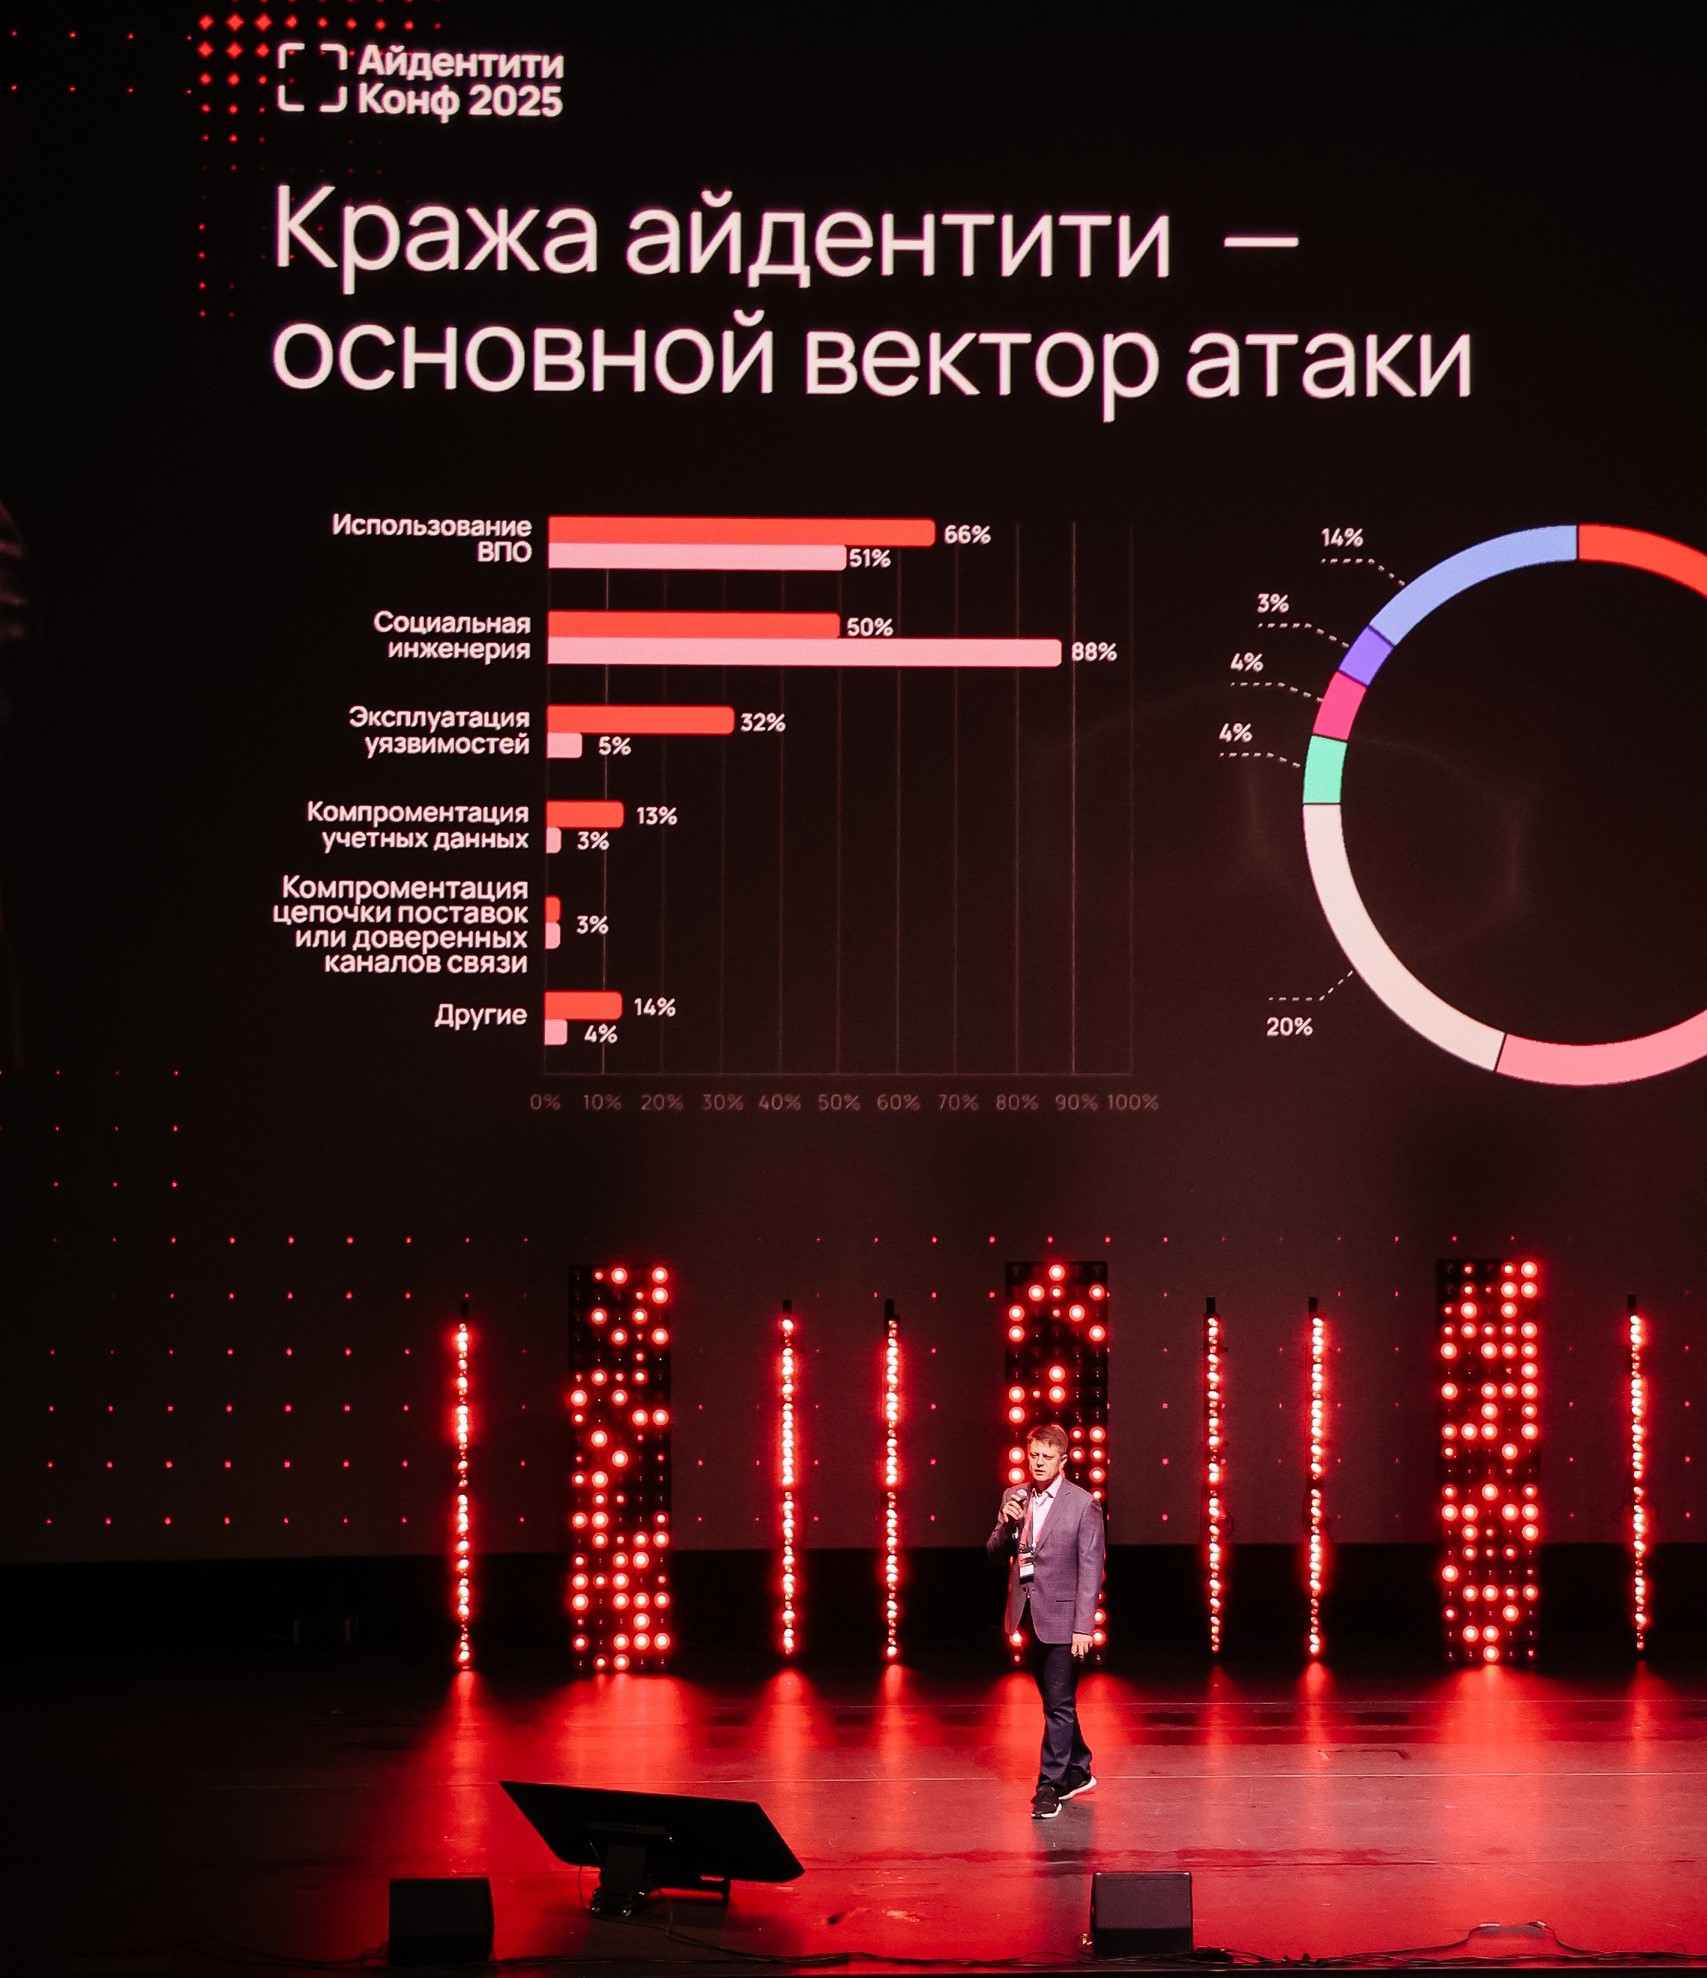
11 сентября в Москве прошла конференция Айдентити Конф 2025, посвящённая вопросам защиты цифровой идентичности. По данным, представленным на площадке, за последние годы именно кража личных данных стала основным вектором атак. В 2025 году количество скомпрометированных учётных данных увеличилось более чем на 150%.

Организаторами мероприятия выступили компания «Индид» и Айдентити Клуб. Участие приняли более 500 специалистов, включая руководителей по ИБ из Сбера, Газпромбанка, Lamoda, HeadHunter, «Русагро», «Транснефти» и других крупных компаний.

В своём докладе директор продуктового офиса «Индид» Андрей Лаптев отметил, что «традиционный периметр защиты перестал существовать»: компании переходят на удалённые сервисы, что открывает новые возможности для атак. На этом фоне растёт роль систем класса Identity Detection and Response (ITDR), которые отслеживают аномальное поведение не только пользователей, но и машинных аккаунтов в реальном времени.


Отдельный блок был посвящён аутентификации. Эксперты подчеркнули, что одной из главных тенденций становится использование поведенческих характеристик — скорости набора текста, траектории движения мыши, временных паттернов и геоданных — для подтверждения личности без потери удобства для пользователей.

Не меньше внимания вызвали и системы Privileged Access Management (PAM). По данным участников, более 50% проектов по внедрению PAM сталкиваются с трудностями. Основная ошибка — недостаточная вовлечённость конечных пользователей на пилотном этапе.

Также обсуждались новые вызовы в управлении доступом (IdM) и использование искусственного интеллекта для повышения зрелости процессов. Важным трендом назван переход компаний на облачные сервисы защиты данных, включая многофакторную аутентификацию на базе отечественной инфраструктуры.

Конференция показала: защита цифровой идентичности становится новым периметром информационной безопасности. Эксперты уверены, что именно совместная работа бизнеса и разработчиков позволит укрепить инфраструктуру и эффективнее противостоять современным атакам.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru