


Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

На ежегодной конференции по Identity Security эксперты обсудили рост числа атак на инфраструктуру цифровой идентичности и выделили ключевые технологии защиты. Среди них — системы ITDR, которые фиксируют аномальное поведение аккаунтов, поведенческая аутентификация без снижения удобства для пользователей и решения класса PAM для управления привилегированным доступом.

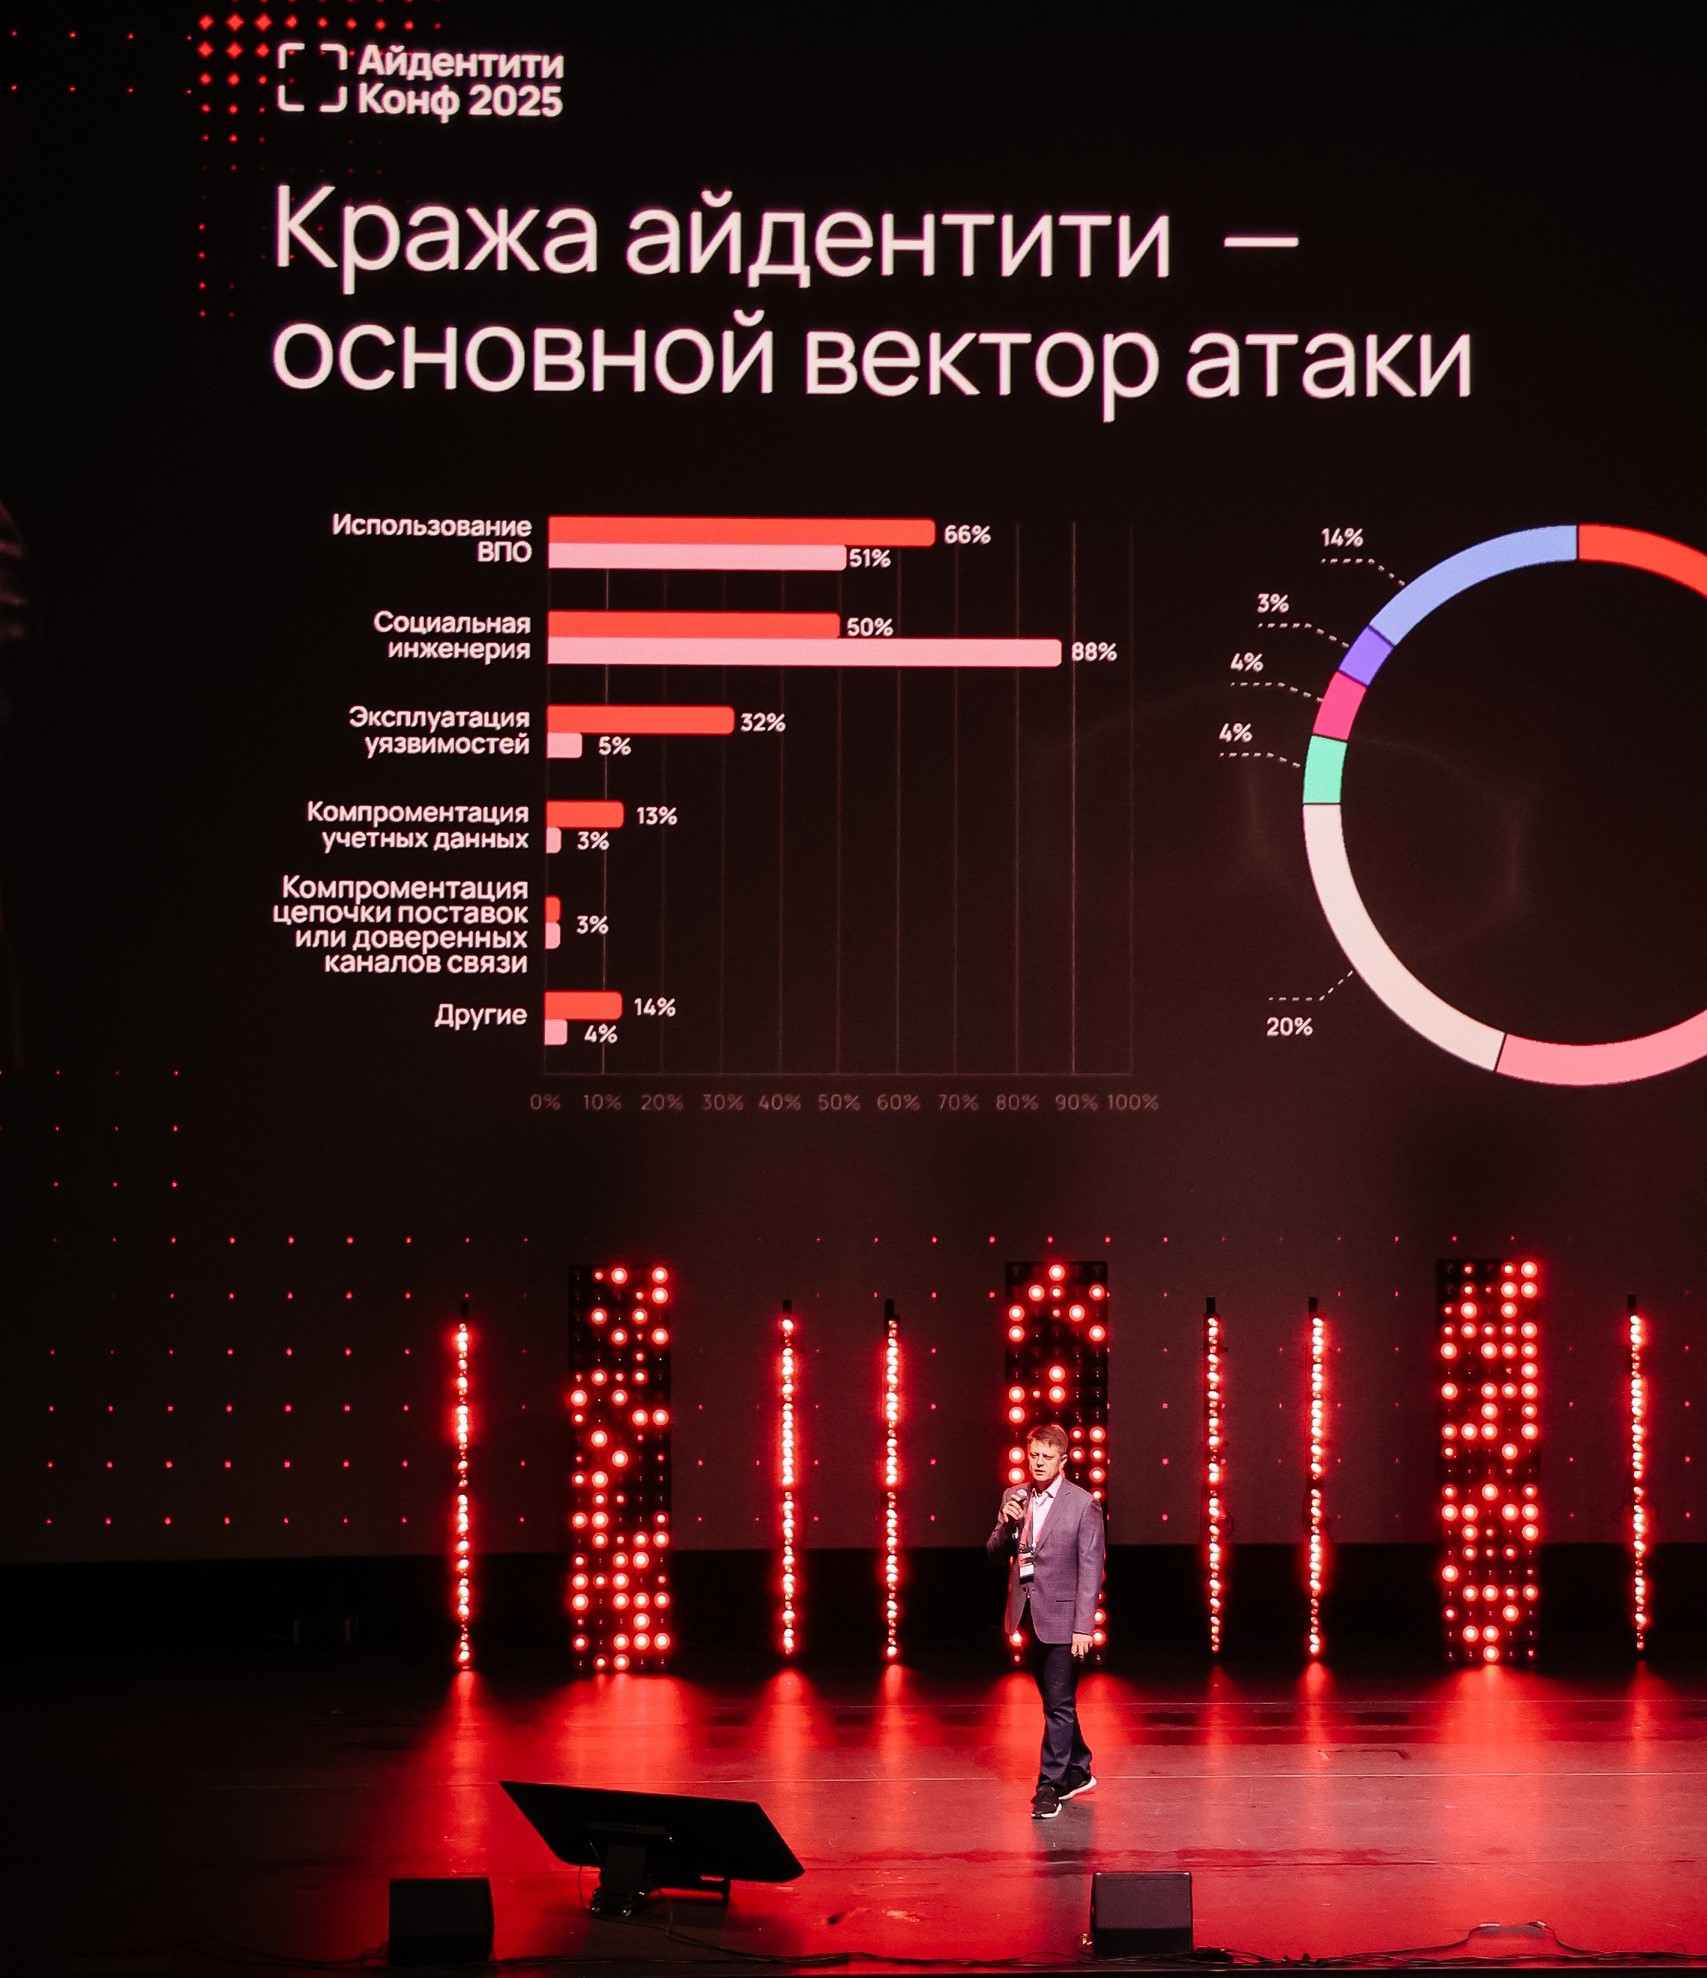
11 сентября в Москве прошла конференция Айдентити Конф 2025, посвящённая вопросам защиты цифровой идентичности. По данным, представленным на площадке, за последние годы именно кража личных данных стала основным вектором атак. В 2025 году количество скомпрометированных учётных данных увеличилось более чем на 150%.

Организаторами мероприятия выступили компания «Индид» и Айдентити Клуб. Участие приняли более 500 специалистов, включая руководителей по ИБ из Сбера, Газпромбанка, Lamoda, HeadHunter, «Русагро», «Транснефти» и других крупных компаний.

В своём докладе директор продуктового офиса «Индид» Андрей Лаптев отметил, что «традиционный периметр защиты перестал существовать»: компании переходят на удалённые сервисы, что открывает новые возможности для атак. На этом фоне растёт роль систем класса Identity Detection and Response (ITDR), которые отслеживают аномальное поведение не только пользователей, но и машинных аккаунтов в реальном времени.


Отдельный блок был посвящён аутентификации. Эксперты подчеркнули, что одной из главных тенденций становится использование поведенческих характеристик — скорости набора текста, траектории движения мыши, временных паттернов и геоданных — для подтверждения личности без потери удобства для пользователей.

Не меньше внимания вызвали и системы Privileged Access Management (PAM). По данным участников, более 50% проектов по внедрению PAM сталкиваются с трудностями. Основная ошибка — недостаточная вовлечённость конечных пользователей на пилотном этапе.

Также обсуждались новые вызовы в управлении доступом (IdM) и использование искусственного интеллекта для повышения зрелости процессов. Важным трендом назван переход компаний на облачные сервисы защиты данных, включая многофакторную аутентификацию на базе отечественной инфраструктуры.

Конференция показала: защита цифровой идентичности становится новым периметром информационной безопасности. Эксперты уверены, что именно совместная работа бизнеса и разработчиков позволит укрепить инфраструктуру и эффективнее противостоять современным атакам.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru