

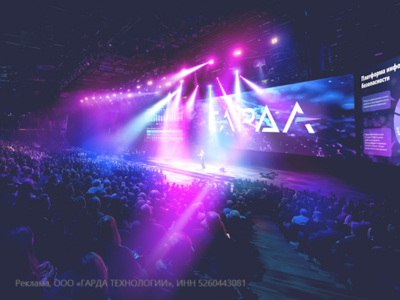

На конференции «Гарды» обсудят будущее киберугроз и защиту данных в 2026

На конференции «Гарды» обсудят будущее киберугроз и защиту данных в 2026

На конференции «Гарды» обсудят будущее киберугроз и защиту данных в 2026

За первые шесть месяцев 2025 года в России зафиксировали 35 утечек персональных данных. В результате «утекло» больше 39 миллионов записей. И что важно — в 68% случаев виноват оказался человеческий фактор. Исследование hh.ru и Staffcop показало, что 38% сотрудников компаний никогда не проходили обучение по правилам информационной безопасности.

А у более чем 10% бывших сотрудников доступ к корпоративным системам сохраняется даже после увольнения. Всё это только подтверждает: защита данных давно уже не вопрос отдельных отраслей, а задача абсолютно каждой организации.

По данным центра компетенций «Гарда», в 2025 году киберпреступники по-прежнему активно используют социальную инженерию, фишинг и атаки на цепочки поставок. Всё чаще они подключают искусственный интеллект — и для проверки кода при создании зловредов, и для автоматизации атак. К тому же растёт число DDoS-атак, и в 2024 году до 40% из них имели идеологический подтекст.

«Ежегодно конференция “Гарда: Сохранить все. Безопасность информации” становится площадкой для открытого диалога между стейкхолдерами по вопросам защиты данных, ‒ говорит бизнес-партнер по инновационному развитию в Департаменте продуктового развития группы компаний «Гарда» Лука Сафонов. ‒ Эксперты рынка ИТ- и ИБ-, регуляторы, которые сегодня определяют стратегическое развитие отрасли, разрабатывают действенные решения для сложных задач защиты данных, ведь их потеря влечет не только убытки, но и снижение доверия со стороны клиентов и партнеров».

В программе конференции — пленарное заседание с участием министра цифрового развития и руководителей крупнейших компаний, прогнозы по киберугрозам на 2026 год, презентация новых технологий для защиты данных и «открытый микрофон» с представителями Минцифры, СМИ и отраслевых объединений.

Конференция пройдёт 16 октября в конгресс-центре Soluxe (Москва, ул. Вильгельма Пика, 16).
Участие бесплатное, но нужна предварительная регистрация.

[Регистрация на мероприятие!]

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru