


Xello представила стратегию перехода от продуктов к платформам ИБ

Xello представила стратегию перехода от продуктов к платформам ИБ

Xello представила стратегию перехода от продуктов к платформам ИБ

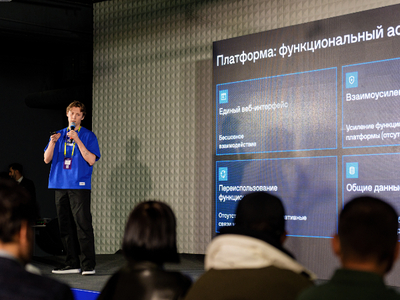
28 августа в Москве прошла первая конференция Xello Open Day, где компания объявила о переходе от разработки отдельных продуктов к созданию платформ комплексной кибербезопасности. По словам представителей, новый подход позволит объединить разные решения в единую архитектуру и упростить работу специалистов по ИБ.

От продукта к платформе

В компании отметили, что со временем возможности их флагманского продукта Xello Deception стали выходить за рамки одного класса решений. Это подтолкнуло разработчиков к идее платформы, где компоненты работают как единая система. Такой формат, считают в Xello, помогает исключить дублирование функций, снизить ошибки настройки и объединить данные в одном «озере», доступном для анализа.

На практике это должно означать более быстрое расследование инцидентов, снижение затрат на ИБ и возможность гибкого масштабирования — от локальных установок до корпоративного уровня.

Две платформы

Xello планирует развивать два направления:

  • Xello Prisma — защита инфраструктуры;
  • Xello Datacube — защита данных.

В состав инфраструктурной платформы войдут несколько решений. Помимо Xello Deception, в неё интегрируют систему защиты идентификационных данных (Identity Protection) и новый EDR-продукт для обнаружения и реагирования на инциденты на конечных точках.

Xello Datacube, анонсированная весной, строится на принципах Zero Trust. Её идея — изолировать корпоративные данные на уровне операционной системы, разделять личную и рабочую информацию, предотвращать утечки и при этом не менять привычный интерфейс приложений для сотрудников.

Человеческий фактор и культура безопасности

Отдельная дискуссия на конференции была посвящена роли человека в защите информации. Представители банковского и корпоративного сектора подчеркнули: даже самые надёжные технологии не решают проблему человеческих ошибок.

  • В ПАО «Банк ПСБ» отметили, что важно назначать ответственных за данные внутри бизнеса и выстраивать процессы, где владелец информации несёт ответственность за её использование.
  • В Capital Group напомнили, что даже многофакторная аутентификация не спасает, если пользователь не понимает рисков. Здесь помогает обучение и повышение осведомлённости сотрудников.
  • В Angara Security предложили рассматривать защиту как сочетание технологий, качества внедрения и корпоративной культуры. Технологии помогают смещать акценты с наказаний за нарушения на превентивные меры.

Эксперты также обсудили внедрение концепции Zero Trust. Главным препятствием, по их мнению, остаются устаревшие системы, которые сложно адаптировать под современные требования.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru