


Исследователи нашли Phantom Stealer в рассылке с пикантными вложениями

Исследователи нашли Phantom Stealer в рассылке с пикантными вложениями

Исследователи нашли Phantom Stealer в рассылке с пикантными вложениями

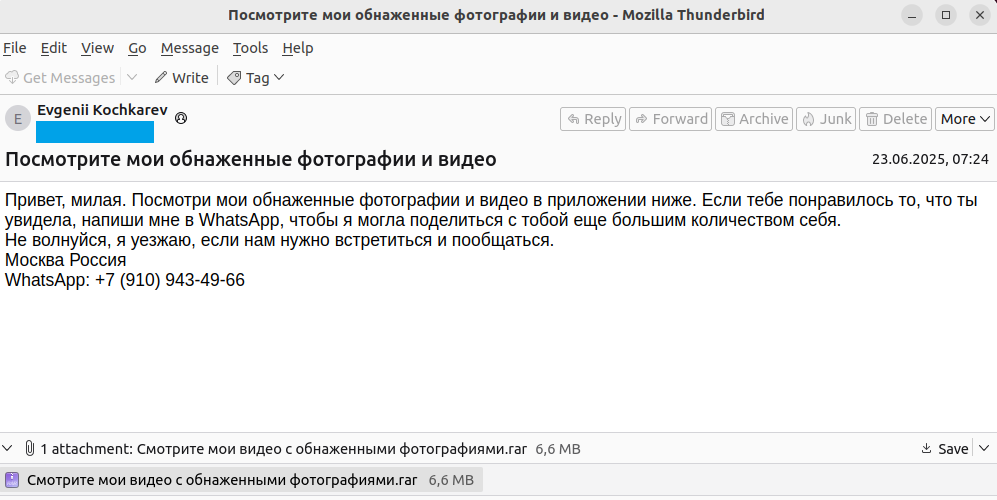
В июне 2025 года специалисты F6 Threat Intelligence заметили свежую фишинговую волну, которую окрестили Phantom Papa. Злоумышленники шлют письма на русском и английском с откровенными темами вроде «See My Nude Pictures and Videos» или «Посмотрите мои обнаженные фото и видео», а также с приманкой «Прикрепленная копия платежа №06162025». Внутри — архивы, которые в итоге запускают крадущий данные Phantom Stealer.

Phantom Stealer — новый «сборщик» данных, основанный на коде Stealerium. Он вытягивает пароли, данные банков и криптокошельков, содержимое браузеров и мессенджеров, делает скриншоты и перехватывает нажатия клавиш.

Для отправки награбленного используют Telegram, Discord или SMTP; в одной из кампаний фигурировал телеграм-бот papaobilogs (активен минимум с апреля 2025-го).

Как распространяют

  • Письма приходят с провокационными темами и корявым переводом на русский — явный след онлайн-переводчика.
  • Во вложениях — архивы .rar с образами .iso/.img, которые при открытии монтируются как диск и маскируют запуск «сборщика».
  • По данным F6 Business Email Protection, письма летят в компании из ретейла, промышленности, строительства, ИТ и др.

Масштаб

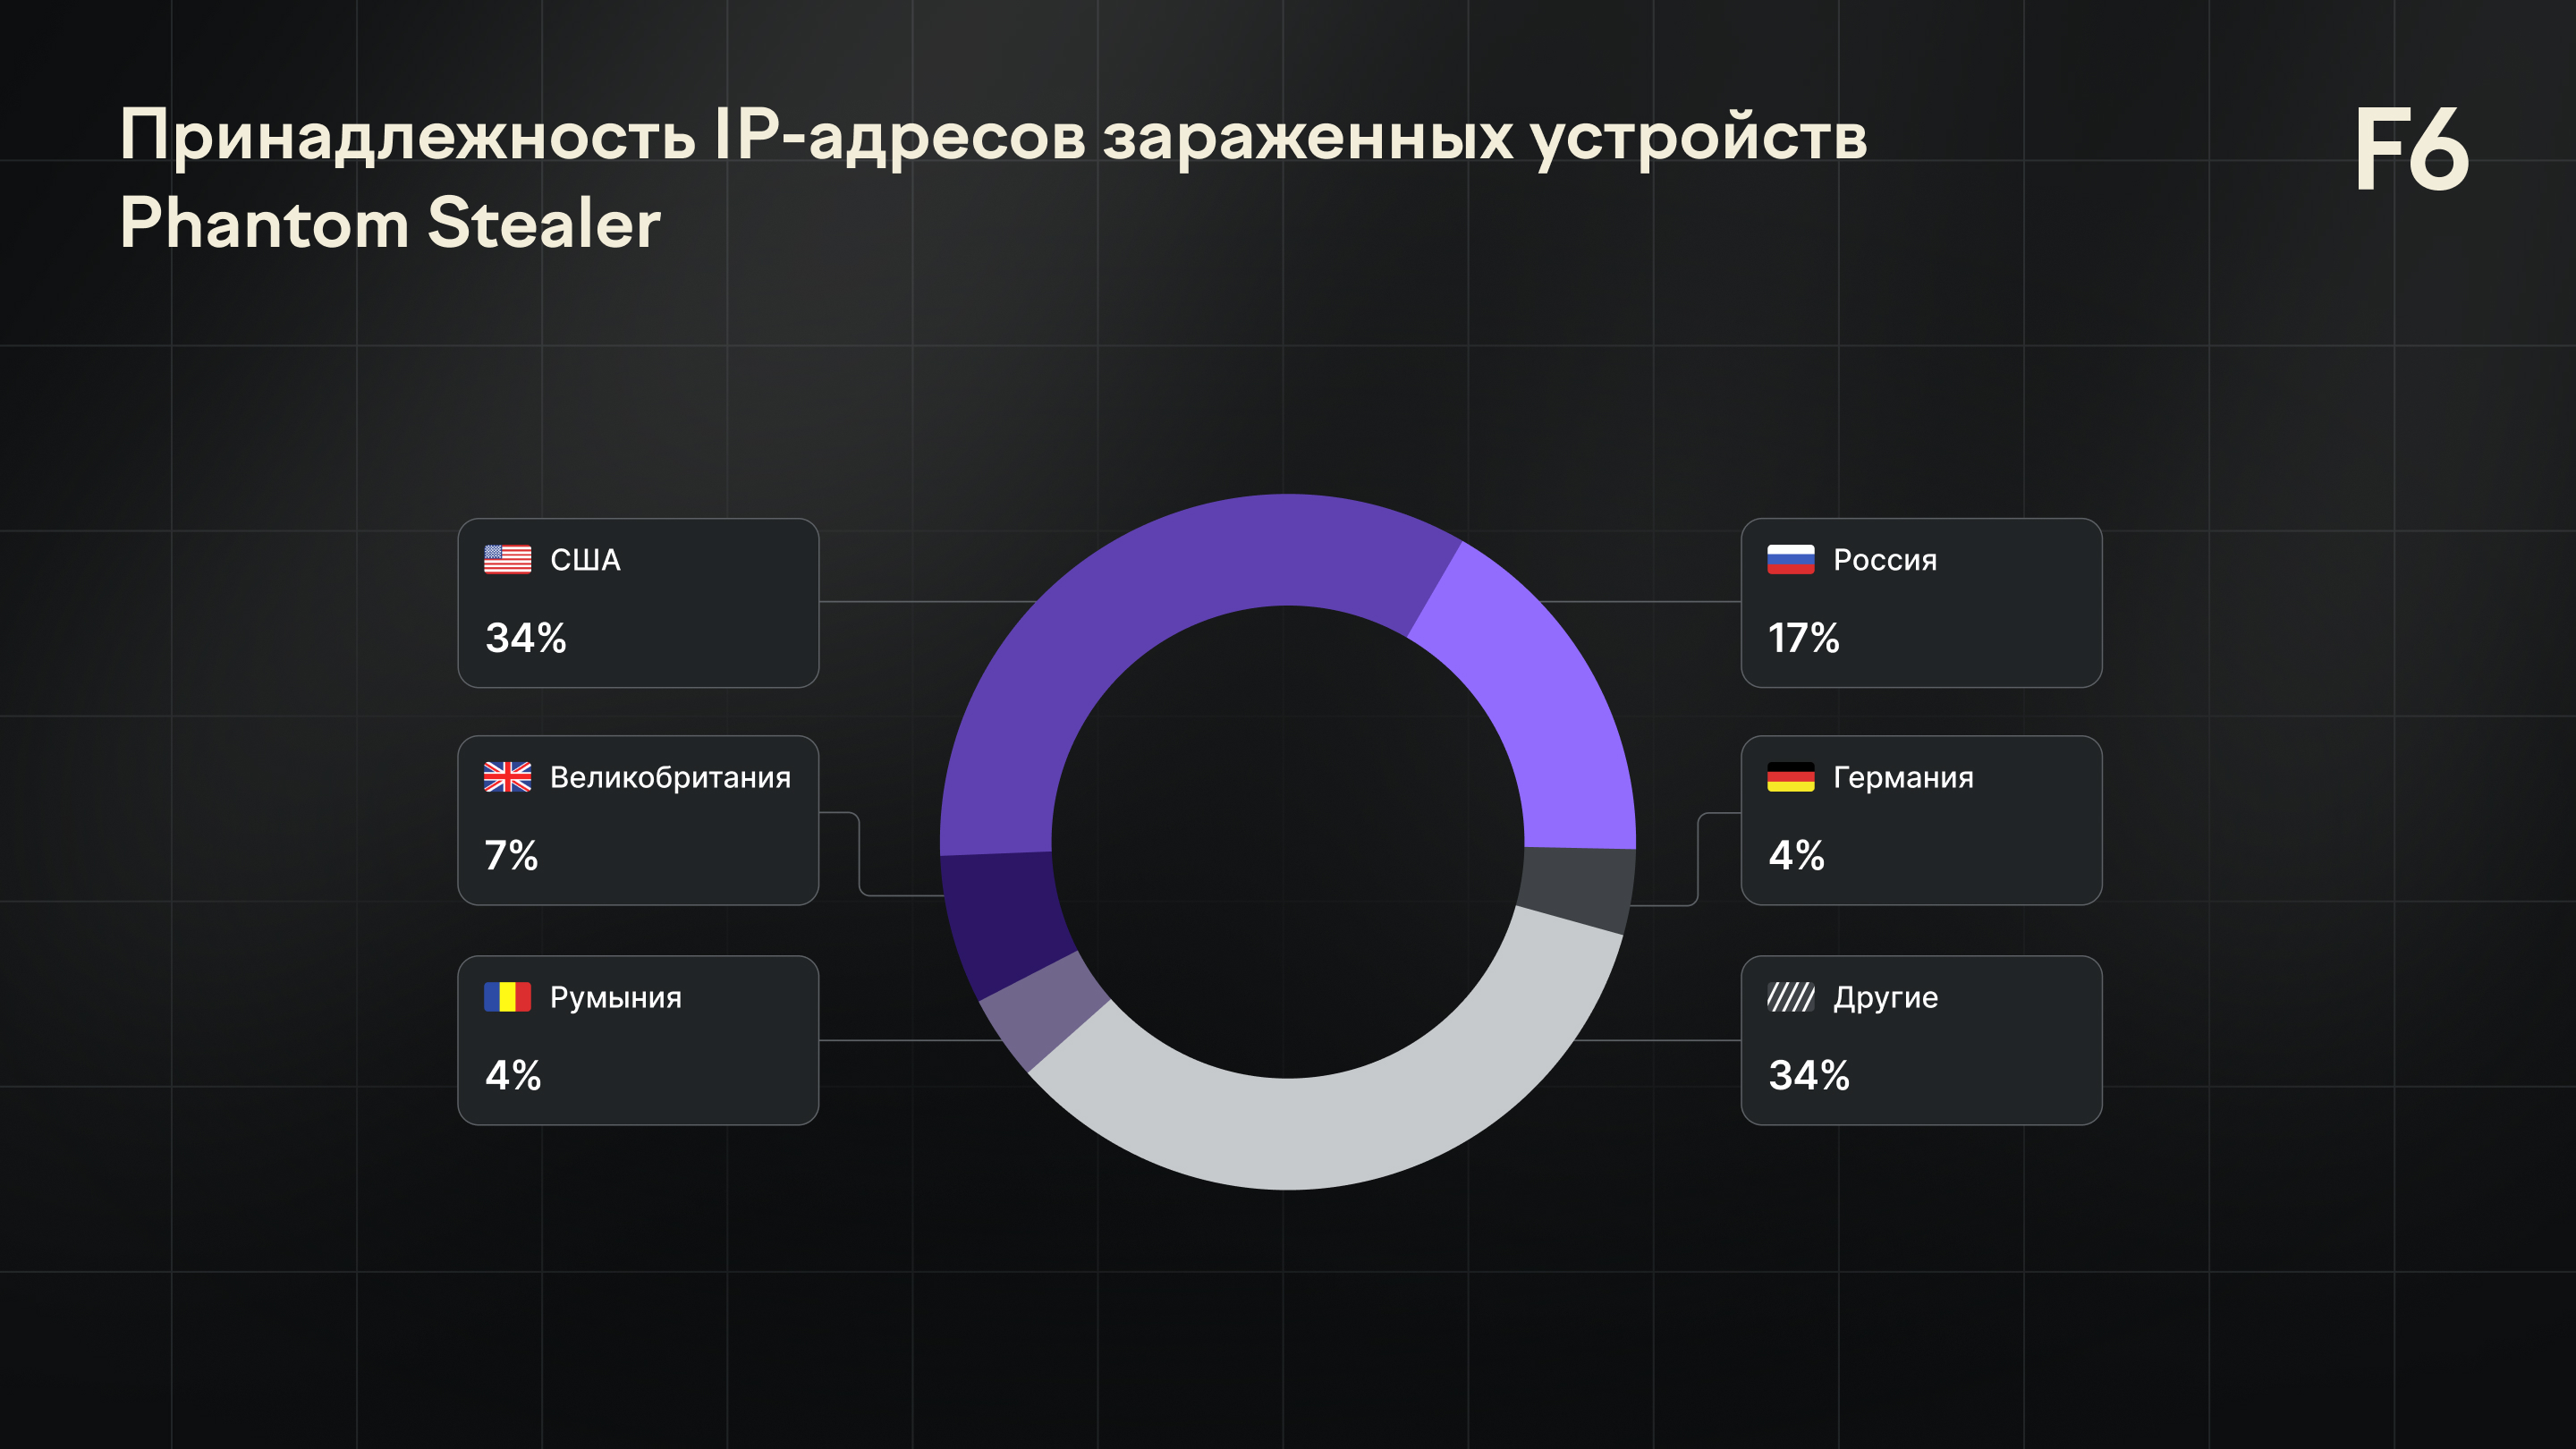
В логах обнаружены IP с устройств в 19 странах (включая США, Россию, Великобританию, Румынию, Испанию, Венгрию, Казахстан, Азербайджан, Эстонию, Сербию, Швейцарию, Сингапур, Беларусь и др.). Часть адресов — исследовательские виртуальные машины, но кампания явно не локальная.


Детали, на которые стоит обратить внимание

  • Из писем: «See My Nude Pictures and Videos», «Смотрите мои видео с обнаженными фотографиями», «Прикрепленная копия платежа №06162025».
  • Примеры хэшей вложений: 0f0192a4ee52729730cffb49c67f1e3b, 91441a640db47a03a4e6b4a8355cf4c4.
  • После запуска «сборщик» может:
    • закрепляться в системе (через планировщик задач/автозапуск),
    • добавлять исключение в Windows Defender,
    • отправлять архив с данными сразу на C2 либо, если он больше 20 МБ, — на файлообменник и передавать ссылку.


Отдельная ниточка тянется к семейству Agent Tesla: F6 нашла старые образцы с такой же иконкой и одинаковыми параметрами почтового аккаунта-получателя логов, что и в одной из конфигураций Phantom Stealer. Это может указывать на пересечение операторов или «наследование» инфраструктуры.

Где это продают

Исследователи нашли сайт phantomsoftwares[.]site (домен с февраля 2025 года), где рекламируются «продукты» линейки Phantom: от «crypter» до «stealer basic/advanced».

Что делать компаниям прямо сейчас

  • Фильтровать вложения и образы (.iso, .img) на почтовых шлюзах, включить разархивацию и статический анализ вложений.
  • Резко ограничить исполнение из пользовательских каталогов и отключить автозапуск образов.
  • Мониторить аномалии: создание задач в планировщике, правки настроек защитника, подозрительные сетевые соединения к Telegram/Discord API и SMTP-узлам.
  • Проверить утечки учёток и принудительно сбросить пароли в браузерах/мессенджерах.
  • Провести обучение сотрудников: не открывать «пикантные» вложения и «платёжки» из неожиданных писем, даже если тема выглядит убедительно.
Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru