


54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

За первые шесть месяцев 2025 года специалисты Yandex B2B Tech зафиксировали более 25 тысяч попыток атак на облачные и гибридные инфраструктуры. При этом злоумышленники всё чаще используют не сложные уязвимости, а легитимные учётные данные. В 54% случаев атака начиналась с подбора паролей или использования уже украденных логинов.

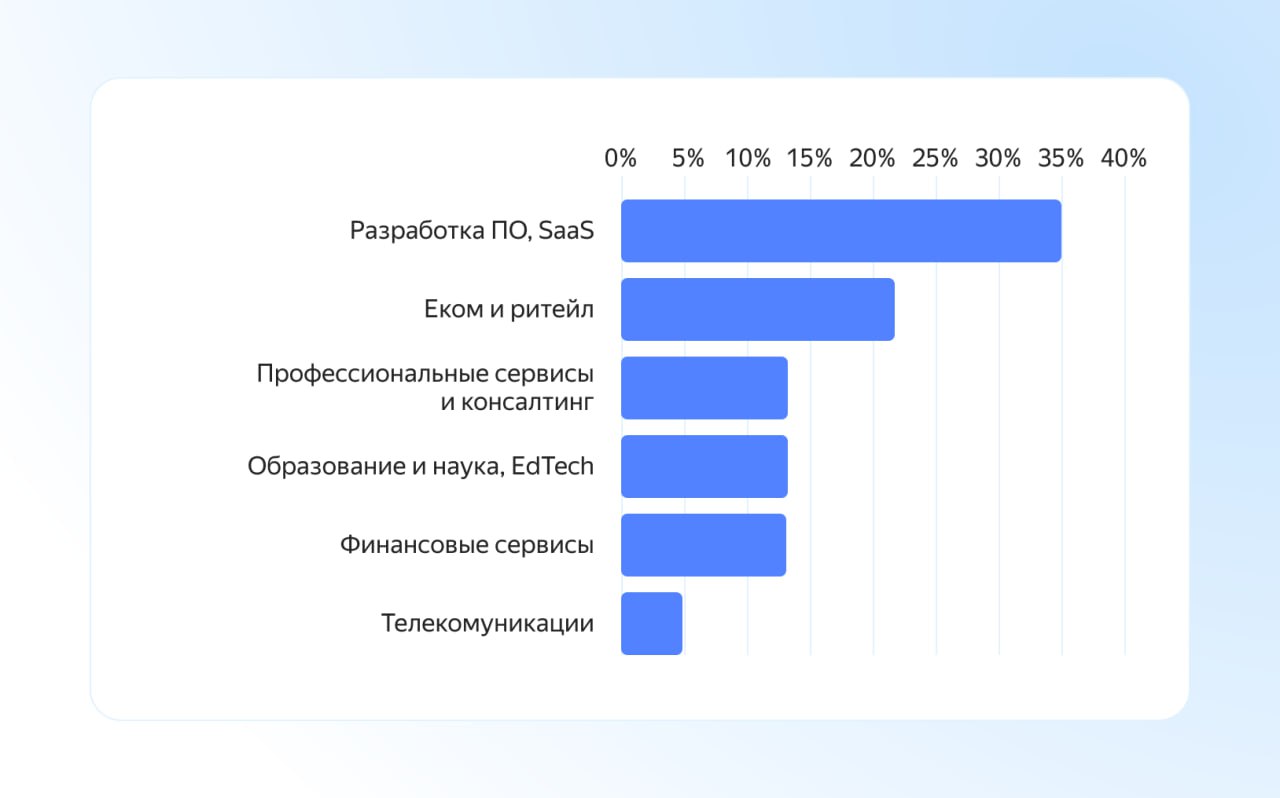
Чаще всего под удар попадали компании-разработчики ПО и SaaS-сервисы (35%). Это связано с возможностью атаковать их клиентов через цепочку поставок.

На втором месте — электронная коммерция и ретейл (22%), где в зоне риска персональные данные покупателей, включая данные лояльности и платежи. Далее — консалтинг, научные институты и финорганизации (по 15% каждая).

Эксперты отмечают, что главные угрозы в облаке связаны с компрометацией учётных записей, злоупотреблением легитимным доступом, ошибками в настройках или игнорированием встроенных функций безопасности.

«Мы видим рост атак, которые начинаются с компрометации корпоративных аккаунтов. Всё реже хакеры идут по пути сложного взлома и всё чаще используют украденные пароли или доступ через подрядчиков. Поэтому компаниям важно защищать учётные данные, внедрять многофакторную аутентификацию и мониторить активность пользователей», — пояснил Евгений Сидоров, директор по информационной безопасности в Yandex Cloud.

Аналитики также отмечают изменение мотивации киберпреступников. Если раньше атаки чаще были направлены на нанесение репутационного ущерба или разрушение инфраструктуры, то в первой половине 2025 года уже 61% случаев связаны с вымогательством: шифрованием данных с последующим требованием выкупа или их перепродажей.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru