


iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

Apple готовится наконец-то подтянуть уровень безопасности в RCS-чатах на iPhone. Напомним, поддержка RCS появилась в iOS 18, и это стало большим шагом — пользователи iPhone получили возможность нормально общаться с владельцами Android-смартфонов, обмениваться «реакциями», отправлять фото и видео без сильной компрессии, создавать групповые чаты.

Но одного важного элемента всё ещё не хватало — сквозного шифрования.

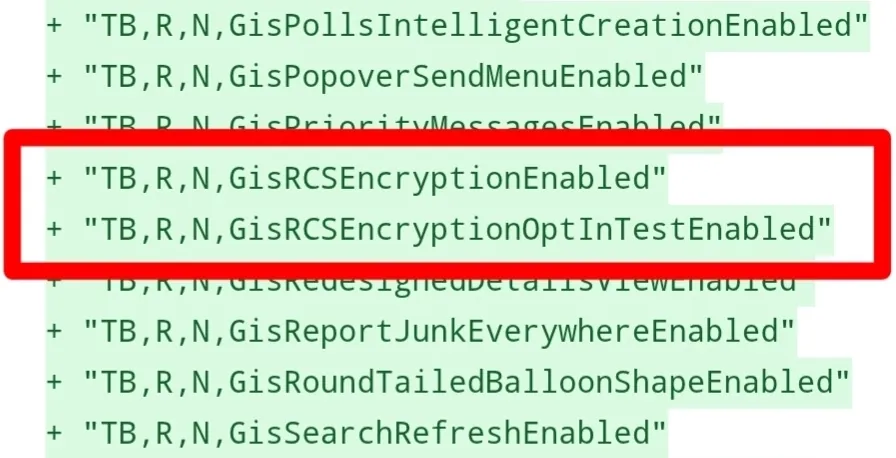
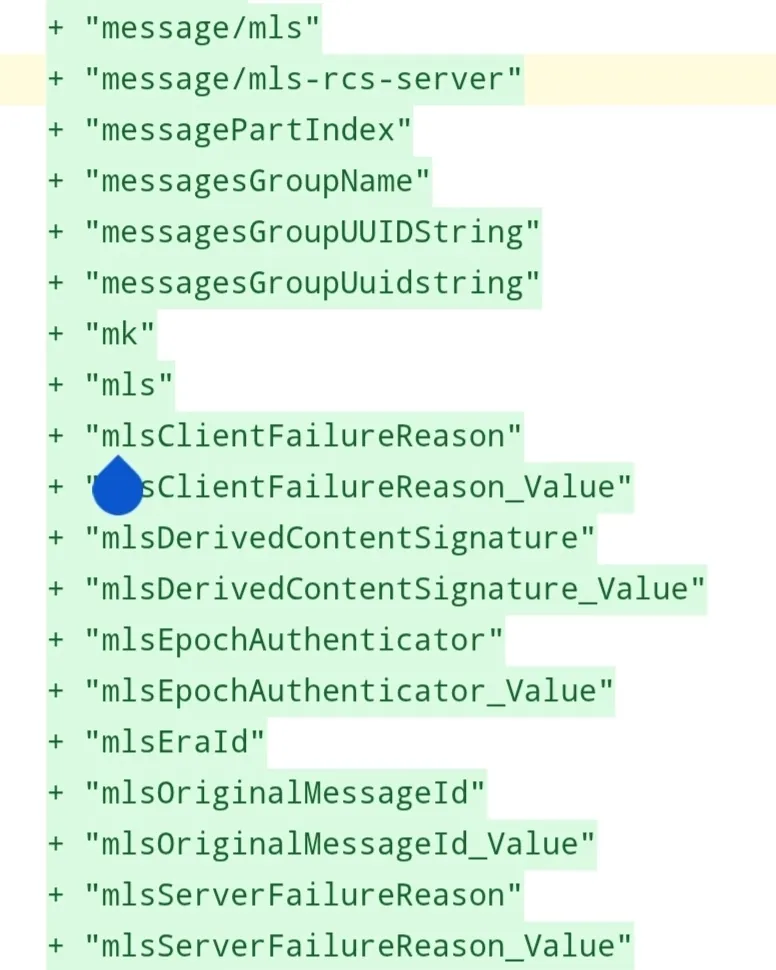
Apple ещё тогда пообещала, что E2EE появится «в будущих обновлениях». И вот теперь исследователи нашли первые признаки: в коде iOS 26 обнаружены упоминания протокола MLS (Messaging Layer Security), который используется для реализации сквозного шифрования в новом стандарте GSMA Universal Profile 3.0.

Источник: Android Authority


Интересно, что над этим стандартом Apple работала вместе с другими игроками рынка — операторами и производителями устройств.

Если всё пойдёт по плану, переписка между iPhone и Android станет зашифрованной так же надёжно, как iMessage. Это означает, что сообщения, фото и файлы останутся недоступными для операторов или сторонних сервисов.

Правда, пока речь идёт именно об iOS 26 — релиз может случиться и чуть позже, например в 26.1 или даже в iOS 27.

Стоит понимать, что Apple не спешит внедрять все возможности Universal Profile 3.0. В коде пока нет признаков таких функций, как иконки групп или упоминания участников. Похоже, компания сосредоточится только на главном — безопасности.

Таким образом, будущее RCS на iPhone выглядит куда более защищённым. А значит, переписка между iOS и Android-пользователями вскоре станет не только удобной, но и по-настоящему приватной.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru