


iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

Apple готовится наконец-то подтянуть уровень безопасности в RCS-чатах на iPhone. Напомним, поддержка RCS появилась в iOS 18, и это стало большим шагом — пользователи iPhone получили возможность нормально общаться с владельцами Android-смартфонов, обмениваться «реакциями», отправлять фото и видео без сильной компрессии, создавать групповые чаты.

Но одного важного элемента всё ещё не хватало — сквозного шифрования.

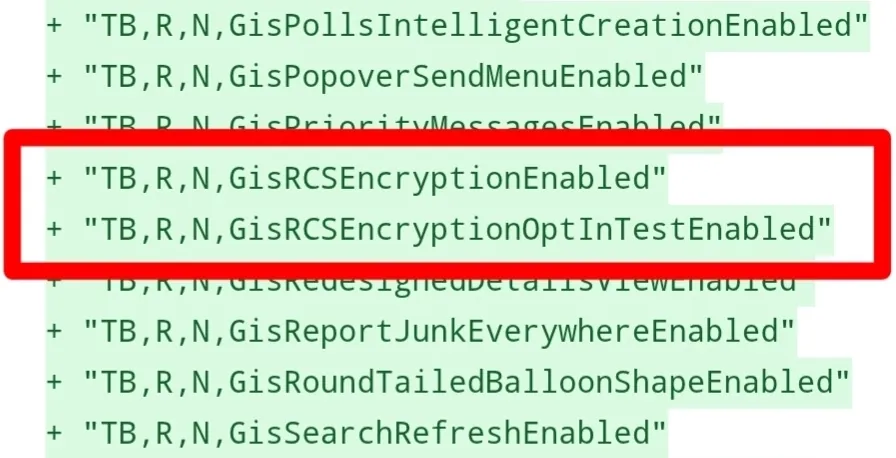
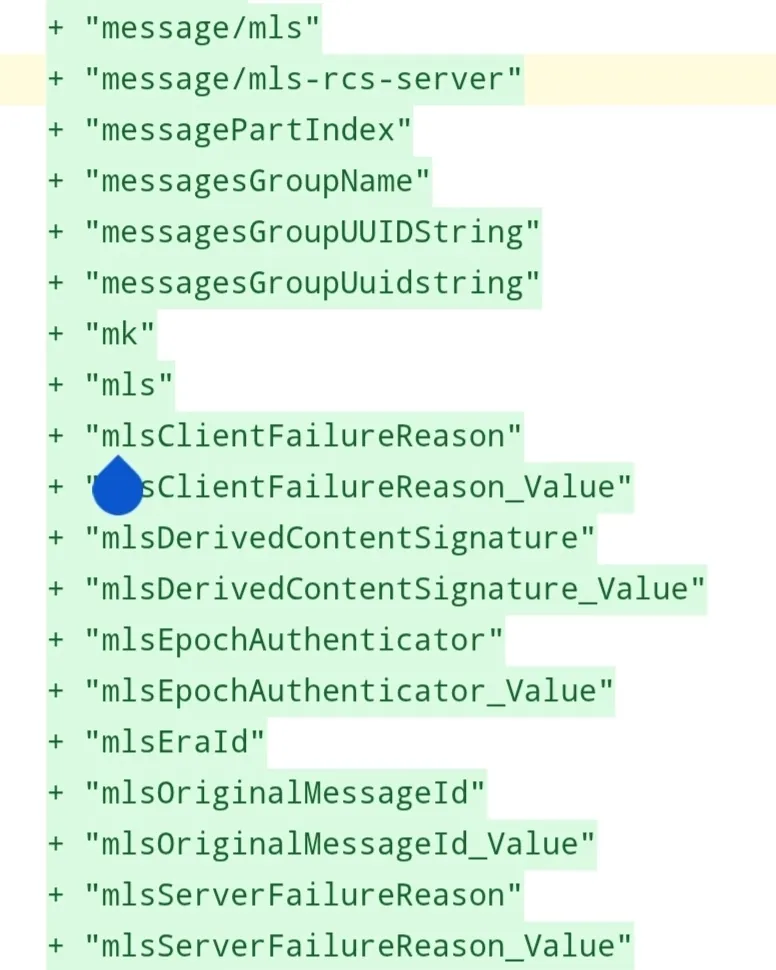
Apple ещё тогда пообещала, что E2EE появится «в будущих обновлениях». И вот теперь исследователи нашли первые признаки: в коде iOS 26 обнаружены упоминания протокола MLS (Messaging Layer Security), который используется для реализации сквозного шифрования в новом стандарте GSMA Universal Profile 3.0.

Источник: Android Authority


Интересно, что над этим стандартом Apple работала вместе с другими игроками рынка — операторами и производителями устройств.

Если всё пойдёт по плану, переписка между iPhone и Android станет зашифрованной так же надёжно, как iMessage. Это означает, что сообщения, фото и файлы останутся недоступными для операторов или сторонних сервисов.

Правда, пока речь идёт именно об iOS 26 — релиз может случиться и чуть позже, например в 26.1 или даже в iOS 27.

Стоит понимать, что Apple не спешит внедрять все возможности Universal Profile 3.0. В коде пока нет признаков таких функций, как иконки групп или упоминания участников. Похоже, компания сосредоточится только на главном — безопасности.

Таким образом, будущее RCS на iPhone выглядит куда более защищённым. А значит, переписка между iOS и Android-пользователями вскоре станет не только удобной, но и по-настоящему приватной.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru