


iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

Apple готовится наконец-то подтянуть уровень безопасности в RCS-чатах на iPhone. Напомним, поддержка RCS появилась в iOS 18, и это стало большим шагом — пользователи iPhone получили возможность нормально общаться с владельцами Android-смартфонов, обмениваться «реакциями», отправлять фото и видео без сильной компрессии, создавать групповые чаты.

Но одного важного элемента всё ещё не хватало — сквозного шифрования.

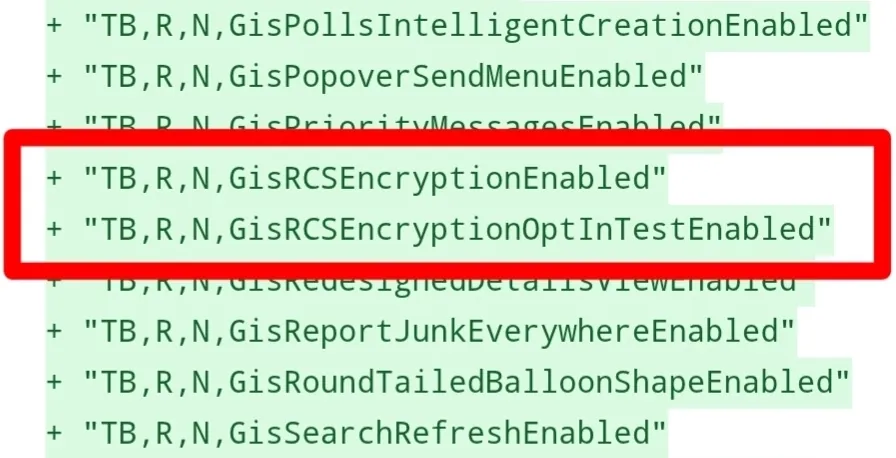
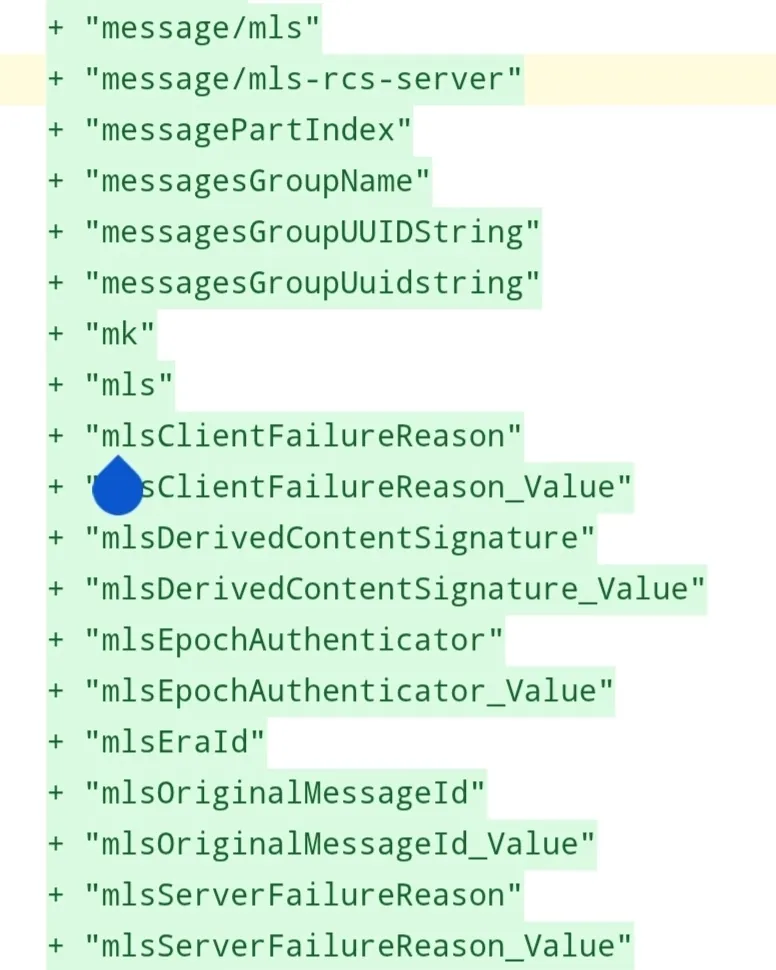
Apple ещё тогда пообещала, что E2EE появится «в будущих обновлениях». И вот теперь исследователи нашли первые признаки: в коде iOS 26 обнаружены упоминания протокола MLS (Messaging Layer Security), который используется для реализации сквозного шифрования в новом стандарте GSMA Universal Profile 3.0.

Источник: Android Authority


Интересно, что над этим стандартом Apple работала вместе с другими игроками рынка — операторами и производителями устройств.

Если всё пойдёт по плану, переписка между iPhone и Android станет зашифрованной так же надёжно, как iMessage. Это означает, что сообщения, фото и файлы останутся недоступными для операторов или сторонних сервисов.

Правда, пока речь идёт именно об iOS 26 — релиз может случиться и чуть позже, например в 26.1 или даже в iOS 27.

Стоит понимать, что Apple не спешит внедрять все возможности Universal Profile 3.0. В коде пока нет признаков таких функций, как иконки групп или упоминания участников. Похоже, компания сосредоточится только на главном — безопасности.

Таким образом, будущее RCS на iPhone выглядит куда более защищённым. А значит, переписка между iOS и Android-пользователями вскоре станет не только удобной, но и по-настоящему приватной.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru