


Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

На онлайн-конференции «ИБ без фильтров» 14 августа обсудили действия бизнеса по реагированию на инциденты информационной безопасности. Один из главных тезисов выступлений — компании должны быть готовы к кибератакам, которые рано или поздно произойдут. 

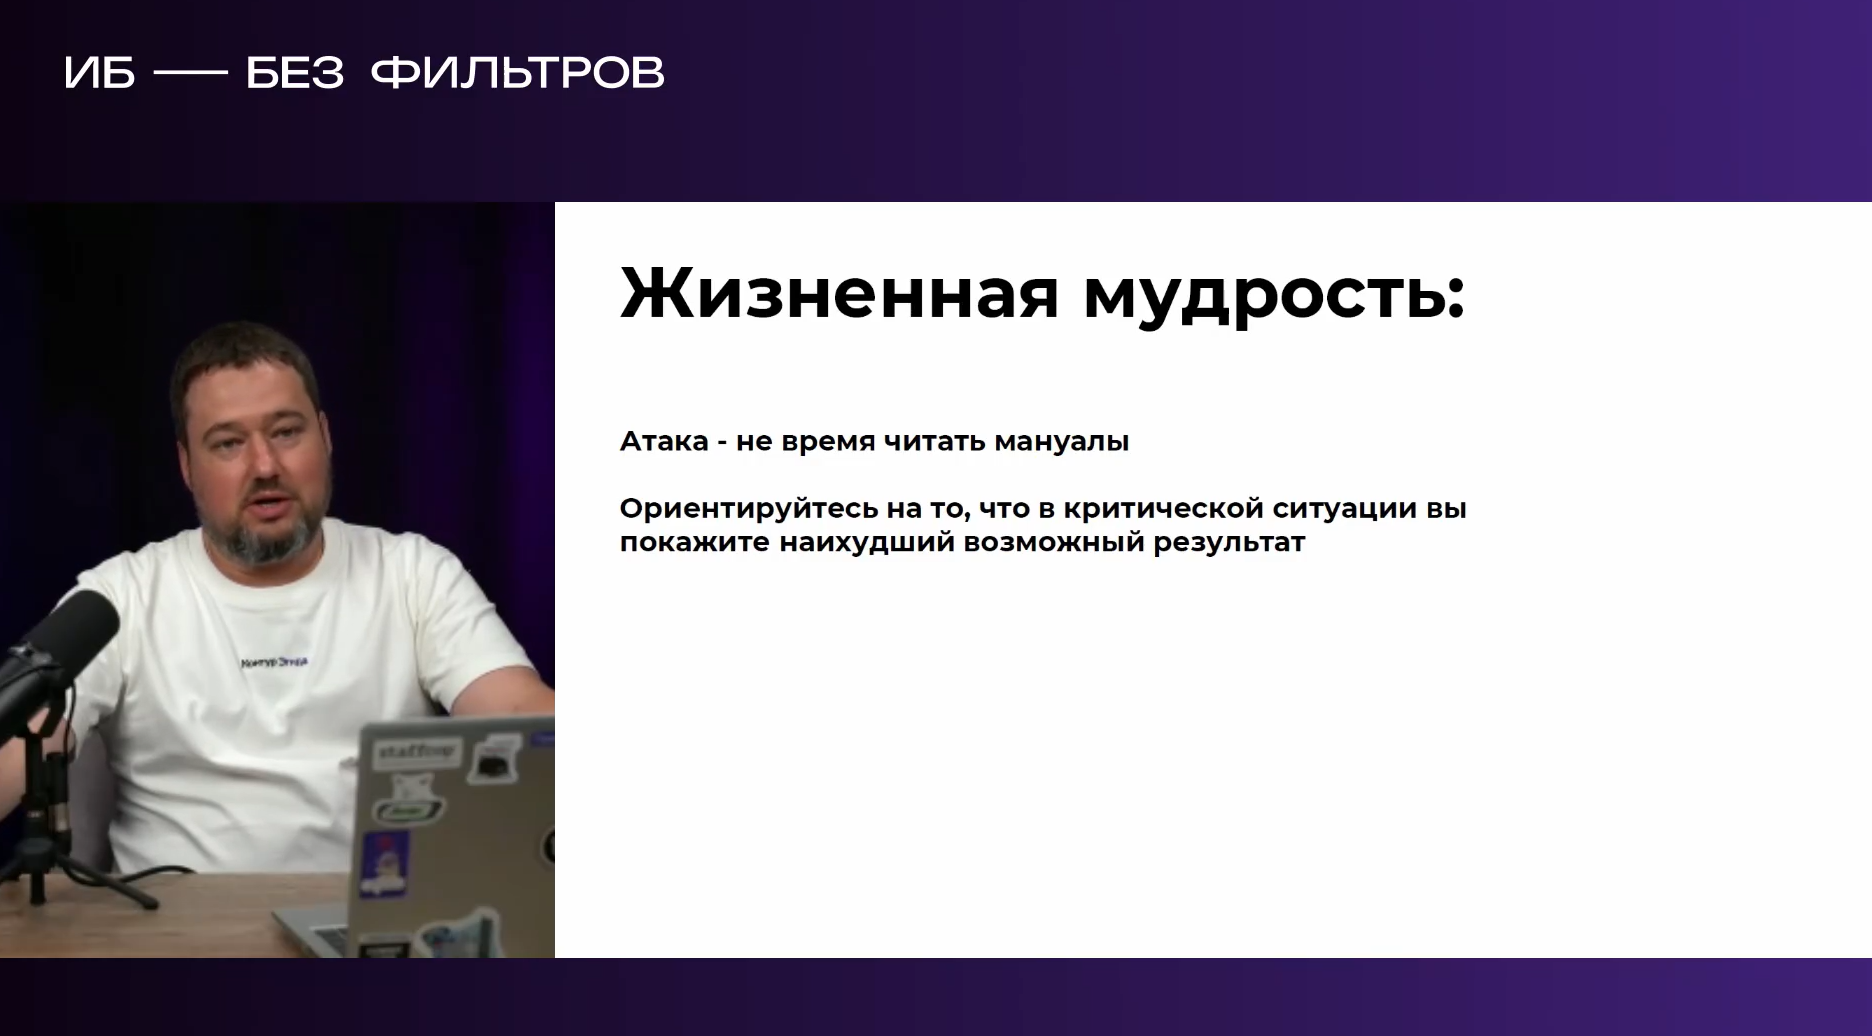
Даниил Бориславский, директор по продукту Staffcop направления инфобезопасности Контур.Эгида, отметил что службы информационной безопасности должны ориентироваться на то, что в критической ситуации они покажут наихудший возможный результат. Поэтому еще до инцидентов должны быть определены меры «скорой помощи» и оперативный штаб, который будет их принимать. 

Даниил Бориславский, директор по продукту Staffcop направления информационной безопасности Контур.Эгида:

«Когда инцидент произошел, важно реагировать быстро. Сообщите CISO и CEO об инциденте и начале работы по инциденту. Попытайтесь изолировать скомпрометированные сегменты сети. Оцените предварительный ущерб, соберите оперативный штаб. И предупредите родных, что задержитесь на работе».


Оперативный штаб должен решать несколько задач: восстанавливать работу систем, искать и расследовать причины инцидента, информировать регуляторов и работать с общественной реакцией. Важно синхронизировать свои действия каждые 8 часов, но можно и чаще. И важно не делать все сразу, а соблюдать последовательность действий. Например, не стоит восстанавливать все из бэкапов, не сегментировав сеть. 

Помимо оперативного штаба компании нужны еще как минимум три команды, о которых подробнее можно узнать, изучив запись конференции «ИБ без фильтров».


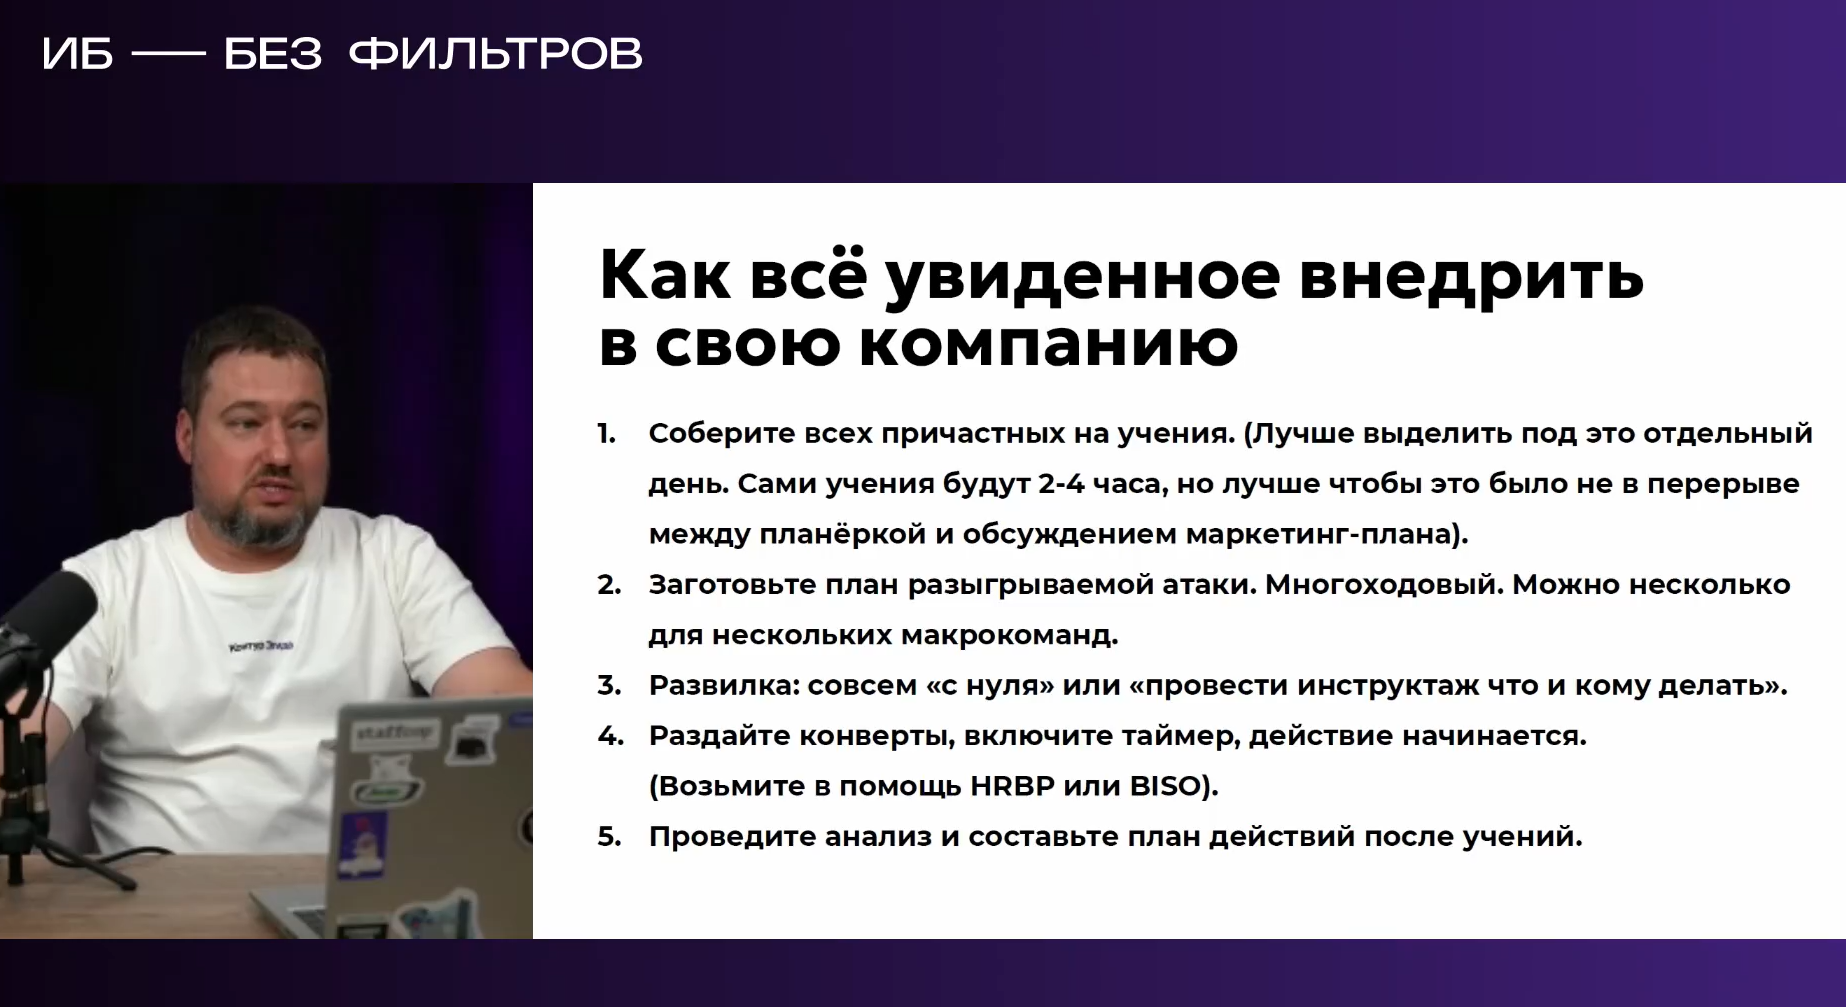
Чтобы быть готовыми к атакам, важно их репетировать. Например, можно выделить отдельный день под учения, заготовить план атаки, раздать конверты, включить таймер и начать действие. После «игры» проведите анализ, чтобы обнаружить слабые места и составить план действий после учений. 

Конференция «ИБ без фильтров» собрала на одной площадке представителей ИБ-рынка, которые обсудили кейсы, связанные с профилактикой и предотвращением инцидентов, организацией ИБ-отдела, вовлечением всех сотрудников в построение культуры безопасности. Зрителями конференции в день проведения стали почти 700 человек.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru